

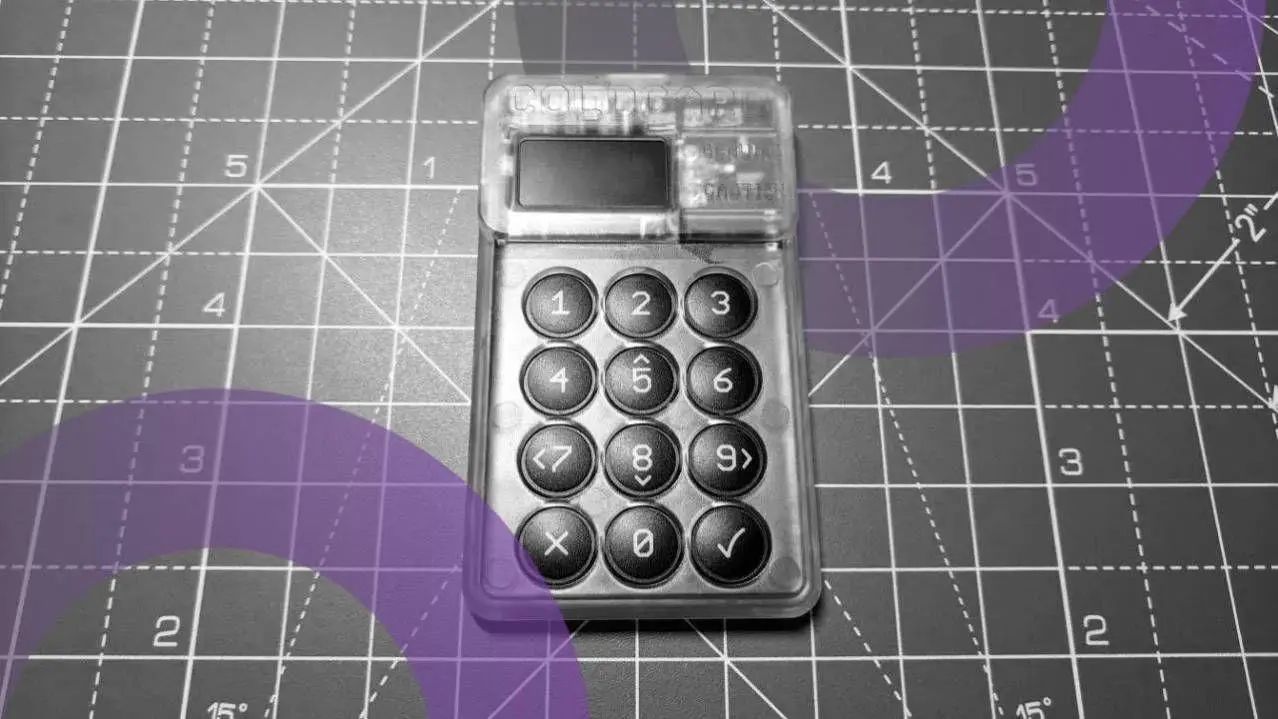
L'attaquant à l'origine de la troisième vague de vols de portefeuilles physiques Coldcard a déplacé 97,09 BTC, soit environ 45 % du butin de cette vague et environ 7,7 millions de dollars aux prix de lundi, selon Galaxy Research.
La première sortie a eu lieu le 2 septembre, lorsque environ 20,5 BTC du plus grand coffre sont passés par THORChain et ont été convertis en Ethereum. Les pièces dépensées dimanche soir ont plutôt été versées dans des tours CoinJoin, une technique de confidentialité Bitcoin qui regroupe les transactions de plusieurs utilisateurs pour briser le lien entre les entrées et les sorties. Seuls 20,56 BTC ont réellement atteint Ethereum. 57,24 BTC supplémentaires restent non dépensés en tant que monnaie de change CoinJoin dans une seule adresse, et Galaxy affirme que sa trace s'arrête sur environ 19 BTC de plus.
L'exploiteur de la 'Vague 3' de Coldcard continue de déplacer des fonds
Dans la vague 3, l'exploiteur a créé 293 coffres multisig 2-de-2 pour les pièces de chaque victime.
Les premiers mouvements du 2/9 ont envoyé des pièces via THORChain vers Ethereum.
Les mouvements de ce soir se dirigent vers des tours CoinJoin.
— Galaxy Research (@glxyresearch) September 7, 2026
Les coffres sont une construction de l'attaquant. Galaxy a déclaré que l'opérateur avait créé 293 adresses multisig deux-sur-deux et les traitait par ordre de taille. Onze sont maintenant vides. Les dix suivantes détiennent 30,81 BTC à elles toutes, et les 233 plus petites détiennent 33,77 BTC.
Les vols proviennent d'un bug de firmware introduit par Coinkite en mars 2021, qui a redirigé la génération de la phrase de récupération (seed) du circuit matériel de nombres aléatoires de l'appareil vers un substitut logiciel, réduisant la force des clés de 128 bits d'entropie à seulement 40 bits. Cela a permis aux attaquants de reconstruire les clés privées hors ligne et de vider les adresses à signature unique sans jamais toucher le matériel. Les prélèvements ont commencé le 30 juillet.
Coinkite a revu le firmware, maintenant aux versions Mk4/Mk5 5.6.2 et Q 1.5.2Q, exigeant des propriétaires qu'ils fournissent leur propre aléatoire via des pressions sur des touches, des lancers de dés ou des lancers de pièces. Une mise à jour ne peut toujours pas réparer une phrase de récupération générée sous la version défectueuse, et toute personne dont le portefeuille a été créé avec le firmware affecté doit générer une nouvelle phrase de récupération et y transférer ses pièces. Le PDG de Coinkite, Rodolfo Novak, s'est excusé dans une lettre ouverte le 31 juillet, écrivant que l'entreprise devrait "regagner la confiance de ses utilisateurs". Un post-mortem technique complet est toujours en préparation.
Le fil de discussion de lundi a également signalé un coffre jusqu'alors inconnu, alimenté par 58 adresses. Galaxy estime que sa cause est ouverte mais pense qu'il s'agit d'une autre victime de Coldcard, ce qui porterait son total publié pour l'exploit à environ 1 806 BTC, soit 143,9 millions de dollars. Galaxy a déclaré en août qu'elle recensait également une quatrième vague non confirmée de 638,5 BTC, ce qui porterait le total au-delà de 2 400, et n'avait enregistré aucune nouvelle opération des attaquants depuis le 6 août. Sur l'ensemble des vagues, 82 % des pièces restent là où les attaquants les ont placées pour la première fois.



 ETH
 BTC



