

Những người dùng Bitcoin đang đối mặt với cảnh báo mới về một chiến dịch kỹ thuật xã hội tích cực nhằm chiếm đoạt tài khoản Telegram đáng tin cậy và lôi kéo các chuyên gia tiền điện tử vào các cuộc họp Zoom hoặc Microsoft Teams giả mạo.
Lightning News đã gióng lên hồi chuông cảnh báo vào ngày 7 tháng 8, trích dẫn các báo cáo gần đây từ các thành viên cộng đồng Bitcoin. Nghiên cứu bảo mật độc lập xác nhận chuỗi tấn công cốt lõi, mặc dù không phải mọi tuyên bố đều đã được xác minh.
JUMPSEC cho biết vào tháng 7 rằng họ đã thu được mã nguồn từ một bộ công cụ lừa đảo (phishing kit) BlueNoroff đang hoạt động sau khi các bản đồ nguồn JavaScript bị lộ. Các nhà nghiên cứu đã tìm thấy một nền tảng thu thập nạn nhân lạm dụng các liên hệ Telegram bị xâm nhập, thu thập thông tin ví tiền điện tử và phân phối phần mềm độc hại đến các mục tiêu được chọn trên hệ thống Windows và macOS. JUMPSEC cho biết cơ sở hạ tầng chiến dịch được xác định vẫn hoạt động tính đến ngày 22 tháng 7.
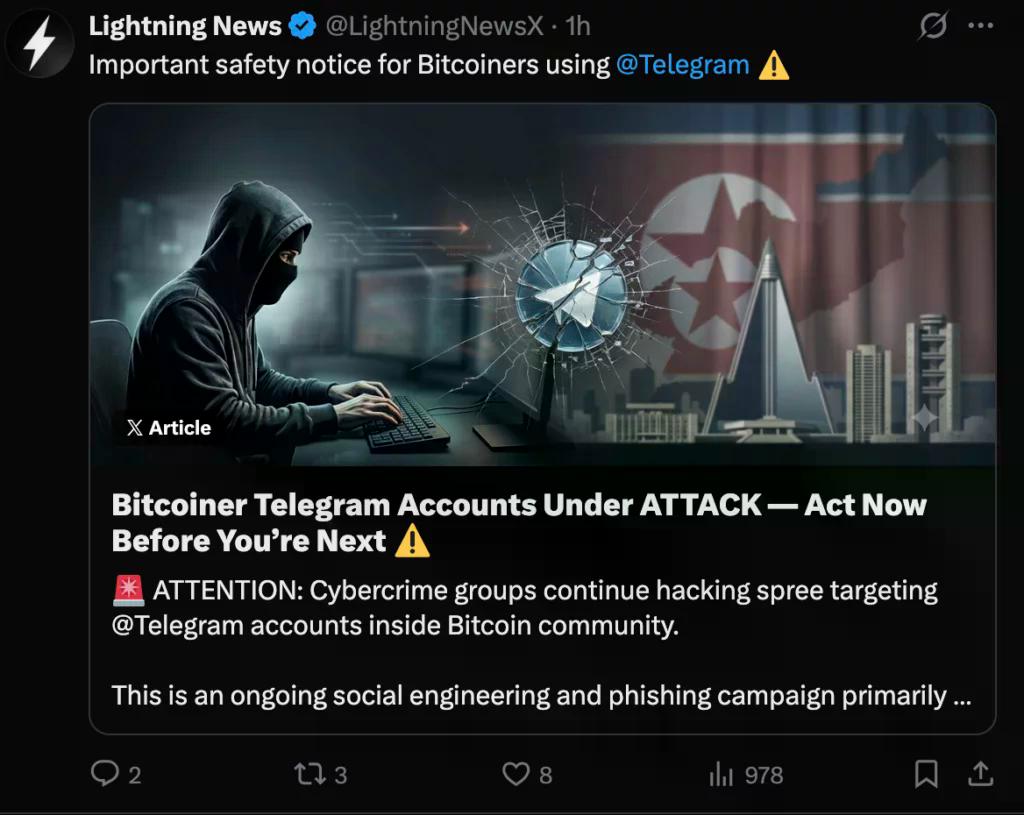
Cuộc tấn công bắt đầu bằng sự tin tưởng chứ không phải lỗ hổng blockchain. JUMPSEC phát hiện những kẻ tấn công sử dụng các tài khoản Telegram bị xâm nhập thuộc về các liên hệ trong ngành thực tế để mời mục tiêu tham gia các cuộc họp video giả mạo. Vì tin nhắn đến từ các tài khoản chính hãng và có thể đề cập đến các mối quan hệ hiện có, việc chỉ nhận diện người gửi sẽ mang lại sự bảo vệ hạn chế.
Google Mandiant đã độc lập ghi nhận một cuộc xâm nhập UNC1069 tương tự vào tháng 2. Một nạn nhân đã nhận được tin nhắn từ tài khoản Telegram của một giám đốc điều hành tiền điện tử đã bị xâm nhập, lên lịch một cuộc họp và bị chuyển hướng đến một tên miền Zoom giả mạo. Nạn nhân báo cáo đã nhìn thấy một video dường như được tạo bởi AI của một giám đốc điều hành tiền điện tử khác trong cuộc gọi dàn dựng.
Việc quy kết cần độ chính xác. Mandiant theo dõi tác nhân này dưới tên UNC1069 và cho biết nó trùng lặp với BlueNoroff. Bộ Tài chính Hoa Kỳ đã chính thức chỉ định BlueNoroff, còn được gọi là APT38, là một nhóm do nhà nước Triều Tiên tài trợ, được kiểm soát bởi Cục Tổng cục Trinh sát. Security Alliance cũng quy kết chiến dịch họp giả mạo này cho UNC1069, hay BlueNoroff.
Bộ công cụ được JUMPSEC tái cấu trúc cho thấy một giao diện cuộc họp dàn dựng yêu cầu quyền truy cập webcam trước khi một đối tượng tấn công tham gia bằng video đã quay sẵn. Sau đó, nạn nhân nhìn thấy một vấn đề âm thanh được cho là và một bản cập nhật phần mềm giả mạo. Văn bản khắc phục sự cố được hiển thị là lừa đảo: việc sao chép nó sẽ đặt một lệnh ClickFix do kẻ tấn công kiểm soát vào khay nhớ tạm.
Trên Windows, JUMPSEC đã quan sát thấy các thành phần PowerShell và VBScript có khả năng vô hiệu hóa các biện pháp phòng thủ, thực hiện trinh sát và hỗ trợ truy cập tiếp theo. Trên macOS, các nhà nghiên cứu đã tìm thấy các tập lệnh shell và tải trọng Mach-O được thiết kế để đánh cắp thông tin đăng nhập và dữ liệu nhạy cảm khác. Bộ công cụ này cũng quét các nhà cung cấp ví trình duyệt trước khi phân phối phần mềm độc hại, giúp kẻ tấn công xác định các mục tiêu có giá trị.
Điều đó có nghĩa là tuyên bố rằng việc chỉ mở một liên kết cuộc họp tự động làm rỗng ví là quá rộng. Trong các chuỗi được ghi nhận, việc bị xâm nhập đòi hỏi một hành động khác, chẳng hạn như chạy một lệnh đã sao chép hoặc cập nhật độc hại. Tuy nhiên, một khi phần mềm độc hại được thực thi, Mandiant đã tìm thấy các công cụ có khả năng đánh cắp dữ liệu trình duyệt, thông tin đăng nhập Keychain và dữ liệu người dùng Telegram.
Như đã báo cáo trước đây, Martin Kuchař cho biết tài khoản Telegram của anh ấy đã bị xâm nhập và được sử dụng trong một cuộc tấn công tương tự. Các thông tin về nạn nhân trước đó cũng ghi nhận các giám đốc điều hành tiền điện tử bị tiếp cận thông qua các liên hệ đáng tin cậy trước khi các lời nhắc cuộc họp giả mạo cố gắng cài đặt phần mềm độc hại.
Security Alliance báo cáo rằng họ đã quy 164 tên miền bị chặn cho UNC1069 trong khoảng thời gian từ ngày 6 tháng 2 đến ngày 7 tháng 4. Cảnh báo của họ mô tả kỹ thuật xã hội kéo dài nhiều tuần thông qua Telegram, LinkedIn và Slack trước khi các liên kết Zoom hoặc Teams giả mạo được gửi đi. JUMPSEC sau đó đã mở rộng bức tranh cơ sở hạ tầng và cho biết cơ sở hạ tầng với độ tin cậy cao và trung bình vẫn hoạt động vào cuối tháng 7.
FBI đã riêng rẽ cảnh báo rằng các tác nhân Triều Tiên thực hiện các cuộc tấn công kỹ thuật xã hội được điều chỉnh rất tinh vi nhắm vào nhân viên tiền điện tử và DeFi. Hướng dẫn của họ đặc biệt cảnh báo các yêu cầu thực thi mã, cài đặt ứng dụng lạ, chạy tập lệnh để sửa lỗi cuộc gọi video hoặc chuyển đổi cuộc trò chuyện giữa các nền tảng liên lạc.
FBI khuyến nghị xác minh danh tính thông qua một kênh độc lập và giữ thông tin đăng nhập ví, cụm từ hạt giống (seed phrases) và khóa riêng tư (private keys) tránh xa các thiết bị kết nối internet. Xác thực hai yếu tố (2FA) vẫn hữu ích, nhưng các thiết bị bị nhiễm có thể làm lộ dữ liệu phiên, vì vậy các phiên bị xâm nhập cũng nên được thu hồi từ một thiết bị sạch.
Điểm chỉnh sửa quan trọng nhất đối với cảnh báo ngày 7 tháng 8 là các nhà nghiên cứu chưa thiết lập được một phương pháp chung cho việc chiếm đoạt Telegram ban đầu. Các tuyên bố cho rằng số điện thoại hết hạn hoặc tạm thời là nguyên nhân chính vẫn chưa được xác minh trong tài liệu đã xem xét. Các nhà nghiên cứu xác nhận các tài khoản bị xâm nhập, nhưng cơ chế chiếm đoạt có thể khác nhau.
Trong một thông tin riêng biệt về nền tảng Telegram, Apple đã tạm thời gỡ ứng dụng nhắn tin này khỏi App Store do xem xét chính sách CSAM trước khi khôi phục lại sau khi Telegram xóa nội dung bị gắn cờ và cấm người dùng chịu trách nhiệm.
Người dùng nên coi các yêu cầu họp bất ngờ, thay đổi tên miền, lời nhắc sửa lỗi âm thanh và yêu cầu dán lệnh là các tín hiệu rủi ro cao. Nếu mã đáng ngờ đã chạy, FBI khuyên nên ngắt kết nối thiết bị bị ảnh hưởng khỏi internet trong khi vẫn giữ nguồn điện để có thể khôi phục pháp y, sau đó liên hệ với các chuyên gia ứng phó sự cố và cơ quan thực thi pháp luật.
Do đó, chiến dịch này được mô tả tốt nhất là một hoạt động kỹ thuật xã hội đang diễn ra, liên quan đến Triều Tiên, nhắm vào yếu tố con người xung quanh việc lưu giữ tiền điện tử. Hiệu quả của nó đến từ việc khai thác các danh tính đáng tin cậy và các công cụ làm việc quen thuộc, chứ không phải từ việc phá vỡ chính Bitcoin.






 BTC
