

Se connecterS'inscrire
Déposer
Connecter
 Transférer
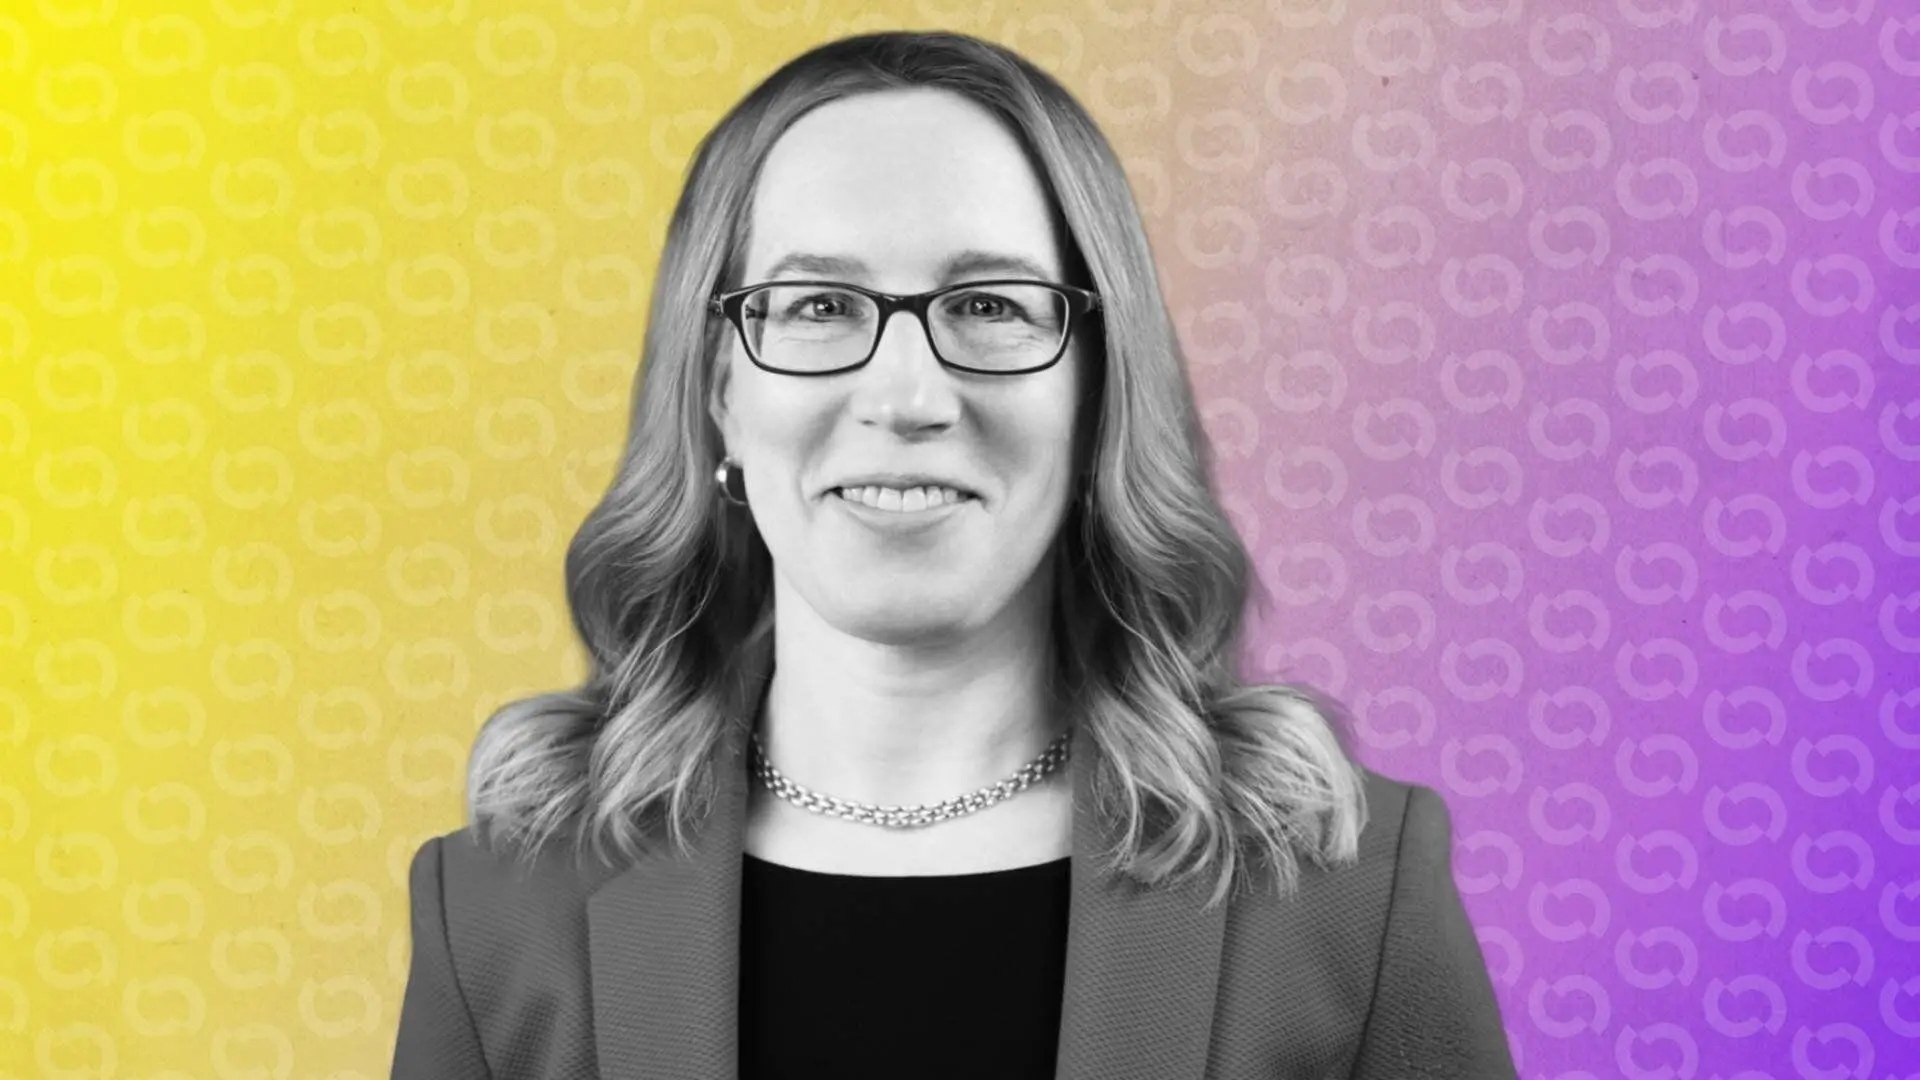
La commissaire sortante de la SEC, Hester Peirce, plaide en faveur de l’usage de la cryptographie pour refondre la manière dont le système financier lutte contre la criminalité, estimant que l’appétit des régulateurs pour les données personnelles a créé d’immenses réservoirs piratables qui mettent en danger précisément les personnes qu’ils cherchent à protéger.
S’exprimant mercredi à New York lors de la conférence Digital Assets de la SIFMA, Peirce a déclaré que le régime de « connaissance du client » et de lutte contre le blanchiment d’argent repose sur un postulat erroné : celui selon lequel collecter suffisamment d’informations sur un nombre suffisant de personnes permettrait aux autorités de repérer les criminels dissimulés parmi les citoyens respectueux des lois.
« Nous construisons des bottes de foin de données toujours plus grandes en partant du principe que nous y trouverons une ou deux aiguilles », a-t-elle déclaré. « Mais plus la botte de foin est grande, plus il devient difficile de trouver les aiguilles. »
Elle a fait valoir que la technologie offre désormais une meilleure voie. Les preuves à divulgation nulle de connaissance, une méthode cryptographique permettant de vérifier un fait sans exposer les données sous-jacentes, pourraient permettre à une personne de prouver qu’elle satisfait à une exigence sans révéler de détails sensibles. C’est la même technologie qui sous-tend des réseaux et actifs crypto privés, comme Zcash.
Une preuve peut indiquer à une contrepartie qu’une personne remplit les critères « sans que cette contrepartie connaisse votre nom, vos revenus ou votre adresse », a déclaré Peirce, appelant à un cadre réglementaire favorisant ce type de vérification fondée sur des attributs. L’alternative, a soutenu la régulatrice affectueusement surnommée « crypto mom », c’est « davantage de collecte de données, davantage de surveillance par les intermédiaires, davantage d’exigences de “connaissance du client” qui transforment nos rails financiers en panoptique ».
Ces propos interviennent sur fond inquiétant de transformation des données KYC elles-mêmes en passif.
 →
La fintech Revolut a récemment exposé les passeports de ses clients et l’intégralité de leurs historiques de transactions Bitcoin après avoir donné suite à une demande frauduleuse de données émanant prétendument du gouvernement, tandis que le fabricant de hardware wallets Trezor a subi des violations chez un prestataire tiers qui ont exposé des dizaines de milliers de clients puis alimenté des attaques de phishing.
De telles fuites ont accentué les craintes d’« attaques à la clé à molette », lors desquelles des criminels s’en prennent physiquement à des détenteurs de crypto dont la fortune et l’identité ont été exposées.
Peirce, longtemps considérée comme la voix la plus favorable à la crypto au sein de la SEC et connue pour ses critiques de l’ancienne « régulation par l’application coercitive » de l’agence, a mis en garde contre ce qu’elle appelle les « maximalistes de la donnée », qui supposent qu’une collecte accrue est toujours préférable.
Elle a suggéré que les régulateurs permettent aux entreprises de s’appuyer sur une vérification d’identité effectuée par des tiers, plutôt que de laisser chacune copier et stocker indépendamment les mêmes dossiers sensibles « dans des dizaines d’institutions ».
C’est un thème que Peirce défend depuis un certain temps déjà, notamment lors d’une conférence blockchain en août 2025. Son argumentaire a aujourd’hui un poids supplémentaire : elle a révélé que ce discours intervenait durant son « avant-dernière semaine » en tant que commissaire.








 BTC