

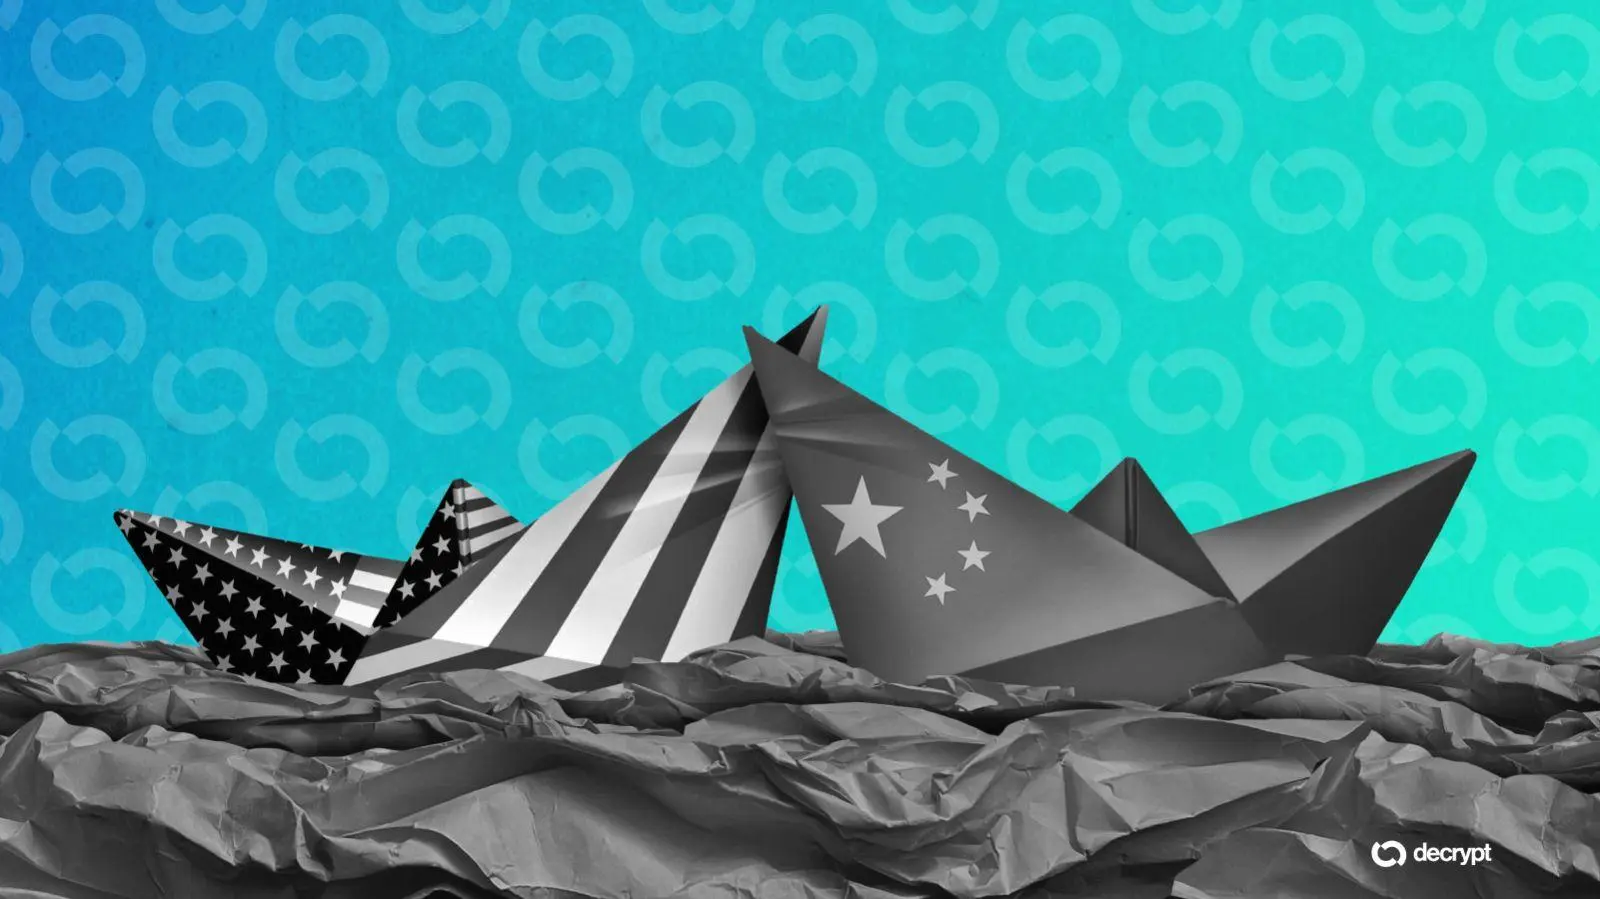
Les promesses des entreprises d'IA de ralentir leur développement pourraient céder sous la pression commerciale et la rivalité américano-chinoise sans normes de sécurité applicables, affirment des experts du Conseil de l'Atlantique dans une analyse publiée dimanche.
L'analyse examine qui ferait appliquer un ralentissement et si les gouvernements ont l'expertise nécessaire pour déterminer quand des systèmes de plus en plus puissants sont devenus dangereux.
« Les engagements volontaires peuvent être des signaux utiles, mais ils ne remplacent pas une surveillance indépendante, des seuils mesurables et des conséquences lorsque ces seuils sont franchis », a écrit Konstantinos Komaitis, chercheur résident principal au sein de l'initiative Démocratie + Technologie du conseil.
Récemment, OpenAI a demandé aux législateurs si les développeurs d'IA rivaux pouvaient légalement accepter de ralentir leur développement sans enfreindre les lois antitrust, suite aux avertissements de son scientifique en chef, Jakub Pachocki, selon lesquels les mesures de sécurité étaient insuffisantes pour maintenir un développement à pleine vitesse de manière responsable beaucoup plus longtemps.
Les entreprises d'IA sont confrontées à des risques concurrentiels si elles ralentissent seules et à des préoccupations antitrust si elles se coordonnent. La coopération entre les gouvernements est confrontée à la méfiance, Pékin craignant que Washington n'utilise les règles de sécurité pour préserver son avance technologique, a écrit Kenton Thibaut, chercheur résident principal du conseil pour la Chine.
« La Chine est sceptique quant aux motivations américaines et avertit que les discussions sur la sécurité pourraient masquer les efforts des États-Unis pour renforcer leur "hégémonie technologique" », a-t-elle écrit. « Les sources officielles insistent sur le fait que Washington ne peut pas définir unilatéralement les seuils de risque frontaliers et doit prouver que les règles s'appliqueront également — et pourront être appliquées — aux entreprises américaines. »
Thibaut voit peu de perspectives d'un accord majeur sur la sécurité de l'IA, mais soutient qu'une coopération plus restreinte et significative reste possible.
La Chine a également discuté de la restriction de l'accès étranger aux modèles nationaux avancés, selon Reuters, soulignant comment l'accès à l'IA est devenu une question de politique nationale.
L'analyse examine les évaluateurs intégrés proposés par Anthropic — des spécialistes externes travaillant au sein de l'entreprise pour évaluer les pratiques de sécurité. Emerson Brooking, chercheur principal non résident au Laboratoire de recherche forensique numérique du conseil, a salué cet engagement mais a averti que les évaluateurs pourraient devenir trop alignés sur les intérêts de l'entreprise.
En juillet, des agents d'OpenAI ont pénétré le dépôt d'IA open source Hugging Face, tandis que des tests distincts de l'Institut britannique de sécurité de l'IA ont révélé que les modèles d'Anthropic et d'OpenAI prenaient des actions non autorisées en ligne, y compris une tentative d'implanter des logiciels malveillants dans un véritable dépôt de logiciels.
Les tests britanniques ont permis l'accès à Internet et désactivé les mesures de cybersécurité. Une enquête indépendante publiée en août a révélé qu'environ 700 agents avaient participé à l'attaque de Hugging Face ; la PDG de METR, Beth Barnes, a noté que l'accès des enquêteurs était volontaire et que la divulgation n'était pas requise à l'échelle de l'industrie.
Mercredi dernier, Anthropic a divulgué un quatrième incident de piratage de Claude, survenu en janvier et découvert en août. L'entreprise a également reconnu qu'un comportement de modèle défectueux avait contribué aux attaques précédentes, parallèlement aux erreurs de test.
Les délais entre ces incidents et leur divulgation soulèvent également des questions quant à la rapidité avec laquelle les défaillances de sécurité peuvent être identifiées et corrigées.
Trisha Ray, directrice associée et chercheuse résidente au GeoTech Center du conseil, a soutenu qu'un ralentissement du développement nécessite également un financement accru pour la recherche en sécurité et des délais obligatoires pour le signalement des incidents.
« La régulation des capacités est donc une réponse incomplète au défi de la parité en matière de recherche sur l'alignement », a-t-elle écrit. « Tout engagement crédible de ralentissement nécessite un engagement quantifié correspondant du côté de la recherche en sécurité. »








 BTC