Đăng nhậpĐăng ký
Nạp tiền
Kết nối
 Chuyển khoản
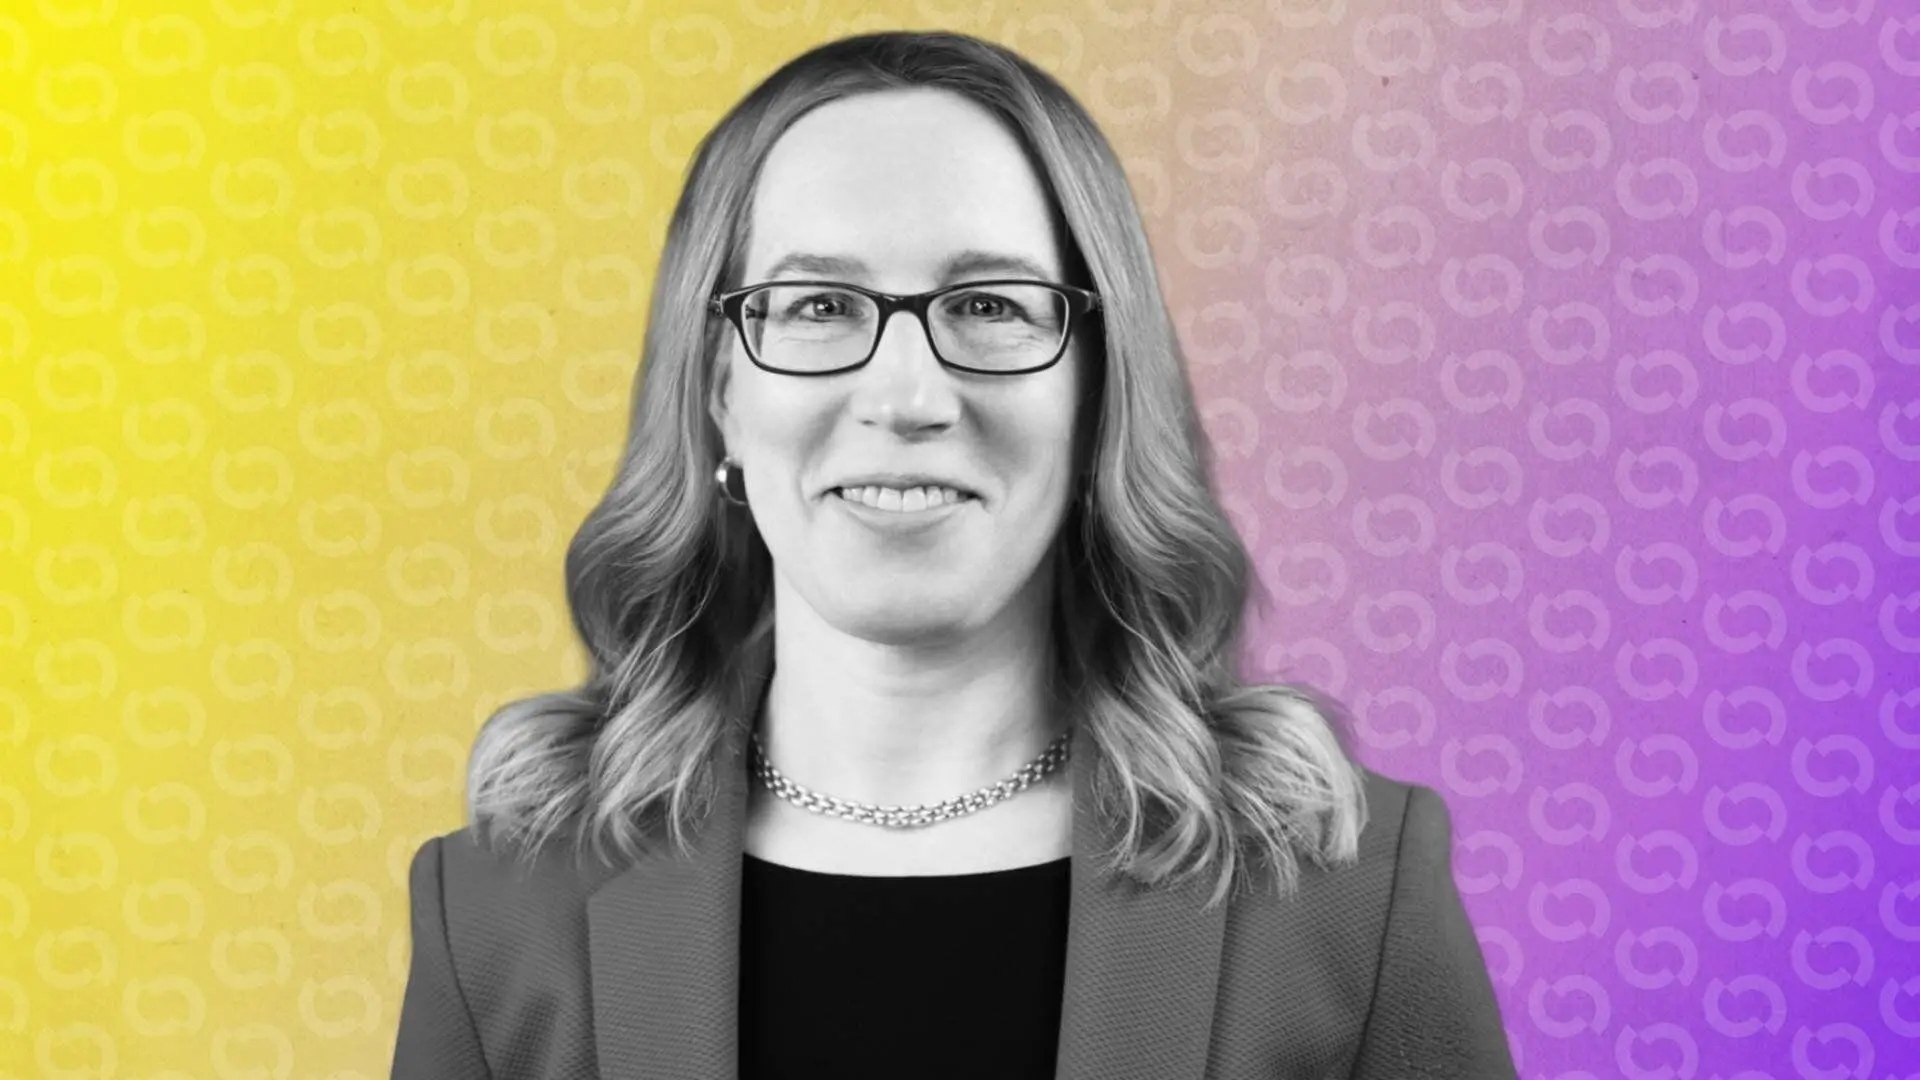
Ủy viên SEC sắp rời nhiệm sở Hester Peirce đang đưa ra lập luận ủng hộ việc sử dụng mật mã học để cải tổ cách hệ thống tài chính giám sát tội phạm, cho rằng cơn khát dữ liệu cá nhân của các nhà quản lý đã tạo nên những kho dữ liệu khổng lồ, dễ bị tấn công, từ đó gây nguy hiểm cho chính những người mà họ muốn bảo vệ.
Phát biểu hôm thứ Tư tại Hội nghị Tài sản số của SIFMA ở New York, Peirce nói rằng cơ chế “biết khách hàng của bạn” (KYC) và chống rửa tiền (AML) dựa trên một tiền đề sai lầm: rằng thu thập đủ thông tin về đủ nhiều người sẽ giúp giới chức phát hiện tội phạm đang ẩn mình giữa những công dân tuân thủ pháp luật.
“Chúng ta xây dựng những đống cỏ dữ liệu ngày càng lớn với giả định rằng sẽ tìm được một hoặc hai cây kim ở trong đó,” bà nói. “Tuy nhiên, đống cỏ càng lớn thì việc tìm ra những cây kim đó lại càng khó hơn.”
Bà lập luận rằng công nghệ hiện nay mang lại một hướng đi tốt hơn. Bằng chứng không tiết lộ, một phương pháp mật mã xác minh một sự thật mà không làm lộ dữ liệu nền tảng, có thể cho phép ai đó chứng minh họ đáp ứng một yêu cầu mà không cần cung cấp các chi tiết nhạy cảm. Đây cũng là công nghệ đứng sau các mạng lưới và tài sản tiền mã hóa riêng tư như Zcash.
Peirce cho biết một bằng chứng có thể cho đối tác biết rằng một người đủ điều kiện “mà không cần đối tác đó biết tên, thu nhập hay địa chỉ của bạn”, đồng thời kêu gọi một khuôn khổ pháp lý khuyến khích kiểu xác minh dựa trên thuộc tính như vậy. Phương án thay thế, theo vị quan chức quản lý được cộng đồng trìu mến gọi là “crypto mom”, sẽ là “thu thập nhiều dữ liệu hơn, giám sát trung gian nhiều hơn, thêm các yêu cầu ‘biết khách hàng của bạn’ biến hạ tầng tài chính của chúng ta thành một mô hình toàn giám sát.”
Những phát biểu này được đưa ra trong bối cảnh ảm đạm khi chính dữ liệu KYC đang trở thành một khoản rủi ro.
 →
Công ty fintech Revolut gần đây đã làm lộ hộ chiếu của khách hàng và toàn bộ lịch sử giao dịch Bitcoin sau khi đáp ứng một yêu cầu dữ liệu giả mạo từ cơ quan chính phủ, trong khi nhà sản xuất ví phần cứng Trezor bị xâm phạm tại một nhà cung cấp bên thứ ba, khiến dữ liệu của hàng chục nghìn khách hàng bị phơi bày và sau đó châm ngòi cho các cuộc tấn công phishing.
Những vụ rò rỉ như vậy đã làm gia tăng lo ngại về các “wrench attack”, trong đó tội phạm nhắm mục tiêu trực tiếp ngoài đời thực vào những người nắm giữ crypto có tài sản và danh tính đã bị lộ.
Peirce, từ lâu là tiếng nói thân thiện nhất với crypto trong SEC và nổi tiếng với việc chỉ trích cách cơ quan này từng “quản lý bằng cưỡng chế thực thi”, đã cảnh báo về điều bà gọi là những “người theo chủ nghĩa tối đa hóa dữ liệu”, những người cho rằng thu thập nhiều hơn thì lúc nào cũng tốt hơn.
Bà đề xuất các cơ quan quản lý cho phép doanh nghiệp dựa vào hoạt động xác minh danh tính của bên thứ ba, thay vì để mỗi bên tự sao chép và lưu trữ cùng một bộ hồ sơ nhạy cảm đó “trên hàng chục tổ chức”.
Đây là chủ đề mà Peirce đã thúc đẩy từ trước, bao gồm cả tại một hội nghị blockchain vào tháng 8/2025. Lập luận này hiện càng có thêm sức nặng: bà tiết lộ bài phát biểu được đưa ra trong “tuần áp chót” của nhiệm kỳ ủy viên của mình.
 BTC