

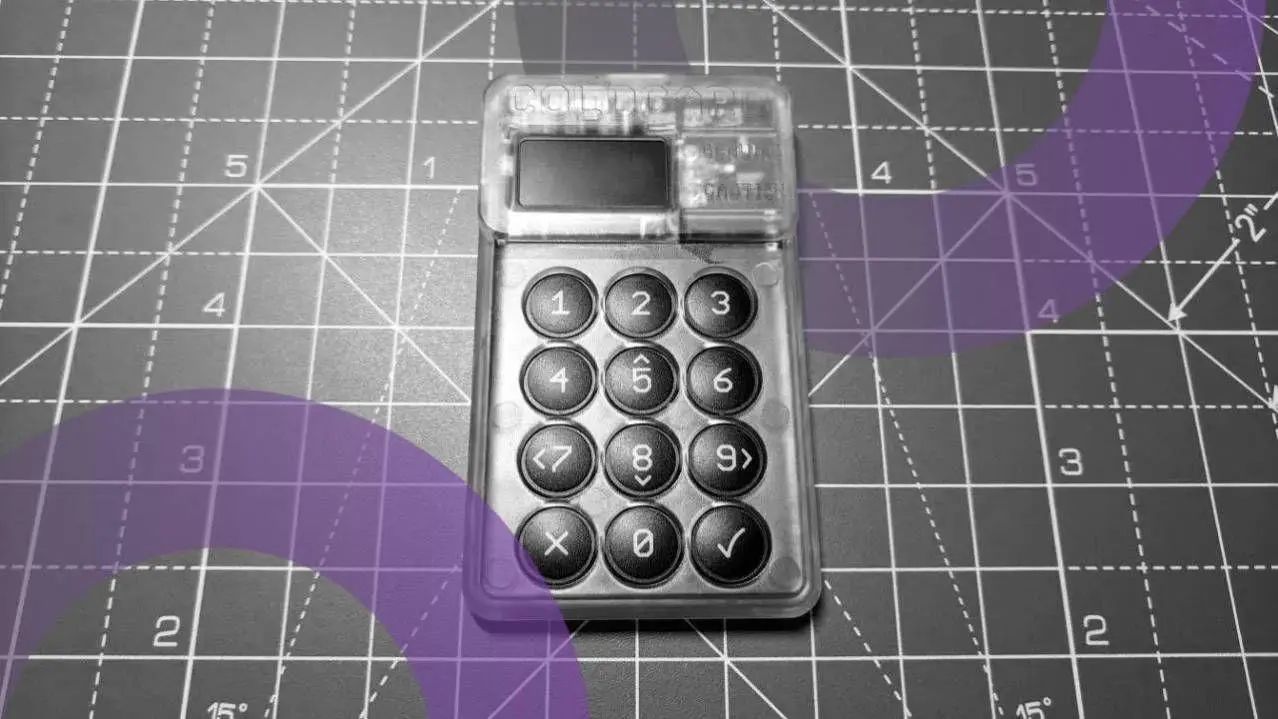
Kẻ tấn công đứng sau làn sóng trộm cắp thứ ba từ ví cứng Coldcard đã di chuyển 97,09 BTC, chiếm khoảng 45% tổng số tiền bị đánh cắp trong làn sóng đó và trị giá khoảng 7,7 triệu đô la theo giá hôm thứ Hai, theo Galaxy Research.
Lần rút tiền đầu tiên diễn ra vào ngày 2 tháng 9, khi khoảng 20,5 BTC từ kho tiền lớn nhất được chuyển qua THORChain và xuất hiện dưới dạng Ethereum. Thay vào đó, các đồng tiền được chi tiêu vào đêm Chủ Nhật đã đi vào các vòng CoinJoin, một kỹ thuật bảo mật của Bitcoin tổng hợp các giao dịch từ nhiều người dùng để phá vỡ dấu vết giữa các đầu vào và đầu ra. Chỉ có 20,56 BTC thực sự đến được Ethereum. Thêm 57,24 BTC đang nằm chưa được chi tiêu dưới dạng tiền thừa từ CoinJoin trong một địa chỉ duy nhất, và Galaxy cho biết dấu vết của số tiền này kết thúc với khoảng 19 BTC nữa.
Coldcard ‘Wave 3’ exploiter continues to move funds
In wave 3, the exploiter created 293 2-of-2 multisig vaults for each victim’s coins.
The first movements on 9/2 sent coins over THORChain to Ethereum.
Tonight’s movements are going into coinjoins rounds. pic.twitter.com/H7HIpcI7ah
— Galaxy Research (@glxyresearch) September 7, 2026
Các kho tiền là do kẻ tấn công tự xây dựng. Galaxy cho biết kẻ điều hành đã xây dựng 293 địa chỉ đa chữ ký hai-trên-hai và đã xử lý chúng theo thứ tự kích thước. Mười một kho hiện đã trống. Mười kho tiếp theo chứa tổng cộng 30,81 BTC, và 233 kho nhỏ nhất chứa 33,77 BTC.
Các vụ trộm có nguồn gốc từ một lỗi phần sụn mà Coinkite đã giới thiệu vào tháng 3 năm 2021, lỗi này đã chuyển hướng quá trình tạo seed ra khỏi chip tạo số ngẫu nhiên phần cứng của thiết bị sang một phần mềm thay thế, làm giảm độ mạnh khóa từ 128 bit entropy xuống chỉ còn 40. Điều đó cho phép kẻ tấn công tái tạo khóa riêng ngoại tuyến và rút tiền từ các địa chỉ chữ ký đơn mà không cần chạm vào phần cứng. Các vụ quét sạch bắt đầu vào ngày 30 tháng 7.
Coinkite đã sửa đổi phần sụn, hiện ở phiên bản Mk4/Mk5 5.6.2 và Q 1.5.2Q, yêu cầu chủ sở hữu phải cung cấp tính ngẫu nhiên của riêng họ thông qua các lần nhấn phím, tung xúc xắc hoặc tung đồng xu. Một bản cập nhật vẫn không thể sửa chữa một seed được tạo ra dưới phiên bản bị lỗi, và bất kỳ ai có ví được tạo trên phần sụn bị ảnh hưởng phải tạo một seed mới và chuyển tiền của họ vào đó. Giám đốc điều hành Coinkite Rodolfo Novak đã xin lỗi trong một lá thư ngỏ vào ngày 31 tháng 7, viết rằng công ty sẽ phải "lấy lại niềm tin của người dùng". Một báo cáo phân tích kỹ thuật đầy đủ vẫn đang được chuẩn bị.
Bài đăng hôm thứ Hai cũng đã gắn cờ một kho tiền chưa từng được biết đến trước đây được cấp bởi 58 địa chỉ. Galaxy đánh dấu nguyên nhân của nó là mở nhưng tin rằng đây là một nạn nhân khác của Coldcard, điều này sẽ nâng tổng số tiền được công bố cho vụ khai thác lên khoảng 1.806 BTC, hoặc 143,9 triệu đô la. Galaxy cho biết vào tháng Tám rằng họ cũng đang theo dõi một làn sóng thứ tư chưa được xác nhận với 638,5 BTC, điều này sẽ nâng tổng số tiền lên hơn 2.400, và đã không ghi nhận bất kỳ vụ quét nào từ kẻ tấn công kể từ ngày 6 tháng Tám. Trên tất cả các làn sóng, 82% số tiền vẫn nằm ở nơi mà kẻ tấn công đã đặt chúng ban đầu.






 ETH
 BTC