Đăng nhậpĐăng ký
Nạp tiền
Kết nối
 Chuyển khoản
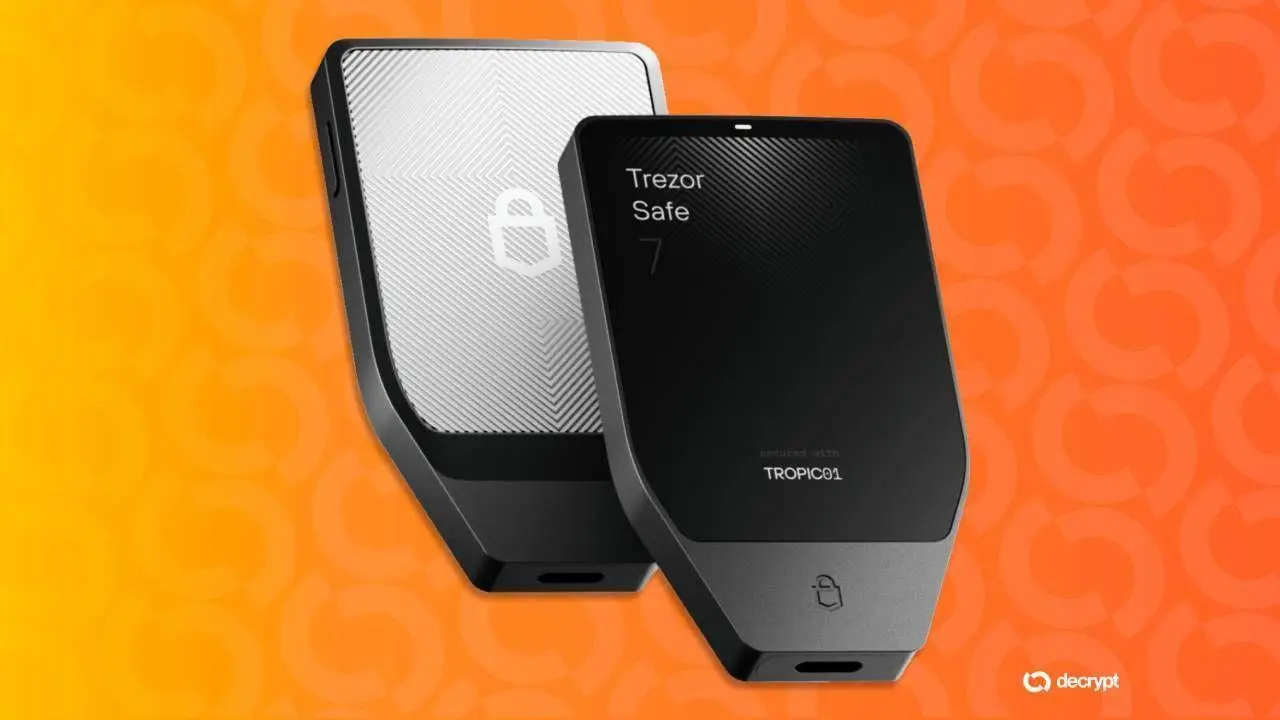
Thêm 67.000 khách hàng của Trezor đã bị lộ tên, địa chỉ email, số điện thoại, địa chỉ nhà và số đơn đặt hàng trong vụ rò rỉ dữ liệu tại nhà cung cấp dịch vụ vận chuyển ShipMonk, nhà sản xuất ví cứng đã cho biết vào thứ Sáu.
Tất cả đều ở Hoa Kỳ, và tất cả đã đặt hàng trong khoảng thời gian từ tháng 11 năm 2019 đến tháng 8 năm 2021, khiến một số hồ sơ bị lộ đã gần bảy năm tuổi. ShipMonk đã chuyển thông tin này cách đây hai ngày.
Hai ngày trước, chúng tôi đã nhận được thông tin cập nhật từ nhà cung cấp dịch vụ vận chuyển của mình, ShipMonk. Chúng tôi vô cùng đau buồn khi phải chia sẻ tin tức rằng vụ rò rỉ dữ liệu gần đây ảnh hưởng đến nhiều khách hàng hơn dự kiến ban đầu.
Thêm 67.000 khách hàng từ Hoa Kỳ đã đặt hàng trong khoảng thời gian từ tháng 11 năm 2019 đến tháng 8 năm 2021… https://t.co/yDQvTlAA2S
— Trezor (@Trezor) September 4, 2026
Trezor đã nhiều lần yêu cầu và nhận được xác nhận bằng văn bản rằng các hồ sơ đó đã bị xóa, đúng theo hợp đồng và chính sách dữ liệu của mình, và cho biết họ thất vọng khi biết rằng chúng chưa bị xóa.
Khi công bố vụ rò rỉ vào tháng 8, công ty đã cho rằng phạm vi giới hạn của nó là nhờ chính sách xóa dữ liệu 90 ngày mà họ đã đàm phán đưa vào các điều khoản của đối tác thực hiện. Tuyên bố đó giờ đây có vẻ yếu hơn đáng kể. Số lượng đã tăng từ 13.689 lên khoảng 80.700.
Hệ thống của Trezor không bị xâm phạm, và các thiết bị, khóa riêng tư (private keys) và bản sao lưu ví (wallet backups) vẫn an toàn. Nguy hiểm là các hồ sơ bị lộ xác định rõ chủ sở hữu ví cứng đã được xác nhận tại các địa chỉ cụ thể. Bên cạnh các email, cuộc gọi và thư giả mạo, Trezor đã cảnh báo khách hàng bị ảnh hưởng về rủi ro đối với an toàn vật lý của họ, và nhắc lại rằng bản sao lưu ví không bao giờ nên được chia sẻ hoặc nhập vào một trang web.
Chủ sở hữu của cả Trezor và ví cứng đối thủ Ledger đã nhận được các bức thư giả mạo vào tháng 2, được in với hình ảnh ba chiều (holograms), mã QR và chữ ký điều hành giả mạo, yêu cầu họ kích hoạt một quy trình kiểm tra bảo mật hư cấu hoặc mất quyền truy cập vào ví của họ.
Vào thời điểm đó, chuyên gia tư vấn tội phạm mạng David Sehyeon Baek nói với Decrypt rằng một lá thư có tên và địa chỉ nhà báo hiệu "chúng tôi có thể xác định vị trí của bạn", và dữ liệu bị đánh cắp vẫn hữu ích trong nhiều năm vì mọi người hiếm khi chuyển nhà hoặc thay đổi số điện thoại.
Vụ xâm nhập bắt nguồn từ một lỗ hổng SQL injection nghiêm trọng trong công cụ phân tích Metabase, được công bố vào ngày 6 tháng 8, cho phép những kẻ tấn công không được xác thực đánh cắp thông tin xác thực (credentials) cho các cơ sở dữ liệu được kết nối. Nhà sản xuất máy tính xách tay Framework và trình tạo biểu mẫu Tally cũng bị ảnh hưởng trong cùng đợt này. ShipMonk được cho là đã nhận được email tống tiền được cho là của ShinyHunters, mặc dù sự quy kết đó vẫn chưa được xác nhận.
Trezor cho biết họ đang nỗ lực để triển khai dịch vụ giao hàng ẩn danh càng sớm càng tốt, một tùy chọn sử dụng nhận hàng tại tủ khóa, bao bì trung tính và thông tin người gửi chung chung để người mua không cần cung cấp địa chỉ nhà.
 ETH