

Se connecterS'inscrire
Déposer
Connecter
 Transférer
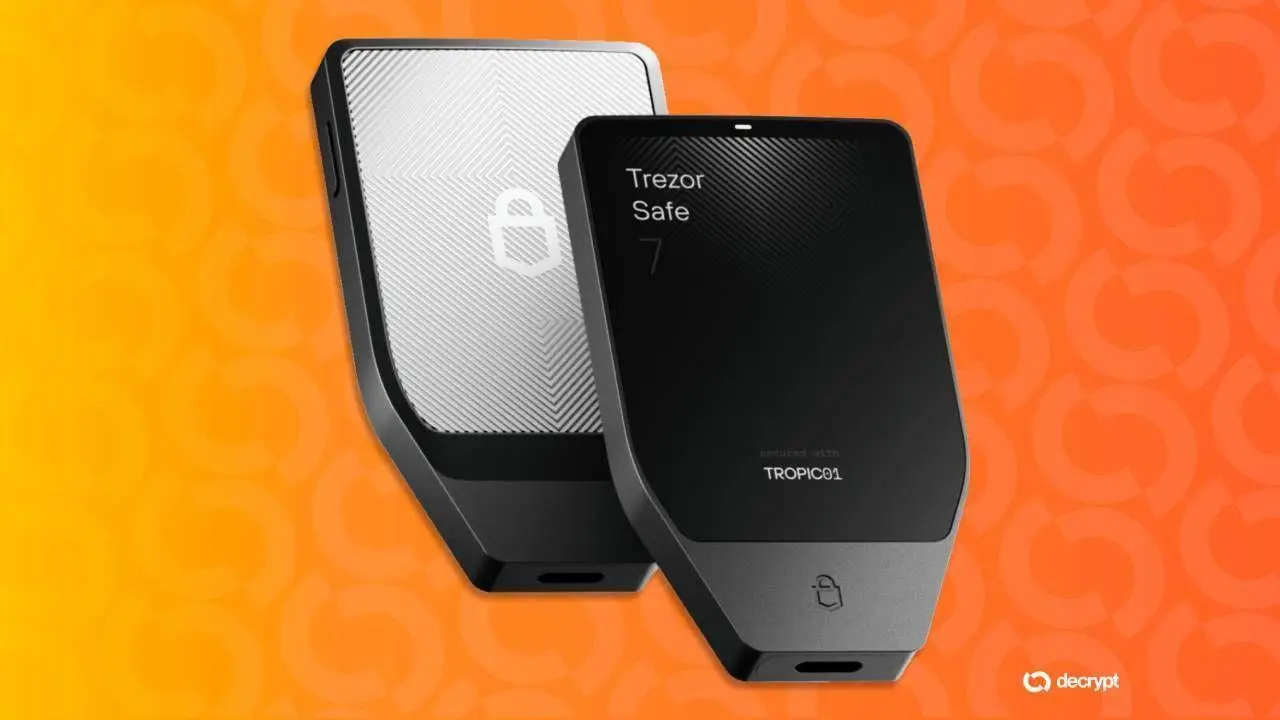
67 000 clients Trezor supplémentaires ont vu leurs noms, adresses e-mail, numéros de téléphone, adresses postales et numéros de commande exposés lors de la violation de données chez le fournisseur de services d'expédition ShipMonk, a déclaré vendredi le fabricant de portefeuilles matériels.
Tous sont aux États-Unis et ont passé commande entre novembre 2019 et août 2021, ce qui signifie que certains des enregistrements exposés ont près de sept ans. ShipMonk a communiqué cette information il y a deux jours.
Two days ago, we received an update from our shipping provider, ShipMonk. We're deeply saddened to share the news that the recent data breach affects more customers than originally thought.
Another 67,000 customers from the US who ordered between November 2019 and August 2021… https://t.co/yDQvTlAA2S
— Trezor (@Trezor) September 4, 2026
Trezor a demandé et reçu à plusieurs reprises une confirmation écrite que ces enregistrements avaient été supprimés, conformément à son contrat et à sa politique de données, et s'est dit déçu d'apprendre qu'ils ne l'avaient pas été.
Lorsqu'elle a divulgué la violation en août, l'entreprise a attribué sa portée limitée à une politique de suppression de 90 jours qu'elle affirmait avoir négociée dans les conditions de ses partenaires logistiques. Cette affirmation semble désormais considérablement affaiblie. Le nombre est passé de 13 689 à environ 80 700.
Les propres systèmes de Trezor n'ont pas été compromis, et les appareils, les clés privées et les sauvegardes de portefeuille sont intacts. Le danger est que les enregistrements identifient des propriétaires confirmés de portefeuilles matériels à des adresses précises. Outre les faux e-mails, appels et courriers, Trezor a averti les clients concernés des risques pour leur sécurité physique, et a répété qu'une sauvegarde de portefeuille ne devait jamais être partagée ou saisie sur un site web.
Les propriétaires de Trezor et du portefeuille matériel concurrent Ledger recevaient déjà en février des lettres contrefaites, imprimées avec des hologrammes, des codes QR et de fausses signatures de dirigeants, leur demandant d'activer un contrôle de sécurité fictif ou de perdre l'accès à leurs portefeuilles.
À l'époque, le consultant en cybercriminalité David Sehyeon Baek a déclaré à Decrypt qu'une lettre portant un nom et une adresse postale signifie « nous pouvons vous localiser », et que les données volées restent utiles pendant des années car les gens déménagent rarement ou changent leurs numéros.
L'intrusion est due à une faille critique d'injection SQL dans l'outil d'analyse Metabase, divulguée le 6 août, qui a permis à des attaquants non authentifiés de voler les identifiants de bases de données connectées. Le fabricant d'ordinateurs portables Framework et le créateur de formulaires Tally ont été victimes de la même vague. ShipMonk aurait reçu des e-mails d'extorsion attribués à ShinyHunters, bien que cette attribution reste non confirmée.
Trezor a déclaré qu'il s'efforçait de mettre en place une livraison anonyme aussi rapidement que possible, une option utilisant le retrait en point relais, un emballage neutre et des informations d'expéditeur génériques afin que les acheteurs n'aient pas à fournir d'adresse postale du tout.






 ETH