

Протокол децентралізованих фінансів (DeFi) Volo розкрив інформацію про порушення безпеки, що призвело до втрати близько 3,5 мільйона доларів у цифрових активах, що стало останнім інцидентом у серії експлойтів, спрямованих на платформи DeFi.
У дописі в середу на X команда повідомила, що атака зачепила окремі сховища та включала такі активи, як Wrapped Bitcoin (WBTC), Matrixdock Gold XAUm та USDC (USDC). «Ми виявили атаку, негайно повідомили Sui Foundation та партнерів екосистеми, щоб стримати збитки, і заморозили сховища для запобігання подальшому впливу», — написала команда.
Протокол додав, що близько 28 мільйонів доларів у загальній заблокованій вартості (TVL) в інших сховищах є в безпеці, причому експлойт обмежений трьома ізольованими сховищами, і спільних вразливостей не виявлено. Він також розкрив плани поглинути збитки, а не перекладати їх на користувачів, хоча деталі будь-якого плану відшкодування ще не були остаточно узгоджені.
Volo — це платформа ліквідного стейкінгу DeFi на блокчейні Sui, яка дозволяє користувачам стейкати свої токени Sui (SUI) та отримувати voloSUI (VSUI) натомість. Сфера DeFi вже знаходиться в напрузі, оскільки цей експлойт стався після того, як інший протокол ліквідного рестейкінгу, Kelp, був зламаний приблизно на 293 мільйони доларів на вихідних, що викликало хвильовий ефект у всій ширшій екосистемі.
За темою: Атакувальник Kelp DAO переміщує 175 мільйонів доларів в Ether після експлойту: Arkham
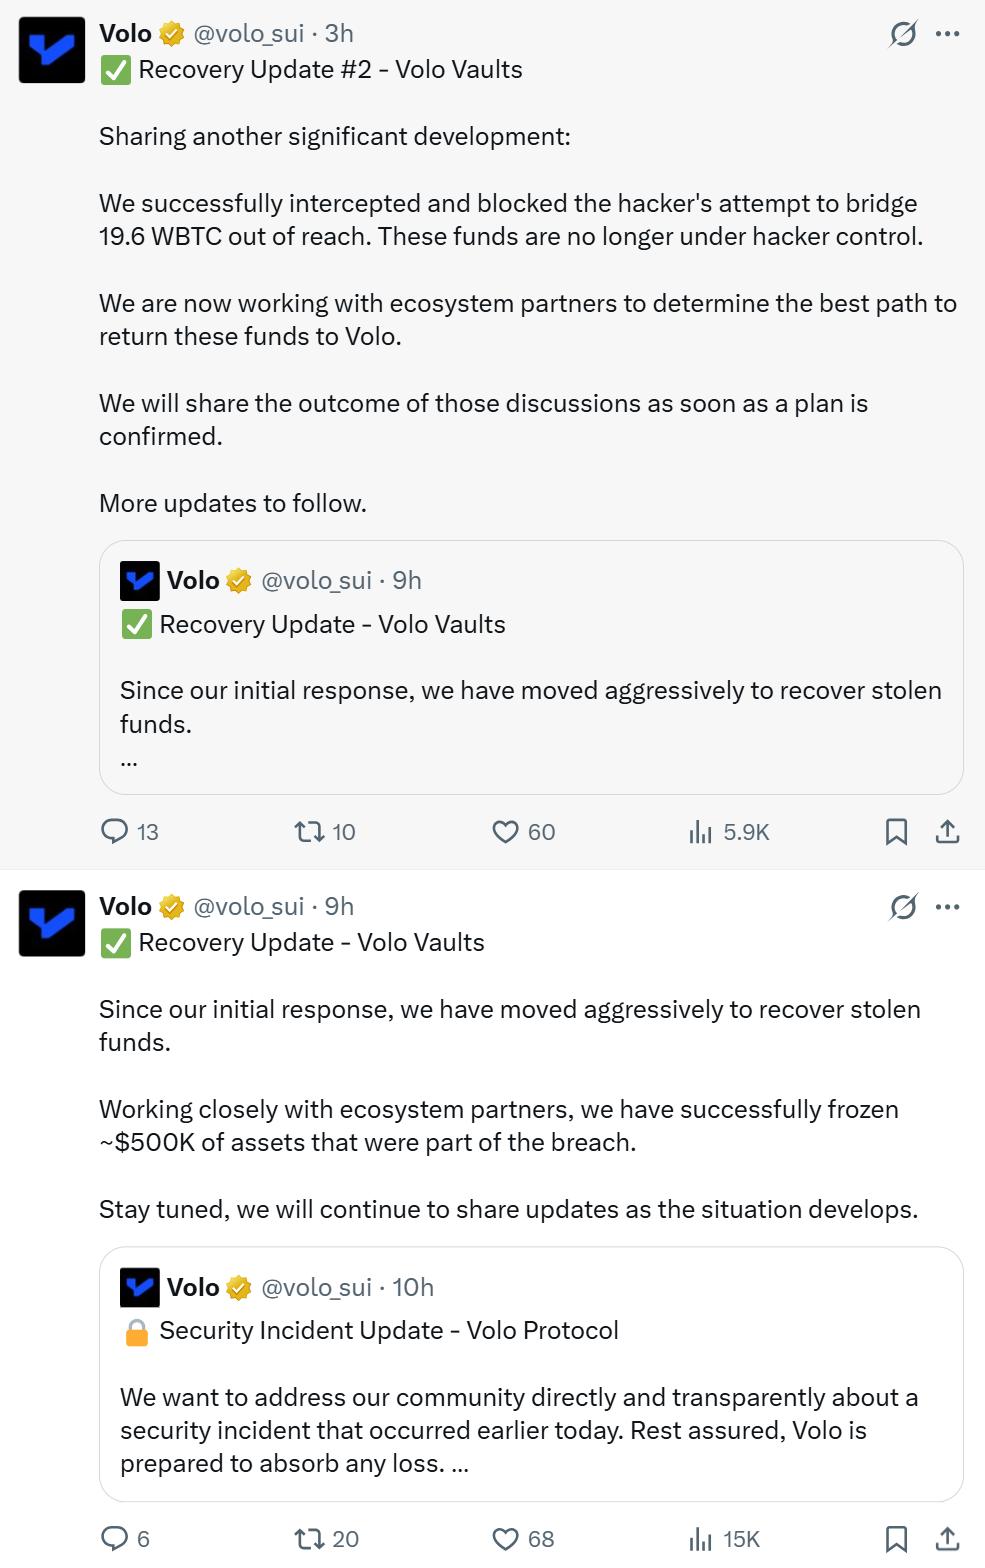
У двох окремих оновленнях Volo заявив, що наразі заморозив або заблокував близько 2 мільйонів доларів із викрадених коштів. У першому оновленні протокол повідомив, що приблизно 500 000 доларів, пов'язаних з порушенням, вже заморожено. У пізнішому оновленні команда заявила, що успішно заблокувала спробу зловмисника перевести 19,6 WBTC, фактично вилучивши ці кошти з-під контролю хакера.
«Зараз ми працюємо з партнерами екосистеми, щоб визначити найкращий спосіб повернення цих коштів Volo», — написав протокол.
Як повідомляв Cointelegraph, за останнє десятиліття у криптосфері було викрадено понад 17 мільярдів доларів, причому компрометація приватних ключів була визначена як один з основних векторів атаки, згідно з даними DefiLlama.
За темою: ZachXBT просить MemeCore пояснити оцінку та пропозицію токенів
Приблизно 22,3% інцидентів пов'язані з компрометацією ключів методом перебору (brute-force), 18,2% — з невідомими методами та 10% — з фішинговими атаками на гаманці з мультипідписом. Знахідки показують, що багато найбільших втрат походять від безпеки гаманців та слабких сторін з боку користувачів, а не від помилок у протоколах.
Журнал: 53 DeFi-проекти скомпрометовані, 50 мільйонів токенів NEO можуть бути «повернуті»: Asia Express






 USDC
 WBTC
