

Solana Foundation у понеділок оголосила про нову структуру аудиту безпеки для протоколів на базі Solana, а також про мережу реагування на інциденти, попереджаючи, що «супротивники швидко вдосконалюються».
Solana Foundation, швейцарська організація, що підтримує впровадження та безпеку Solana, та фірма з безпеки Web3 Asymmetric Research представили Solana Trust, Resilience and Infrastructure for DeFi Enterprises (STRIDE), заявивши, що це «структурована програма для оцінки, моніторингу та підвищення рівня безпеки проєктів Solana».
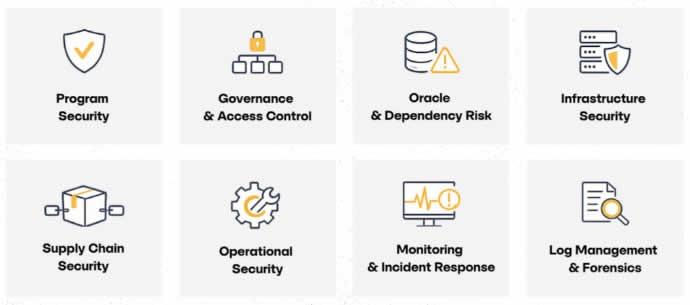
Ініціатива спрямована на оцінку безпеки протоколів за вісьмома стовпами: безпека програм, управління та контроль доступу, ризик оракула та залежностей, безпека інфраструктури, безпека ланцюга поставок, операційна безпека, моніторинг та реагування на інциденти, а також управління журналами та судова експертиза.
Протоколи незалежно оцінюються на відповідність цим вимогам, а результати публікуються, повідомила Asymmetric Research. «Це забезпечує користувачам, інвесторам та ширшій екосистемі справжню прозорість щодо стану безпеки протоколів, з якими вони взаємодіють».
Це оголошення з’явилося лише через тиждень після одного з найбільших експлойтів DeFi цього року, коли протокол Drift втратив близько $280 мільйонів після атаки соціальної інженерії з боку хакерів, пов’язаних з Північною Кореєю.
Solana Foundation також оголосила про створення Мережі реагування на інциденти Solana (SIRN), що є об’єднанням фірм з безпеки для реагування на інциденти в реальному часі в екосистемі Solana.
«Учасники ділитимуться розвідданими про загрози, координуватимуть реагування на активні інциденти та сприятимуть постійному розвитку фреймворку STRIDE», – йдеться в повідомленні.
По темі: Криптохакери викрали $169 млн з 34 DeFi-протоколів у першому кварталі: DefiLlama
Фонд не згадував безпосередньо агентів штучного інтелекту, але оголошення з’явилося в той час, коли вони стають зростаючою загрозою для криптопротоколів.
У січні з DeFi-платформи Solana Step Finance було виведено $40 мільйонів, при цьому агенти ШІ посилили збитки, автономно виконуючи великі перекази, як повідомила KuCoin минулого тижня.
Зловмисники викрали понад $168 мільйонів у криптовалюті з 34 DeFi-протоколів у першому кварталі 2026 року, згідно з даними DefiLlama.
Проте ця цифра значно зменшилася порівняно з аналогічним періодом минулого року, коли в першому кварталі 2025 року було викрадено $1,58 мільярда.
Найбільшим експлойтом за цей період був компроміс приватного ключа Step Finance.
Журнал: Більше ніяких обвалів біткойна на 85%, Тайваню потрібен BTC-резерв на випадок війни: Hodler’s Digest






 SOL

