

Нове дослідження Google показує, що квантові комп’ютери можуть потребувати значно менше ресурсів, ніж вважалося раніше, для зламу криптографії, яка забезпечує безпеку блокчейнів криптовалют.
Нове дослідження Google, оприлюднене в понеділок, за оцінками, квантовий комп’ютер може зламати криптографію, що захищає Bitcoin (BTC) та Ethereum (ETH), використовуючи менш як 500 000 фізичних кубітів, виходячи з поточних припущень щодо можливостей апаратного забезпечення. Кубіт — це базова одиниця квантового комп’ютера.
Дослідники склали дві квантові схеми для тестування на надпровідному-кубітному, криптографічно релевантному квантовому комп'ютері (CRQC), повідомивши, що це було «20-кратне скорочення» кількості кубітів, необхідних для вирішення проблеми дискретного логарифму еліптичної кривої (ECDLP-256) з 256 бітами, що широко використовується в блокчейнах криптовалют.
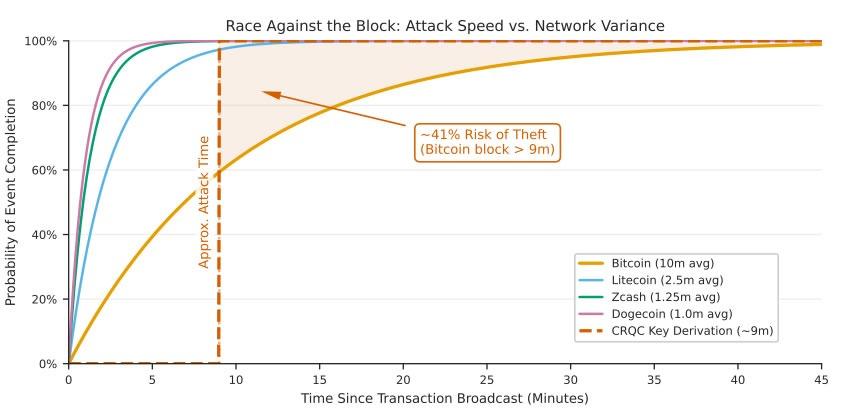
Дослідження припускає, що в теоретичному сценарії квантовий комп'ютер міг би зламати приватний ключ Bitcoin лише за дев'ять хвилин, даючи йому невелике вікно для виконання «on-spend атаки» з огляду на 10-хвилинний час блоку Bitcoin.
«On-spend» квантова атака — це гіпотетична майбутня загроза, при якій квантовий комп'ютер здатен розшифрувати приватний ключ з публічного ключа, який став видимим під час транзакції, що дозволяє атакуючому викрасти кошти.
«Ми повинні оцінити час, необхідний для запуску on-spend атаки, починаючи з цього підготовленого стану в момент, коли публічний ключ стає відомим, приблизно в 9 або 12 хвилин.»
«Моя впевненість у Q-Day до 2032 року значно зросла. На мою думку, є щонайменше 10% шанс, що до 2032 року квантовий комп'ютер відновить [...] приватний ключ з відкритого публічного ключа», — сказав співавтор і дослідник Ethereum Джастін Дрейк.
Дослідники також попередили, що модель облікового запису Ethereum «структурно схильна до at-rest атак», що означає, що вони не вимагають синхронізації.
«At-rest» атака так само використовує публічний ключ для виведення приватного ключа за допомогою квантового комп'ютера, але в цьому випадку немає потреби робити це протягом певного вікна.
У момент, коли обліковий запис Ethereum надсилає свою першу транзакцію, його публічний ключ стає постійно видимим у блокчейні. Квантовий атакуючий може не поспішаючи виводити приватний ключ з будь-якого відкритого публічного ключа.
«Це призводить до вразливості облікового запису: системної, неминучої вразливості, яку неможливо пом'якшити поведінкою користувача, окрім переходу протоколу в цілому на PQC [постквантову криптографію]», — йдеться у заяві.
Google підрахував, що 1000 найбагатших відкритих облікових записів Ethereum, що зберігають близько 20,5 мільйона ETH, можуть бути зламані менш ніж за дев'ять днів.
Пов'язана стаття: Затримка Bitcoin у квантовій стійкості може стати перевагою Ethereum: Нік Картер
Пошуковий гігант заявив, що прагне підвищити обізнаність про цю проблему та «надає криптовалютній спільноті рекомендації щодо покращення безпеки та стабільності, перш ніж це стане можливим».
Google рекомендував переходити на PQC для блокчейнів вже зараз, а не чекати появи реальних загроз.
У середу Google встановив дедлайн 2029 року для своєї міграції до постквантової криптографії, попередивши, що «квантові кордони» можуть бути ближчими, ніж здається.
Наступного дня крипто-підприємець Нік Картер заявив, що криптографія на еліптичних кривих знаходиться «на межі застарівання», додавши, що розробники Ethereum вже працюють над рішеннями, тоді як розробники Bitcoin мали «найгірший підхід у своєму класі».
Фонд Ethereum опублікував свою дорожню карту постквантової криптографії у лютому, тоді як співзасновник Віталік Бутерін заявив, що підписи валідаторів, зберігання даних, облікові записи та докази повинні змінитися, щоб підготуватися до квантових загроз.
Журнал: Ніхто не знає, чи працюватиме квантово-безпечна криптографія взагалі






 ETH
 BTC
