

Протокол конфіденційності Umbra заявив, що закрив свій фронтенд-сайт, щоб ускладнити хакерам, які використовували його для переміщення коштів з недавніх "гучних зламів".
Umbra повідомила у X у вівторок, що їй відомо про переміщення близько 800 000 доларів США викрадених коштів через її протокол.
Вона додала, що вирішила перевести розміщену версію свого фронтенду в режим технічного обслуговування і відновить його "як тільки ми переконаємося, що це не створить перешкод для поточних зусиль з відновлення".
Це сталося лише через кілька днів після того, як протокол Kelp було зламано на понад 280 мільйонів доларів, що, як підозрюють, було здійснено північнокорейськими хакерами. Недавні звіти вказували на Umbra як на один з протоколів, через який експлуататор намагався перевести кошти з Ether у Bitcoin.
Північнокорейські хакерські угруповання підпадають під жорсткі санкції США, і численні криптоплатформи працювали над заморожуванням або припиненням спроб хакерів перемістити кошти.
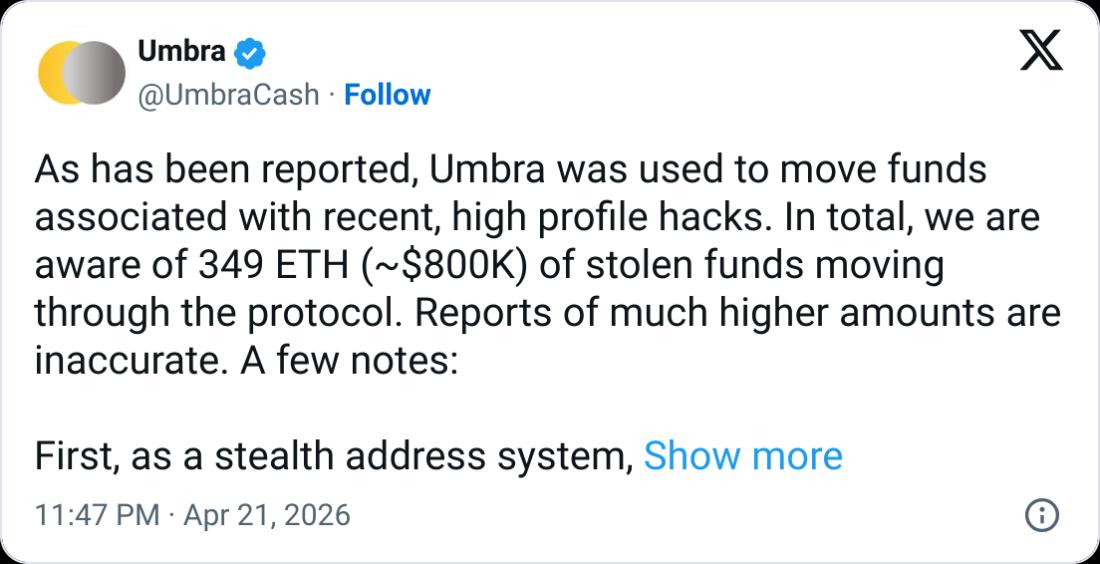
Umbra заявила, однак, що "нічого не може зробити", щоб зупинити будь-кого від використання її смарт-контрактів або локальної чи самостійно розміщеної версії її фронтенду з відкритим вихідним кодом.
Роман Шторм, співзасновник криптоміксера Tornado Cash, стверджував, що призупинення роботи фронтенду може бути недостатнім, щоб уникнути гніву з боку влади.
Шторм був засуджений у серпні за змову з метою ведення неліцензованої діяльності з передачі грошей, незважаючи на те, що він стверджував, що не контролював використання протоколу.
«Прокурори у моїй справі назвали мене брехуном, коли я сказав, що не можу контролювати Tornado Cash», — сказав Шторм, який виграв справу за звинуваченнями у змові з метою порушення санкцій США.
Він стверджував, що влада вважає, що "зміна фронтенду — це те саме, що контроль над усім протоколом".
Пов’язане: Криптохакери викрали 17 мільярдів доларів за останні 10 років: DefiLlama
«Якщо ви можете вносити зміни до користувацького інтерфейсу, включаючи подальші оновлення через нові збірки на IPFS, тоді ви повністю контролюєте», — додав він.
У своєму дописі Umbra заявила, що її протокол був "корисним для захисту особистості одержувача, а не відправника", і не був корисним для хакерів, які хотіли приховати сліди своїх грошей.
«Всі викрадені кошти, переміщені через протокол, можуть бути ідентифіковані, і ми зв'язалися з дослідниками безпеки, які беруть участь у цьому», — додала вона.
Журнал: Південна Корея багатіє на крипто... Північна Корея отримує зброю






 ETH
 BTC

