

Глибокі фейки в реальному часі, фішингові атаки, компрометації ланцюгів поставок та вразливості міжланцюгових протоколів, ймовірно, стануть причиною деяких з найбільших зламів у 2026 році, за словами Наталі Ньюсон, старшого блокчейн-дослідника CertiK.
Галузь вже втратила понад 600 мільйонів доларів через хакерські атаки у 2026 році, переважно через дві крадіжки криптовалюти, пов’язані з Північною Кореєю, у квітні, включаючи експлойт Kelp DAO на 293 мільйони доларів у суботу, що стосувався збою однієї точки довіри в інфраструктурі міжланцюгового протоколу обміну повідомленнями LayerZero, та експлойт Drift Protocol на 280 мільйонів доларів.
Інша атака, пов’язана з КНДР, передбачала використання штучного інтелекту для соціальної інженерії. Криптогаманець Zerion 15 квітня повідомив, що хакери, пов’язані з Північною Кореєю, використовували ШІ в довгостроковій атаці соціальної інженерії, щоб викрасти близько 100 000 доларів з гарячих гаманців компанії.
Ньюсон попередила, що в «деяких аспектах» прискорення розвитку ШІ лише погіршить ситуацію з криптоатаками.
«Найкращий спосіб для інвесторів захистити себе — це бути в курсі поточних загроз, з якими вони можуть зіткнутися... Наприклад, щоб захиститися від фішингу, завжди перевіряйте автентичність URL-адрес та смарт-контрактів», — сказала Ньюсон.
Ньюсон зазначила, що оскільки експлойти стають більш складними, роздрібним інвесторам варто розглянути варіанти зберігання за межами криптобірж.
«Використання холодних гаманців може допомогти зберегти активи, які ви не використовуєте регулярно, і дозволяє підписувати транзакції, не розкриваючи при цьому свої приватні ключі», — сказала вона.
«Зараз існують більш переконливі глибокі фейки, автономні агенти атак та «агентний ШІ», який може автономно сканувати смарт-контракти на наявність помилок, складати код експлойтів та виконувати атаки на машинній швидкості», — сказала вона.
6 квітня Cointelegraph повідомив, що загроза, відома як «Jinkusu», нібито продавала інструменти для кіберзлочинності, розроблені для обходу перевірок «Знай свого клієнта» (KYC) в банках та на криптоплатформах, використовуючи глибокі фейки та маніпуляції голосом.
«Водночас, ШІ також може бути одним з найбільших засобів захисту», — сказала Ньюсон.
Cointelegraph нещодавно повідомив, що зростання використання ШІ призвело до потоку заявок на винагороди за виявлення помилок, як дійсних, так і недійсних. Модель ШІ Claude Mythos від Anthropic, яка, як стверджується, здатна знаходити вразливості в основних операційних системах, була розгорнута як захисний захід з випуском для обмеженого кола технологічних фірм.
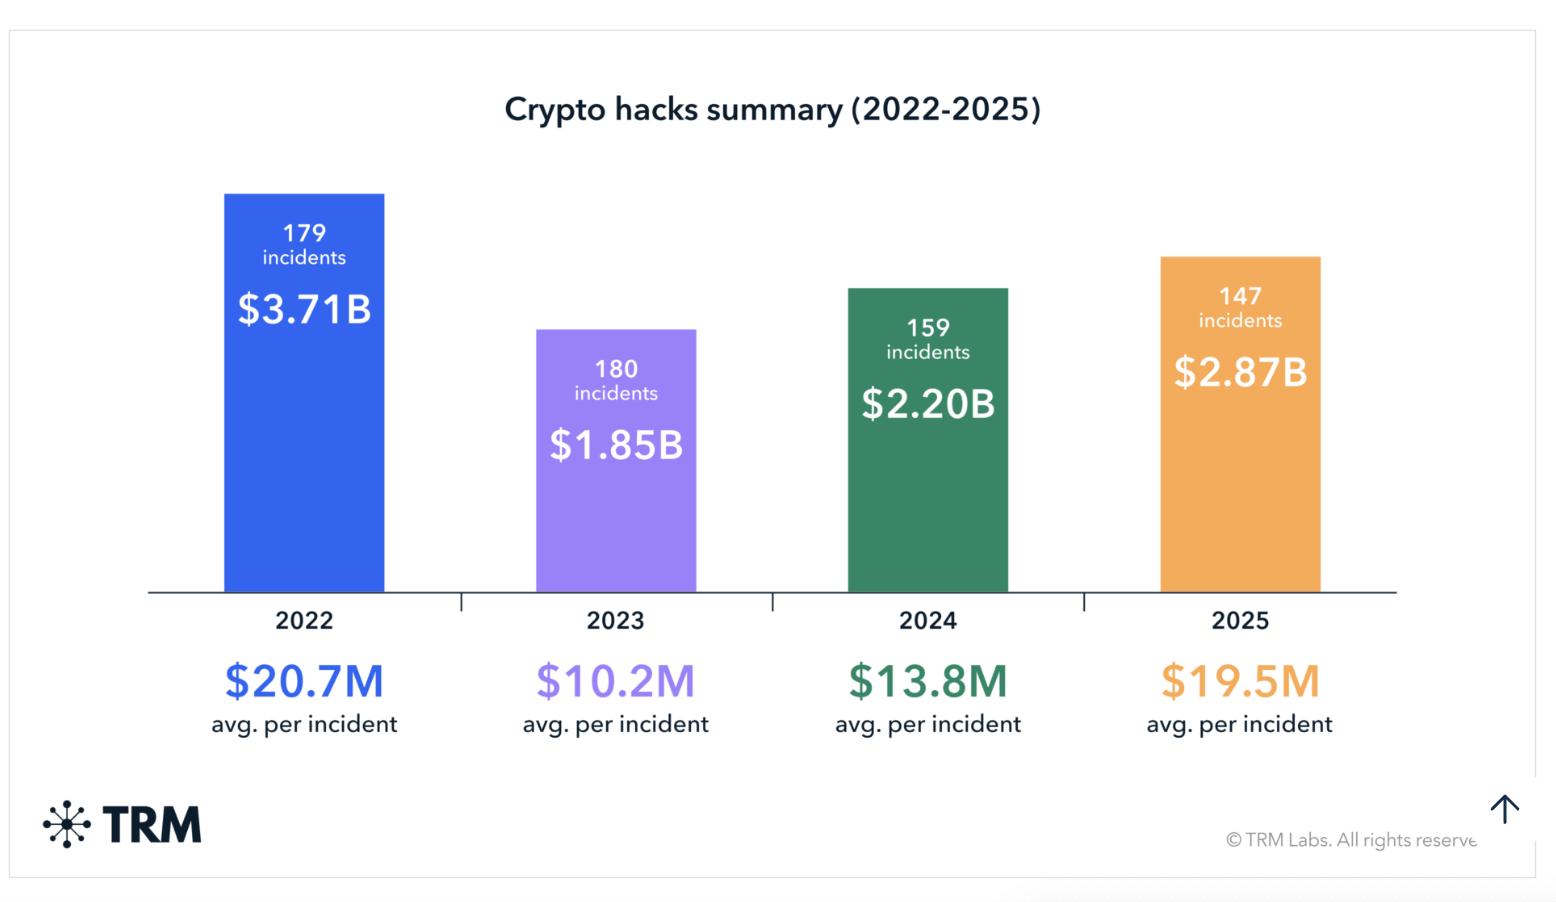
CertiK повідомила Cointelegraph у грудні 2025 року, що криптохакери викрали 3,3 мільярда доларів у 2025 році.
Компанія зазначила, що злами ланцюгів поставок стали найбільш руйнівною загрозою, спричинивши втрати в розмірі 1,45 мільярда доларів лише за два інциденти, включаючи злам Bybit на 1,4 мільярда доларів у лютому 2025 року.
Пов'язане: Гендиректор Telegram Дуров попереджає, що додаток ЄС для перевірки віку може уможливити ширше відстеження
«Експлойт Bybit свідчить про те, що добре капіталізовані, добре скоординовані зловмисники стають активнішими по всій екосистемі», — йдеться у звіті, який прогнозує зростання «витонченості» атак на ланцюги поставок, оскільки зловмисники націлюються на більшу кількість постачальників інфраструктури.
Регулятори реагують. 9 квітня Управління кібербезпеки та захисту критичної інфраструктури (OCCIP) Міністерства фінансів США оголосило в четвер, що розширює свою програму ідентифікації кіберзагроз, щоб включити до неї компанії, що працюють з цифровими активами.
Журнал:Адам Бек каже, що поточний попит «майже» достатній, щоб відправити Біткойн до 1 мільйона доларів






 BTC

