

Група північнокорейських IT-працівників заробила понад 3,5 мільйона доларів всього за кілька місяців, підробляючи свої особистості для роботи розробниками, а також намагаючись зламати криптопроєкти, згідно з документами, отриманими хакером, який зламав один з їхніх пристроїв.
Витік даних, отриманий неназваним хакером, був оприлюднений блокчейн-слідчим ZachXBT у дописі на X у середу. Він виявив, що один з IT-працівників, «Джеррі», та команда зі 140 осіб заробляли приблизно 1 мільйон доларів на місяць, що становило 3,5 мільйона доларів у криптовалюті з кінця листопада.
Північнокорейські IT-працівники координували платежі на вебсайті під назвою «luckyguys.site» за допомогою спільного пароля «123456», повідомив ZachXBT, додавши, що деякі користувачі цієї платформи, схоже, працювали на Sobaeksu, Saenal та Songkwang, які перебувають під санкціями Управління з контролю за іноземними активами США.
Ці криптоплатежі були конвертовані у фіат і відправлені на китайські банківські рахунки через онлайн-платіжні платформи, такі як Payoneer. Відстеження цих адрес гаманців також виявило зв’язки з іншими відомими північнокорейськими гаманцями, які були занесені до чорного списку Tether у грудні, сказав ZachXBT.
Зловмисники з Північної Кореї та інших країн продовжують загрожувати криптоіндустрії все більш витонченими тактиками для здійснення хакерських атак та шахрайства.
Північнокорейські працівники, підтримувані державою, викрали понад 7 мільярдів доларів коштів з 2009 року, значна частина яких походить з криптопроєктів. Злом криптобіржі Bybit на 1,4 мільярда доларів та злом мосту Ronin на 625 мільйонів доларів є одними з найвідоміших атак.
Північнокорейські хакери також звинувачуються у зломі протоколу Drift на 280 мільйонів доларів 1 квітня.
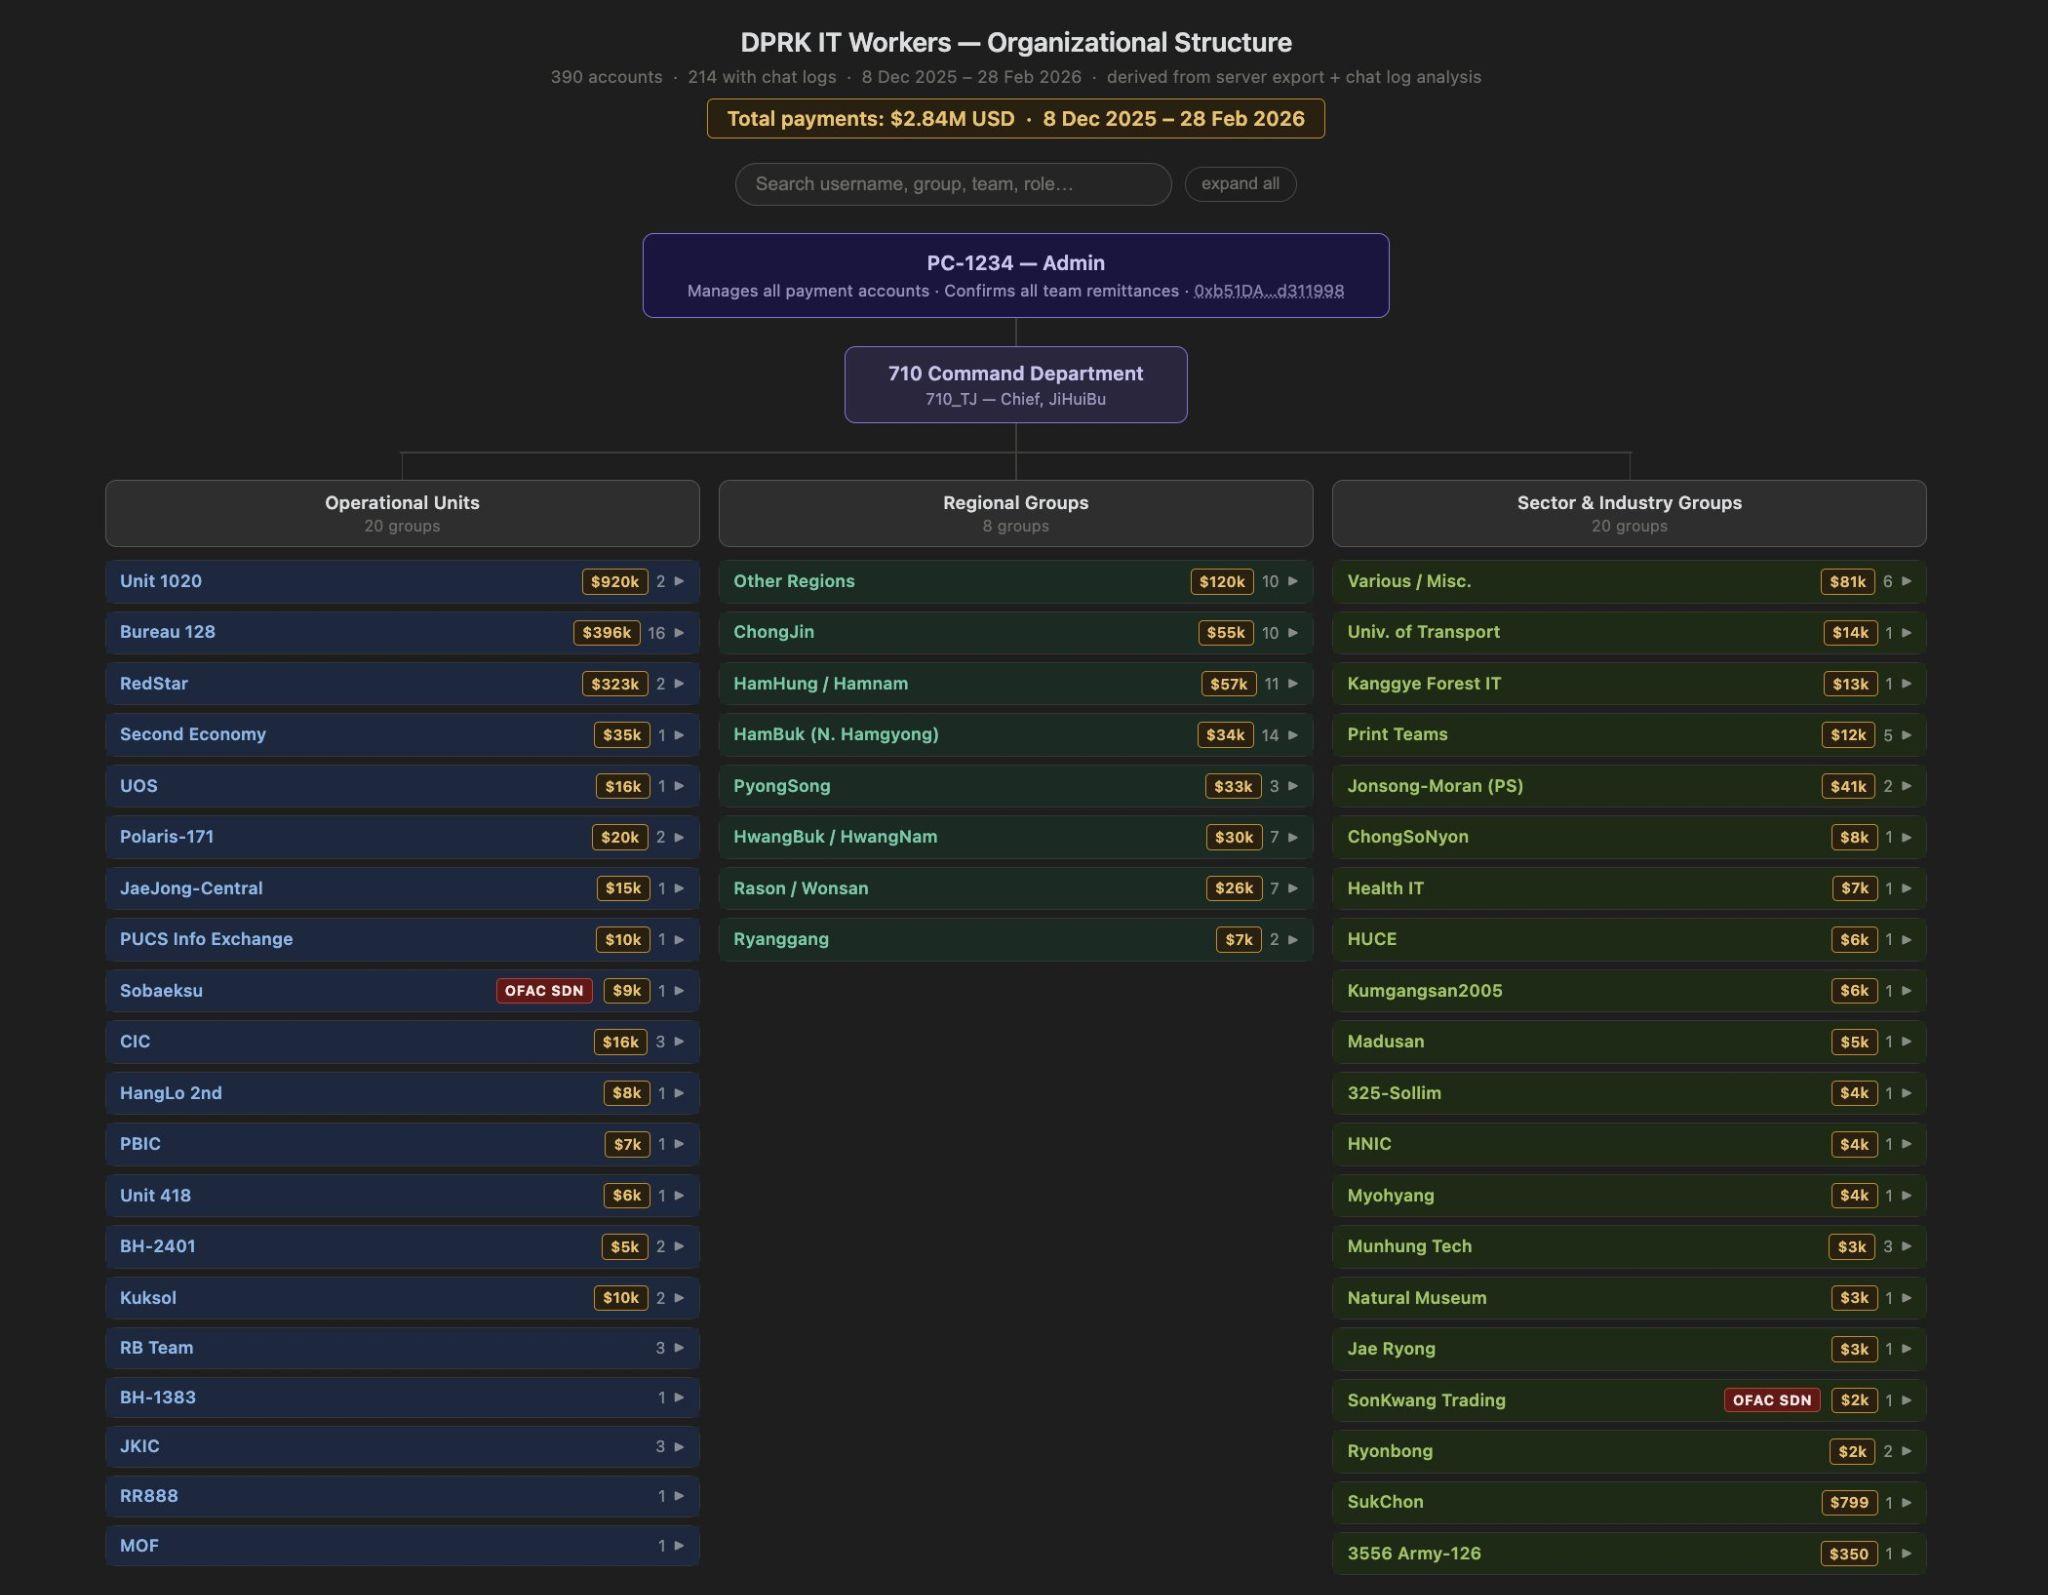
Північнокорейські IT-працівники, чиї дані були викриті, мали таблицю лідерів, що показувала, скільки криптовалюти кожен IT-працівник приніс організації з 8 грудня, з посиланнями на сторінки блокчейн-експлорера, що показують деталі транзакцій.
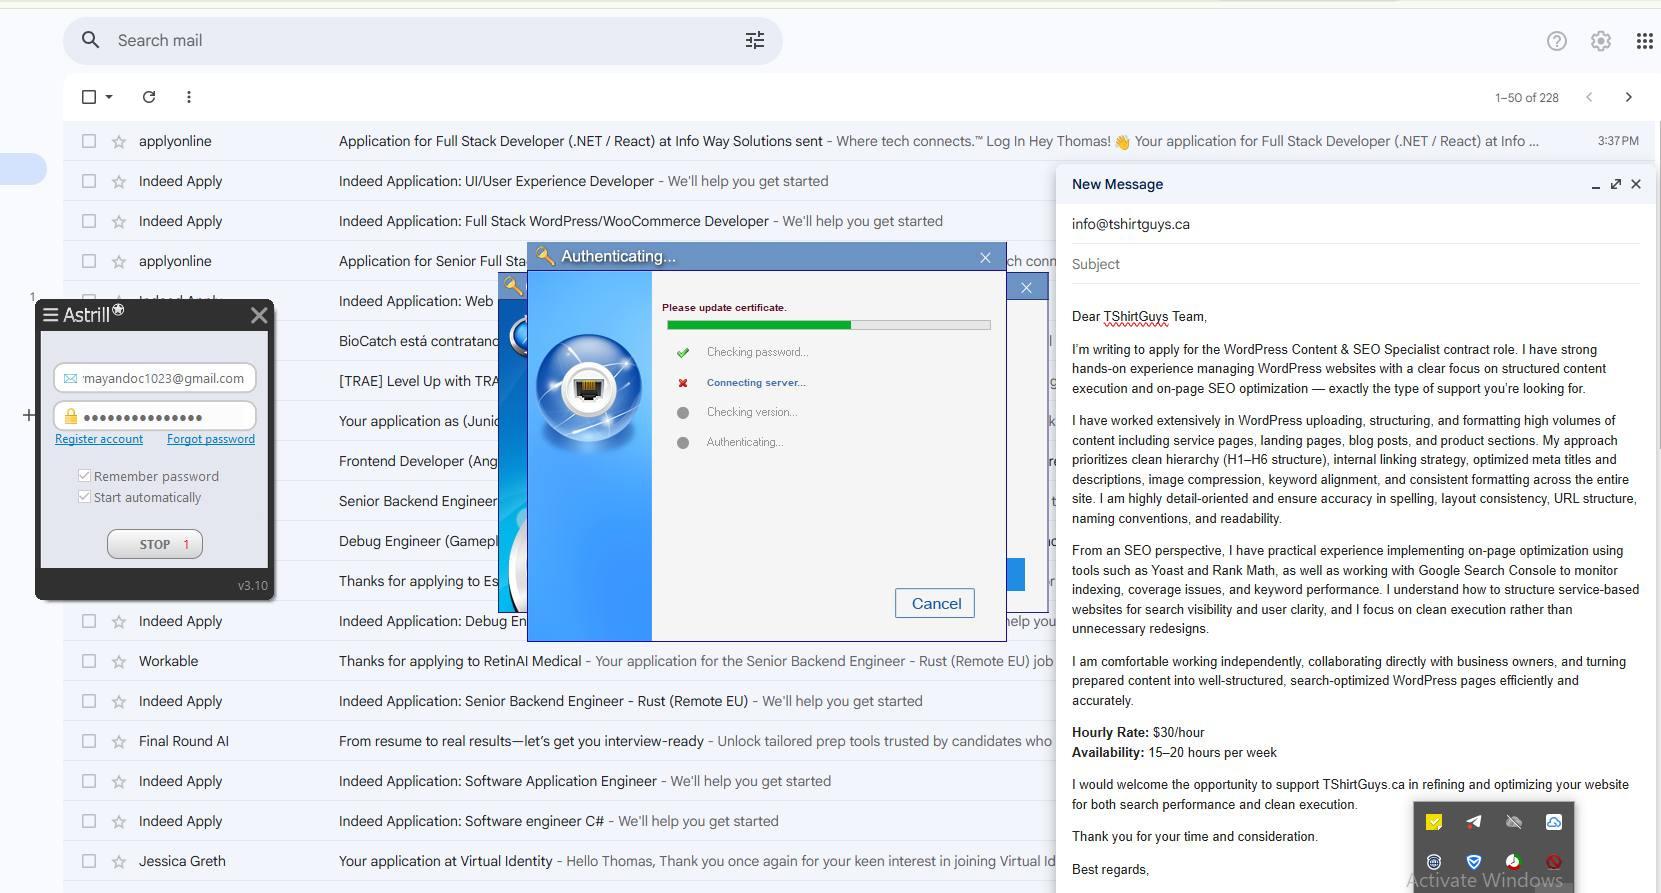
Ще один знімок екрана, оприлюднений ZachXBT, показав, що Джеррі використовував віртуальну приватну мережу Astrill для доступу до Gmail, де він подав кілька заявок на вакансії full-stack розробника та інженера програмного забезпечення на Indeed.
Пов’язане: Ймовірного боса Huione з відмивання грошей екстрадовано до Китаю
У невідправленому електронному листі Джеррі написав листа на посаду спеціаліста з контенту WordPress та пошукової оптимізації у компанії з виробництва футболок у Техасі, просячи 30 доларів за годину з доступністю 15-20 годин на тиждень.
Ідентифікаційні документи також були підроблені, причому один з IT-працівників, «Rascal», поділився фотографіями платіжної відомості з фальшивим ім’ям та фальшивою адресою в Гонконгу.
Rascal також поділився фотографією ірландського паспорта, хоча незрозуміло, чи використовувався він.
Однак ZachXBT заявив, що ці IT-працівники були менш витонченими порівняно з іншими північнокорейськими групами, такими як AppleJeus і TraderTraitor, які «діють набагато ефективніше і становлять найбільші ризики для галузі».
Журнал: Asia Express: Фантомні біткоїн-чеки, Китай відстежує податки на блокчейні






 USDT

