

Дослідники безпеки пов'язали нову кампанію шкідливого ПЗ для macOS з угрупованням Lazarus Group, хакерською операцією, пов'язаною з Північною Кореєю, яка стоїть за одними з найбільших крадіжок у криптоіндустрії.
Виявлений у вівторок, новий комплект шкідливого ПЗ під назвою “Mach-O Man” розповсюджується за допомогою схем соціальної інженерії “ClickFix” як серед традиційних, так і серед криптокомпаній, за словами Мауро Елдрітча, експерта з наступальної безпеки та засновника компанії з аналізу загроз BCA Ltd.
Жертв заманюють у фейковий дзвінок Zoom або Google Meet, де їх спонукають виконати команди, які завантажують шкідливе програмне забезпечення у фоновому режимі, дозволяючи зловмисникам обійти традиційні засоби контролю без виявлення, щоб отримати доступ до облікових даних і корпоративних систем, йдеться у звіті дослідника безпеки у вівторок.
Дослідники заявили, що кампанія може призвести до захоплення облікових записів, несанкціонованого доступу до інфраструктури, фінансових втрат і розкриття критично важливих даних, підкреслюючи, як Lazarus продовжує розширювати свою цільову аудиторію за межі крипто-компаній.
Lazarus Group є основним підозрюваним у деяких з найбільших в історії хакерських атак на криптовалюту, включаючи хакерську атаку на біржу Bybit на суму 1,4 мільярда доларів у 2025 році, що є найбільшою в галузі на сьогодні.
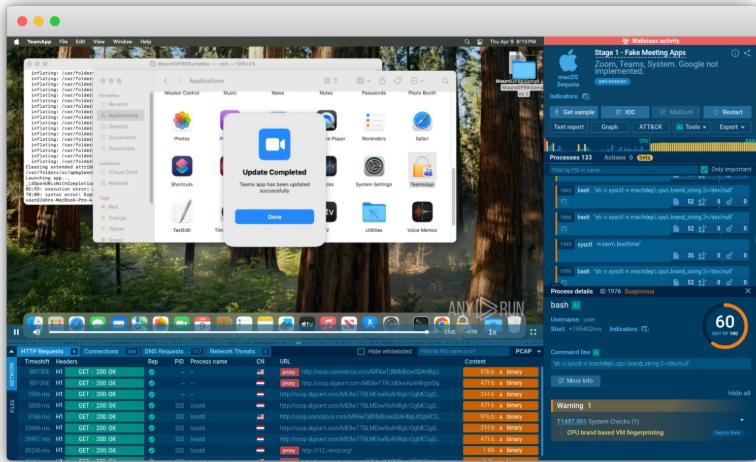
Фінальною стадією кампанії є викрадач, призначений для вилучення даних розширень браузера, збережених облікових даних браузера, файлів cookie, записів macOS Keychain та іншої конфіденційної інформації з заражених пристроїв.
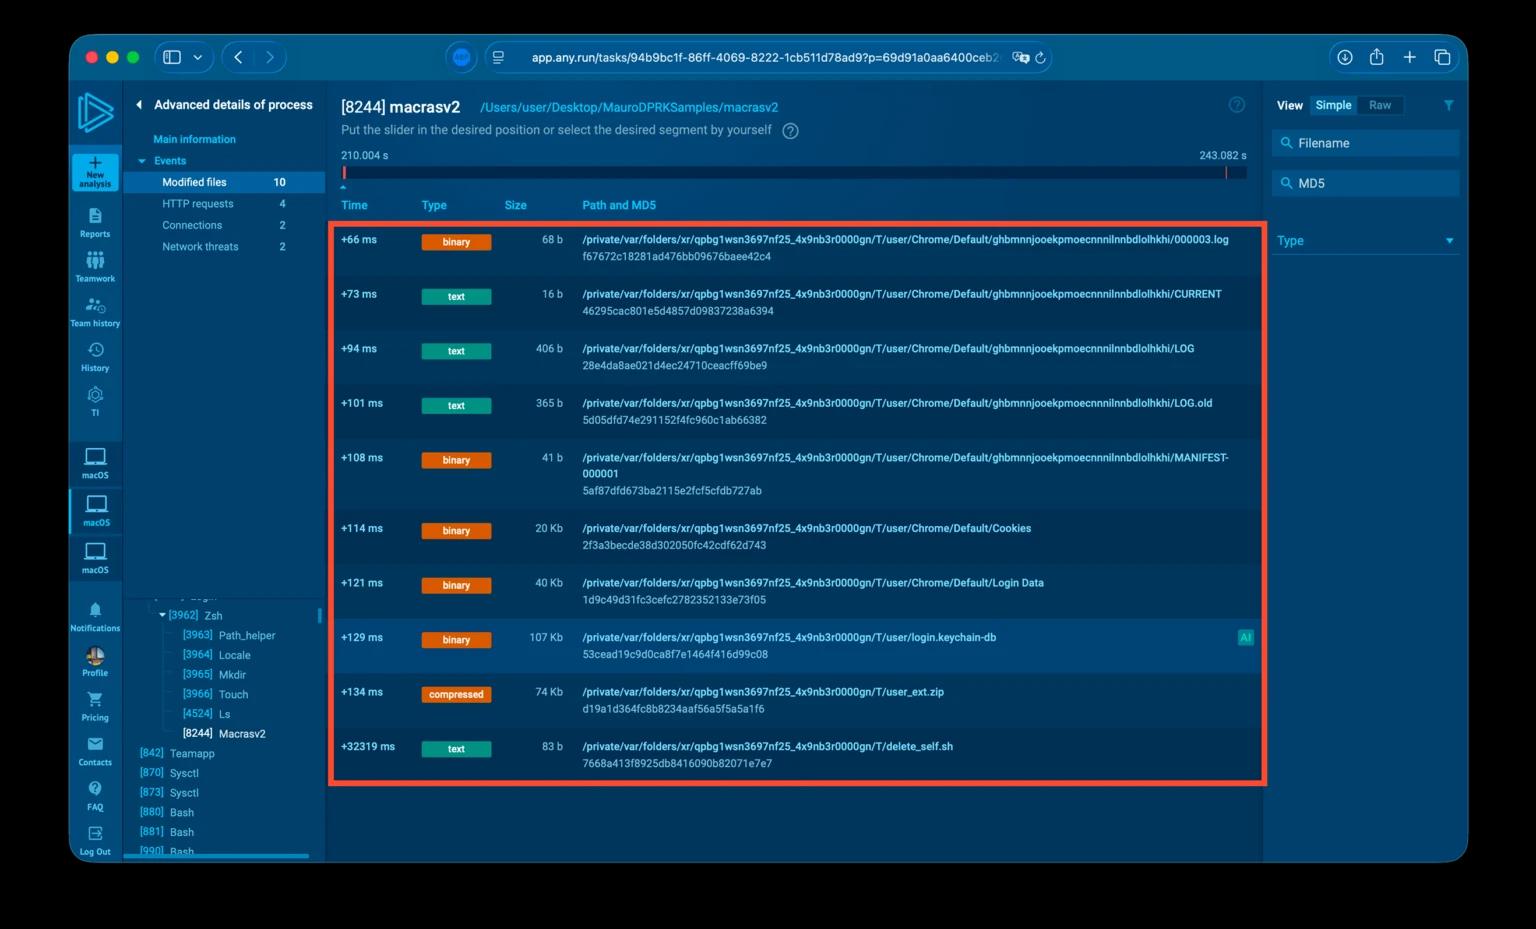
Після збору дані архівуються в zip-файл і виводяться через Telegram зловмисникам. Нарешті, скрипт самовидалення шкідливого ПЗ видаляє весь комплект за допомогою системної команди rm, яка обходить підтвердження користувача та дозволи під час видалення файлів.
Новий комплект шкідливого ПЗ був реконструйований експертом з безпеки за допомогою можливостей аналізу macOS хмарної пісочниці для шкідливого ПЗ Any.run.
Пов'язано: CZ б'є на сполох, оскільки команда «SEAL» виявляє 60 фальшивих IT-працівників, пов'язаних з Північною Кореєю
На початку квітня північнокорейські хакери використовували схеми соціальної інженерії на основі штучного інтелекту, щоб викрасти близько 100 000 доларів США з криптогаманця Zerion, отримавши доступ до сесій, облікових даних деяких членів команди та приватних ключів компанії, повідомив Cointelegraph 15 квітня.
Журнал: 53 проєкти DeFi зламано, 50 мільйонів токенів NEO можуть бути «повернуті»: Asia Express






 NEO
