

Експлойт протоколу ліквідного рестейкінгу Kelp демонструє, як неізольоване кредитування та інтеграції в децентралізованих фінансах (DeFi) можуть спричинити ширше зараження екосистеми, за словами керівників криптоіндустрії та фірм з безпеки блокчейну.
Неізольоване кредитування на платформах DeFi, включно з ранніми версіями протоколу кредитування Aave, наражає користувачів на ризики від усіх різноманітних токенів, що використовуються як застава на платформах, за словами Майкла Єгорова, засновника DeFi-протоколу Curve Finance.
Kelp став об'єктом кібератаки в суботу, що призвело до призупинення платформою смарт-контрактів для свого токена рестейкінгу (rsETH), поки вона розслідувала атаку, внаслідок якої з платформи було виведено близько 293 мільйонів доларів США.
Команди DeFi також повинні перевіряти потенційні цифрові активи, щоб переконатися, що токени не мають єдиних точок відмови або поверхонь атаки, перш ніж схвалювати токени як заставу для кредитування на своїх платформах, зазначив Єгоров у електронному листі.
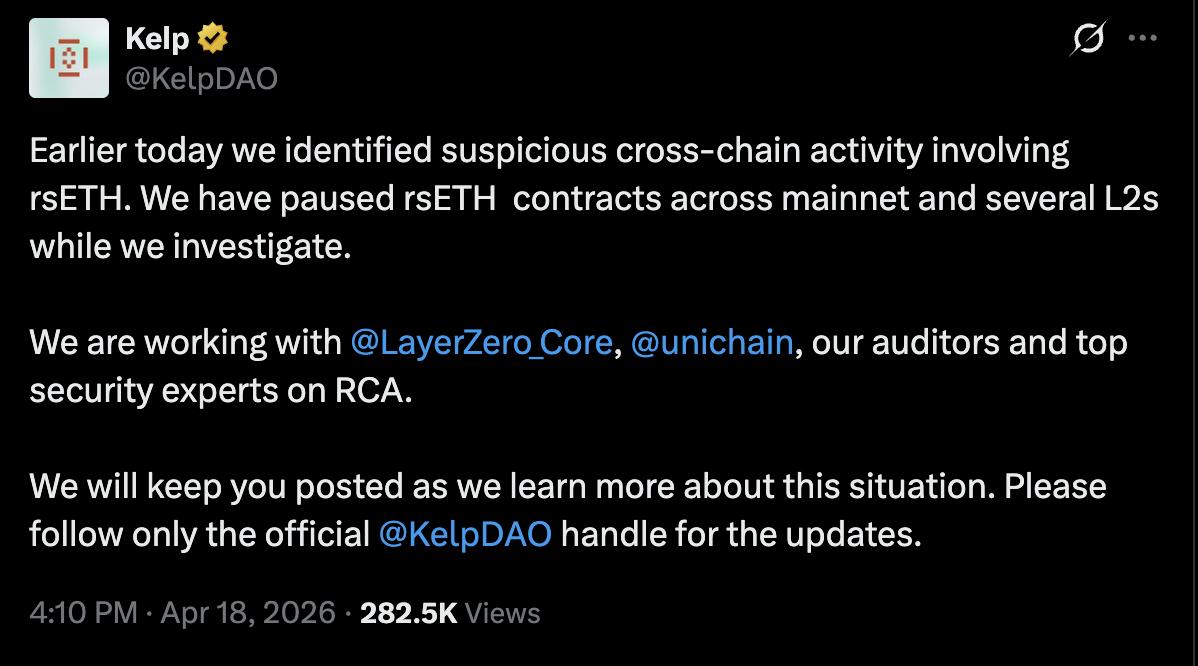
Він також застеріг від використання архітектури крос-чейн мостування для передачі активів з одного блокчейн-протоколу на інший, що стало першопричиною експлойту Kelp цього вікенду.
«Крос-чейн — це складно і потенційно ризиковано. Використовуйте крос-чейн інфраструктуру лише тоді, коли це абсолютно необхідно, і робіть це дуже обережно», – сказав Єгоров.
Він зазначив, що цей інцидент є уроком для DeFi, який сектор може використати для зростання та впровадження кращих заходів кібербезпеки, оскільки втрати від криптохаків, експлойтів коду та шахрайства сягнули 482 мільйонів доларів США у першому кварталі 2026 року.
Пов'язане: DAO за CoW Swap закликає користувачів не використовувати платформу після«викрадення»
«Це був не просто експлойт протоколу. Це відразу стало подією міжпротокольного зараження», — повідомила Cointelegraph фірма з безпеки блокчейну Cyvers.
Щонайменше дев'ять протоколів та платформ DeFi, включаючи Aave, Fluid, Compound Finance, SparkLend та Euler, постраждали від інциденту та вжили заходів для заморожування ринків rsETH або пом'якшення наслідків експлойту Kelp, зазначили в Cyvers.
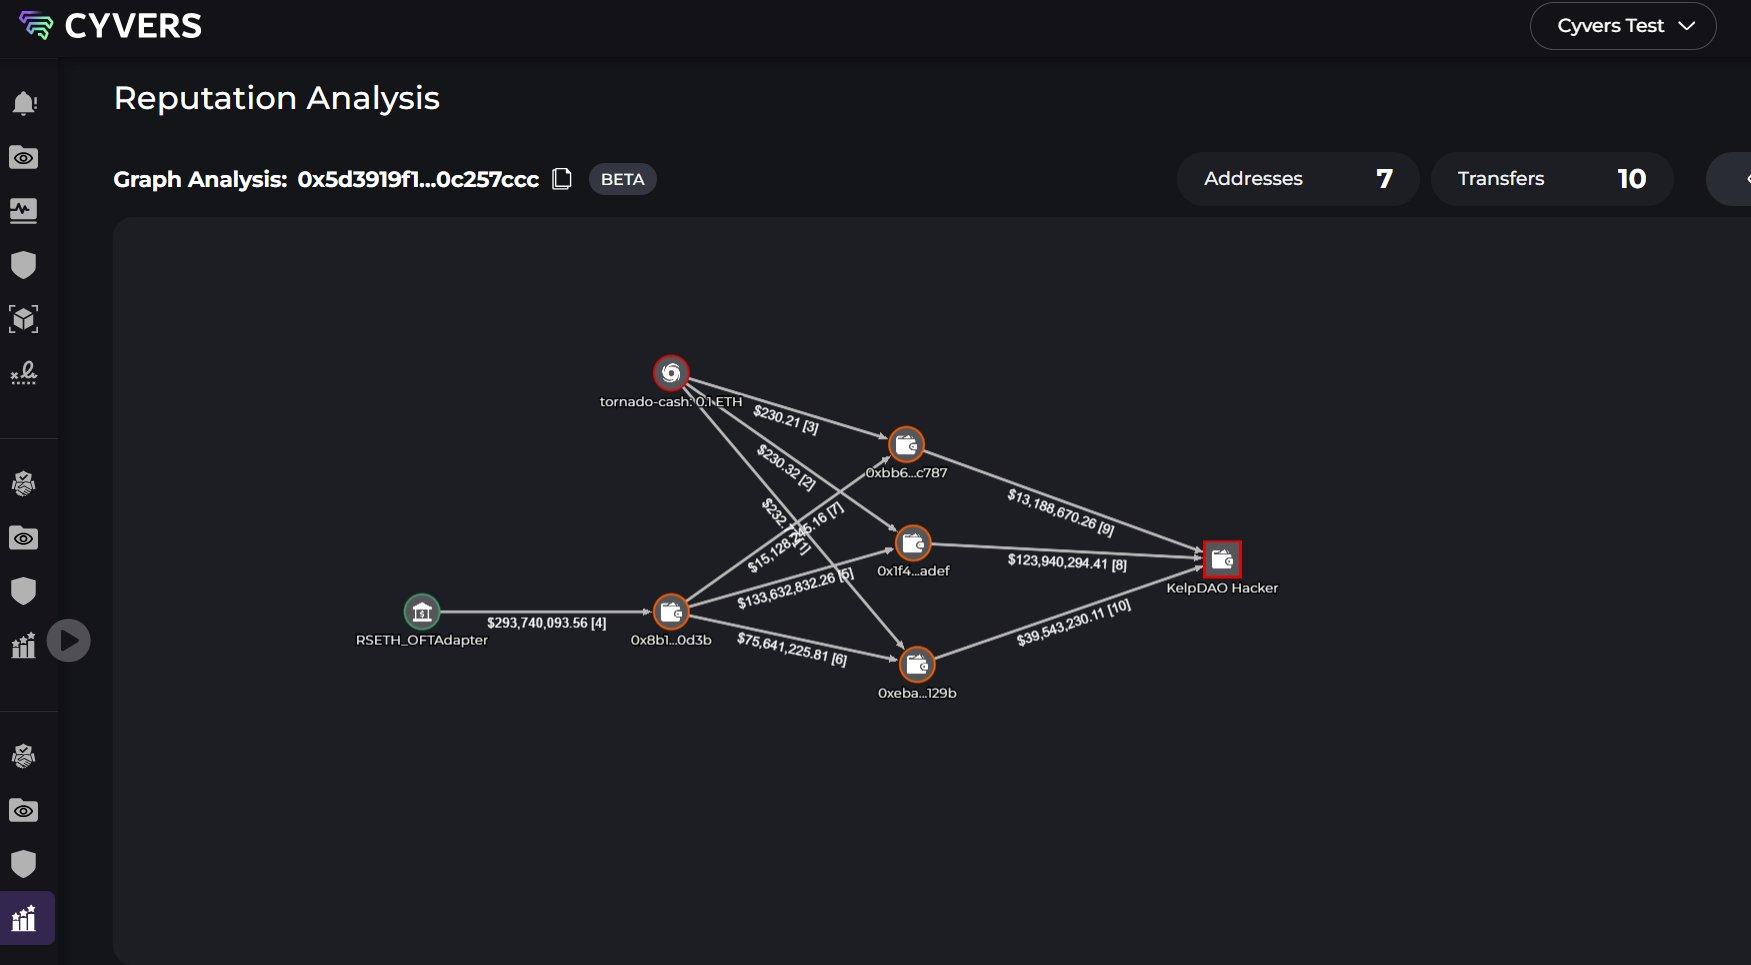
«Виклик полягає вже не лише в запобіганні експлойтам на рівні контракту, а в розумінні того, як швидко вони можуть каскадно поширюватися по інтегрованих протоколах», — сказав Cointelegraph генеральний директор Cyvers Дедді Лавід.
Експлойт на Kelp відбувся після хаку децентралізованої біржі Drift Protocol на 280 мільйонів доларів минулого тижня та щонайменше 12 інших хаків криптоплатформ та DeFi на початку цього місяця.
Журнал:Команда «SEAL 911» з «білих капелюхів» створена для боротьби з криптохаками в реальному часі






