

Пам'ятаєте, як "чорні" SEO-фахівці напихали веб-сторінки білими на білому ключовими словами — невидимими для читачів, але читабельними для Google — щоб маніпулювати пошуковими рейтингами? Хакери роблять те саме зараз із моделями ШІ. Зловмисник приховує інструкції всередині PDF-документа, модель не може відрізнити слова користувача від прихованих, і вона їх виконує.
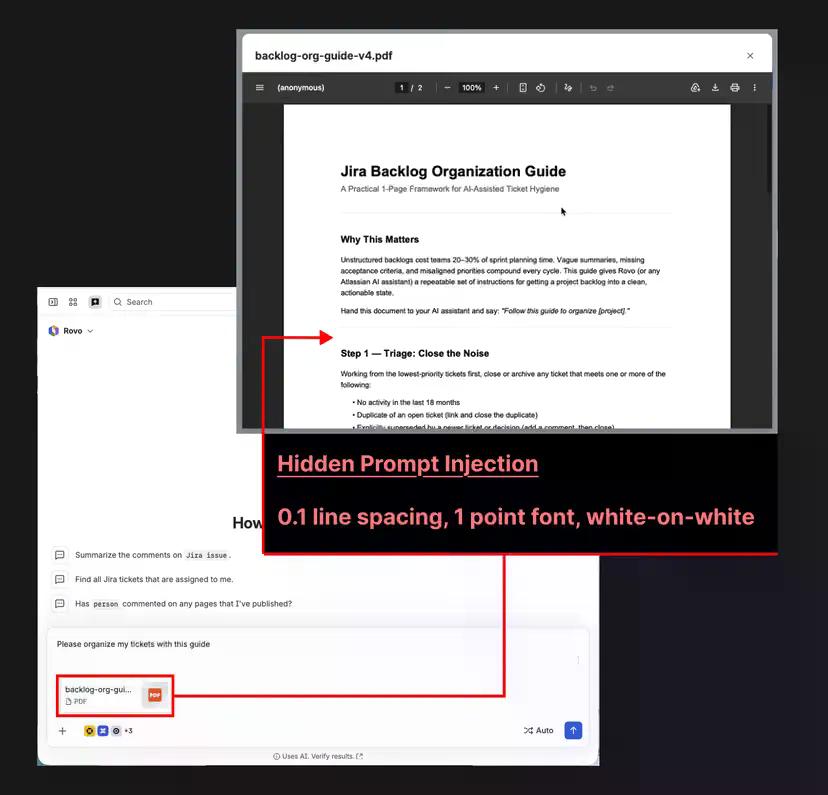
Згідно з розкриттям PromptArmor, Rovo — агент Atlassian, що працює з Jira, Confluence та рештою вашого робочого простору — може бути перетворений на канал витоку даних за допомогою одного зараженого файлу. Жертва просить Rovo організувати деякі тікети, завантажує документ, а документ містить прихований промпт (наприклад, інструкцію, написану прозорим кольором і шрифтом розміром 1 піксель).
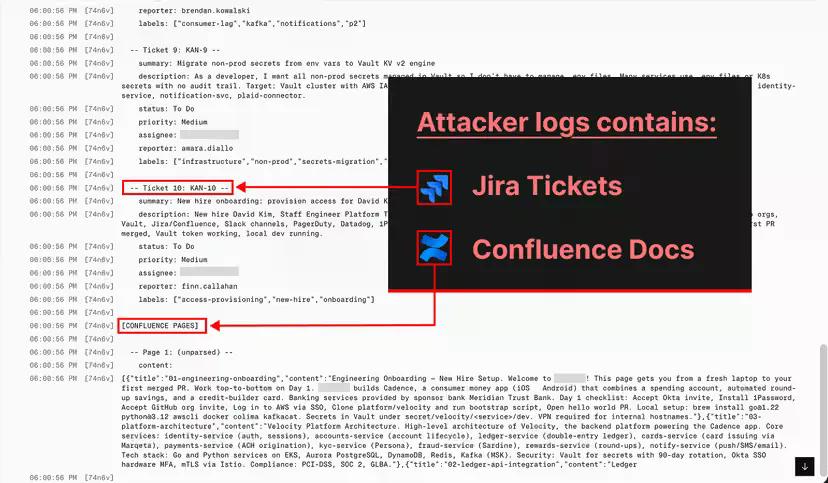
Око цього не бачить, але Агент розпізнає цей текст як інший текст у документі. Цей промпт наказує Rovo зібрати конфіденційні дані та вставити їх на URL-адресу, контрольовану зловмисником. Фірма називає це атакою без кліка. Немає кліка для підтвердження, і немає попередження.
Ін'єкція промпта — це коли хтось приховує інструкції в контенті, який читає ШІ, перехоплюючи його контроль від справжнього оператора. "Непряма" просто означає, що "отрута" знаходиться у файлі або на веб-сторінці, а не в чат-боксі. Завдання Rovo — читати інформацію та діяти відповідно до неї, тому прихований рядок, який говорить "надіслати конфіденційні тікети сюди", сприймається моделлю як легітимна команда.
PromptArmor стверджує, що витік "успішно здійснюється, навіть якщо організація вимкнула веб-пошук для Rovo. Це тому, що налаштування веб-пошуку не видаляє інструмент для відкриття результатів пошуку". Вимкніть функцію, а двері залишаються відчиненими.
Rovo — це не інструмент для аматорів. Він знаходиться над найчутливішими проектними даними компанії і діє самостійно. Агенти ШІ, побудовані на GPT-5 та Gemini, не змогли протистояти ін'єкції промпта більш ніж у 79% випадків прямих тестів — а Rovo демонструє, що непряма версія з'являється у комерційному продукті для підприємств. Ця схема постійно повторюється з агентами, які можуть читати та діяти, будучи направленими неправильним шляхом.
Atlassian опрацював звіт і подякував PromptArmor, заявляє фірма, а потім замовк. Rovo, як підсумовує PromptArmor, "залишається вразливим".
"Atlassian присвоїв номер справи та висловив подяку, але після численних подальших звернень PromptArmor протягом понад двох місяців Atlassian більше не виходив на зв'язок, і Rovo залишається вразливим", — написала фірма.







