

Підсанкціонована криптобіржа Grinex заявила про призупинення торгівлі після втрати понад 1 мільярда російських рублів (13,7 мільйона доларів США) внаслідок атаки, яка має ознаки участі іноземних розвідувальних служб.
Біржа, зареєстрована в Киргизстані, але пов’язана з криптоекосистемою Росії та ймовірним ухиленням від санкцій, у четвер заявила, що кошти були вилучені з 54 адрес, а цифровий слід та характер атаки вказують на «безпрецедентний рівень ресурсів і технологій, доступних лише структурам ворожих держав».
«Через атаку біржа Grinex була змушена призупинити свою діяльність. Вся доступна інформація передана правоохоронним органам. Кримінальна скарга була подана за місцем розташування інфраструктури», – додали в Grinex.
Grinex широко розглядалася як наступник аналогічно підсанкціонованої біржі Garantex. Обидві були звинувачені владою США у сприянні Росії та іншим суб’єктам в ухиленні від санкцій та відмиванні коштів для хакерів, пов’язаних з Росією.
Засновник Elliptic Том Робінсон звинуватив її в тому, що вона є основною платформою для торгівлі A7A5, стейблкоїном, прив’язаним до рубля та пов’язаним з ухиленням від санкцій.
Представник Grinex минулого року заявив Cointelegraph, що біржа рішуче засуджує будь-яку форму незаконної діяльності, включаючи ухилення від санкцій та відмивання грошей.
Grinex, можливо, була не єдиною ціллю. Компанія з блокчейн-розвідки TRM Labs у четвер заявила, що два гаманці TokenSpot, киргизької біржі з ончейн-зв’язками з Grinex, надіслали близько 5000 доларів США на ту саму консолідаційну адресу, яку використовував зловмисник Grinex.
Telegram-канал TokenSpot оголосив про технічні роботи та короткочасний збій платформи 15 квітня, а наступного дня – про відновлення повноцінної роботи.
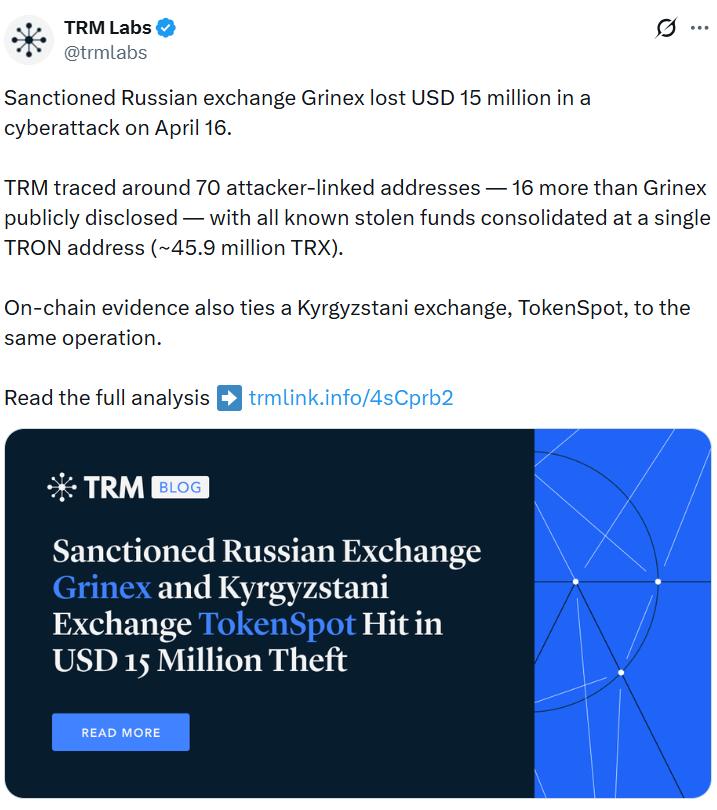
Водночас, TRM Labs заявила, що ідентифікувала ще 16 адрес, пов’язаних з інцидентом, на додаток до тих, що Grinex оприлюднила публічно. Консолідаційна адреса, куди були надіслані всі кошти, містить 45,9 мільйона TRON (TRX) вартістю майже 15 мільйонів доларів США.
Фірма з блокчейн-аналітики Elliptic заявила, що відстежила близько 15 мільйонів доларів США в USDt (USDT), які покинули рахунки Grinex. Потім кошти були відправлені на рахунки в блокчейнах Tron або Ethereum.
Пов’язане: Україна заарештувала підозрюваного у кіберзлочинності, розшукуваного ФБР, вилучивши активи на 11 мільйонів доларів США
«Цей USDT потім був конвертований в інший актив, або TRX, або ETH. Таким чином, злодій уникнув ризику заморожування вкраденого USDT компанією Tether», – заявили в компанії.
Це не перший випадок, коли біржа, звинувачена у допомозі суб’єктам в ухиленні від санкцій США, стала мішенню. З іранської біржі Nobitex у червні 2025 року було виведено 81 мільйон доларів США, відповідальність за це взяла на себе проізраїльська хакерська група.
Журнал: Сінгапур — не «криптохаб» — це щось краще: генеральний директор StraitsX






 USDT
 TRX
