

Фонд Ethereum шукає дослідника безпеки протоколу, який використовуватиме штучний інтелект, фаззінг-тестування та ручні аудити для виявлення вразливостей в основній інфраструктурі Ethereum.
Згідно з оголошенням про вакансію, дослідник приєднається до команди безпеки протоколу Фонду Ethereum і досліджуватиме слабкі місця в кількох частинах мережі.
Робота охоплює рівень виконання, який обробляє транзакції та смарт-контракти, і рівень консенсусу, який координує валідаторів. Вона також поширюється на однорангову мережу Ethereum, технічні специфікації та клієнтські програми, що реалізують правила протоколу.
Ключові обов'язки включають розробку інструментів фаззінгу, перегляд змін, запланованих для хардфорків, ручний аудит оновлень протоколу та координацію відповідального розкриття підтверджених вразливостей. Дослідник також використовуватиме системи ШІ для підтримки автоматичного виявлення вразливостей.
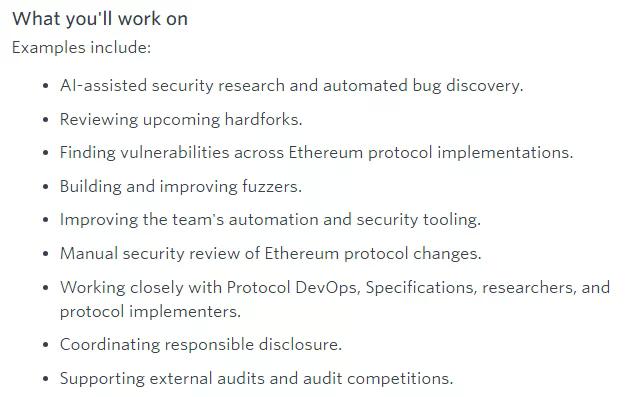
Таке поєднання відображає обмеження повністю автоматизованого тестування безпеки. Інструменти ШІ можуть генерувати велику кількість можливих виявлень, але дослідники повинні відтворити кожну проблему, оцінити її вплив і відокремити справжні вразливості від хибних спрацьовувань.
Кандидати потребують глибоких знань протоколу Ethereum. Фонд зазначив, що віддає перевагу інженерам, які безпосередньо долучалися до розробки протоколу або розуміють специфікації рівня виконання та рівня консенсусу.
Відповідні мови програмування включають Go, Rust, Java, C#, Nim та Python. Віддалена позиція відкрита для кандидатів у Європі та інших регіонах світу.
Найм відбувається після нещодавніх тестів Фонду Ethereum з скоординованих агентів ШІ проти коду протоколу, криптографічного програмного забезпечення та інших систем, що використовуються мережею.
У технічній публікації від 9 липня команда безпеки протоколу заявила, що агенти виявили справжні недоліки.
«Агенти знайшли справжні помилки… Те, що агенти знайшли помилки, не було сюрпризом. Сюрпризом було те, як мало зусиль пішло на їх пошук, і як багато — на розрізнення справжніх помилок від тих, що лише виглядали справжніми».
Одним із підтверджених виявлень була віддалено викликана паніка в компоненті gossipsub від libp2p, частині однорангового рівня, що використовується клієнтами консенсусу Ethereum. Розробники виправили недолік до того, як він був розкритий як CVE-2026-34219.
Однак команда зазначила, що більша частина роботи полягала у визначенні того, які з висновків, згенерованих ШІ, були справжніми. Дослідникам потрібні були відтворювані докази, код підтвердження концепції та людський огляд, перш ніж розглядати звіт як вразливість.
Нова роль формалізує цей робочий процес, поєднуючи автоматичне виявлення з ручною перевіркою та керуванням розкриттям.
Цей найм відбувається менш ніж через місяць після того, як Фонд розпустив свою команду підтримки протоколу в рамках реструктуризації, яка ліквідувала 54 посади, або близько 20% його робочої сили.
Раніше підтримка протоколу координувала зустрічі основних розробників, відстежувала оновлення мережі, допомагала учасникам орієнтуватися в пропозиціях щодо покращення Ethereum (EIP) та проводила навчальні програми для нових розробників протоколу.
Кілька колишніх дослідників Фонду з того часу перейшли до незалежних організацій. Колишні співробітники Мо Джаліл, Оскар Торен та Аар'яманн Челлані створили EthSystems, комерційну компанію, що розробляє конфіденційну інфраструктуру Ethereum для регульованих установ. Бітмайн, ШарпЛінк та генеральний директор Consensys Джо Лубін підтримали це підприємство.
Колишній дослідник Фонду Франческо Д'Амато також приєднався до незалежної дослідницької групи протоколу Ethlabs 16 липня.
Останнє відкриття свідчить про те, що організація все ще набирає спеціалізований персонал у сферах, які вважає важливими, навіть якщо частина роботи з розробки та координації переміщується за межі Фонду.
Фонд також призначив дослідника безпеки Паскаля Каверзаччіо до своєї ради директорів 29 липня на початковий однорічний добровільний термін. Його призначення розширило раду до чотирьох членів і підтвердило заявлену орієнтацію на безпеку, конфіденційність та стійкість до цензури.
Для інвесторів зі США безпека протоколу має пряме значення, оскільки Ethereum підтримує спотові біржові фонди (ETF), стейблкоїни, токенізовані активи та фінансові програми, що використовуються американськими установами. Недолік, що впливає на консенсус або клієнтські реалізації, може порушити інфраструктуру далеко за межами самого Фонду.
Процес найму не свідчить про виявлення нової вразливості. Натомість, ця роль розширює команду, відповідальну за огляд майбутніх хардфорків та пошук слабких місць до того, як зміни протоколу досягнуть основної мережі.






 ETH
