

Шлюз Ethereum Name Service eth.limo повідомив, що викрадення домену в п’ятницю було спричинене атакою соціальної інженерії, спрямованою проти EasyDNS, його постачальника послуг доменних імен.
Згідно з посмертним аналізом, опублікованим eth.limo в суботу, зловмисник видав себе за одного з членів команди, щоб ініціювати процес відновлення облікового запису в easyDNS, отримавши доступ до облікового запису eth.limo та дозволивши змінити налаштування домену.
«Записи NS були змінені та направлені на Cloudflare… Як тільки ми зрозуміли, що сталося викрадення DNS, ми негайно повідомили спільноту, а також Віталіка Бутеріна та інших. Потім ми почали зв’язуватися з EasyDNS у спробі відреагувати на інцидент», – повідомила компанія.
Eth.limo слугує мостом Web2, надаючи доступ до близько 2 мільйонів децентралізованих веб-сайтів, використовуючи доменне ім’я .eth. Викрадення сервісу може дозволити зловмиснику перенаправляти користувачів на шкідливі веб-сайти. Співзасновник Ethereum Віталік Бутерін у п’ятницю попередив користувачів уникати його блогу, доки інцидент не буде вирішено.
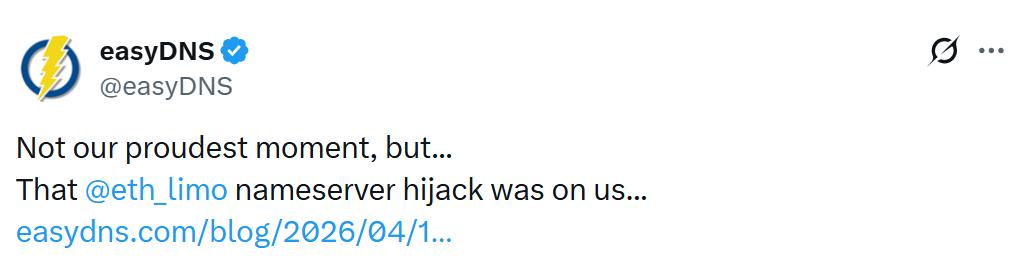
Марк Джефтовіч, генеральний директор easyDNS, публічно взяв на себе відповідальність за інцидент у власному посмертному звіті.
«Ми накоїли лиха, і ми це визнаємо», — сказав Джефтовіч у суботу.
«Це стала б перша успішна атака соціальної інженерії проти клієнта easyDNS за нашу 28-річну історію. Було незліченна кількість спроб».
Обидві компанії вказали на Розширення безпеки системи доменних імен (DNSSEC) у запобіганні подальшій шкоді від спроб хакера.
Зловмисник не зміг надати дійсні криптографічні підписи, тому резолвери системи доменних імен відхилили підроблені DNS-відповіді зловмисника, внаслідок чого користувачі бачили повідомлення про помилки замість того, щоб бути перенаправленими на шкідливі сайти.
«DNSSEC було ввімкнено для їхнього домену, коли зловмисники намагалися змінити їхні сервери імен, імовірно, щоб здійснити якийсь вид фішингової атаки або атаки з впровадженням шкідливого програмного забезпечення, DNSSEC-aware резолвери, яких сьогодні більшість, почали відхиляти запити», — сказав Джефтовіч.
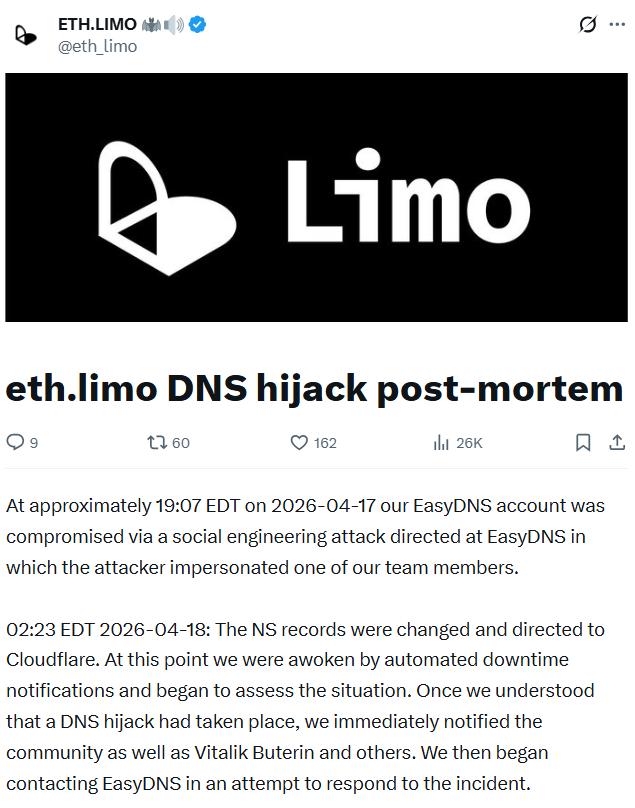
У своєму посмертному аналізі eth.limo зазначив, що оскільки зловмисник не мав ключів підпису, він не зміг обійти захисні заходи, що, ймовірно, «зменшило радіус поширення шкоди від викрадення. Наразі ми не знаємо про будь-який вплив на користувачів. Ми надаватимемо оновлення, якщо це зміниться».
Джефтовіч назвав атаку соціальної інженерії «дуже складною» і сказав, що easyDNS все ще проводить посмертний аналіз того, як стався злам, і вже почав впроваджувати зміни для запобігання повторенню.
«У випадку eth.limo ми переведемо їх на Domainsure, який має посилений захист, більше придатний для корпоративних та високоцінних фінтех-доменів, коротше кажучи, на Domainsure немає механізму відновлення облікового запису, це неможливо», — додав він.
«Від імені всіх тут я прошу вибачення у команди eth.limo та ширшої спільноти Ethereum. ENS завжди займав особливе місце в нашому серці як перший реєстратор, що дозволив прив’язувати ENS до доменів web2, і ми працюємо в цій галузі з 2017 року».
Пов’язані: RaveDAO заперечує маніпуляції, оскільки Binance, Bitget розслідують торговельну діяльність RAVE
Інцидент з eth.limo є останнім у серії викрадень доменів, спрямованих на криптопроєкти. Днями раніше агрегатор децентралізованих бірж CoW Swap втратив контроль над своїм веб-сайтом після того, як невідома сторона викрала його домен.
Steakhouse Financial, консалтингова та дослідницька фірма в галузі DeFi, наприкінці березня також повідомила, що втратила контроль над своїм доменом через зловмисника.
Журнал: Чи буде Закон CLARITY хорошим — чи поганим — для DeFi?






 ETH

