

Протокол Drift, децентралізована біржа (DEX) на базі Solana, у четвер підтвердив, що став об’єктом експлойту на суму близько 280 мільйонів доларів, описавши це як «надзвичайно складну операцію».
Платформа поділилася в X результатами попереднього розслідування, заявивши, що зловмисники використали стійкі нонси Solana – механізм, що дозволяє попередньо підписані транзакції – щоб отримати контроль та вивести кошти. Протокол раніше повідомляв, що зазнає активної атаки, і призупинив депозити та виведення коштів, координуючи дії з охоронними компаніями, мостами та біржами.
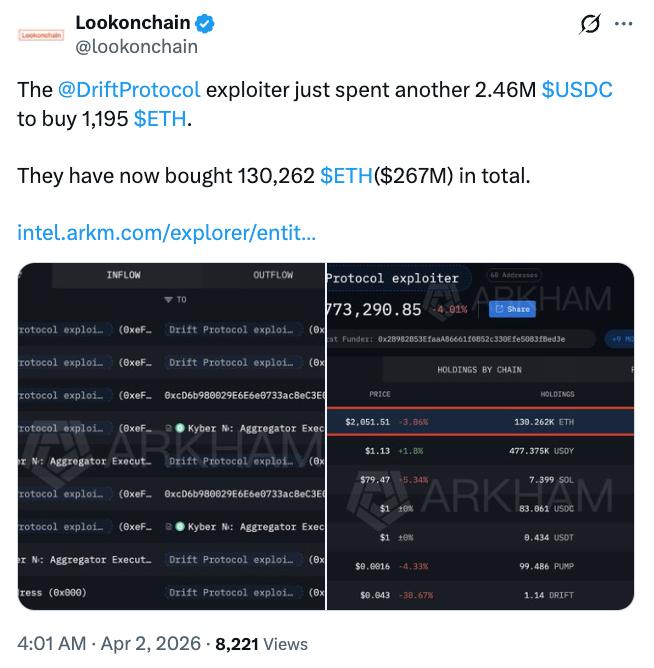
Атака розпочалася в середу, а крадіжка стосувалася численних активів, включаючи USDC (USDC) від Circle та різні альткоїни. Ончейн дані пізніше показали, що зловмисник обміняв більшість активів на USDC, а потім кошти були переміщені через міст в Ethereum.
Інцидент привернув увагу не лише тому, що він, схоже, включає зловживання законною функцією транзакцій Solana, а не звичайний збій смарт-контракту, але й тим, як кошти годинами переміщувалися між ланцюгами, не будучи замороженими, що викликає питання щодо втручання централізованих емітентів стейблкоїнів.
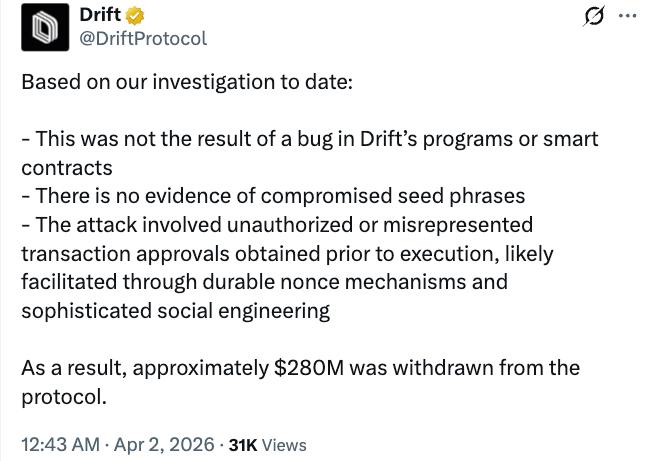
Стійкі нонси Solana – це унікальна функція, що дозволяє транзакціям обходити певні вікна закінчення терміну дії та дає можливість користувачам попередньо підписувати транзакції для майбутнього виконання, офлайн-підпису або складних робочих процесів з мультипідписом.
Drift заявив, що зловмисник використовував попередньо підписані транзакції на основі стійких нонсів, щоб отримати несанкціонований адміністративний доступ та швидко виконати шкідливі дії після їх подачі.
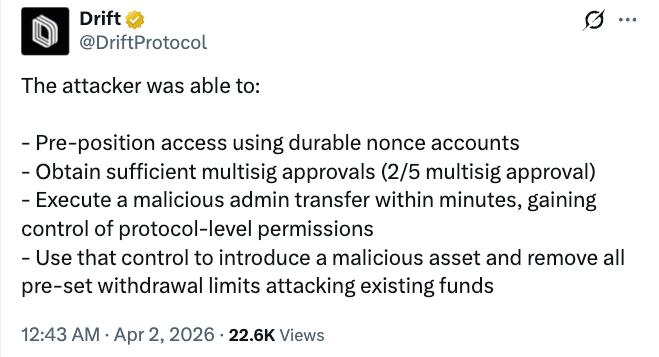
Стійкі нонси самі по собі не були широко пов’язані з великими експлойтами, але розробники відзначили, що функції, які дозволяють відкладене виконання, можуть вносити складність та потенційні ризики у разі неправильного використання або поєднання з іншими вразливостями.
Інцидент викликав критику емітента USDC, Circle, оскільки зловмисник витратив години, щоб обміняти 270 мільйонів доларів на стейблкоїн перед тим, як перевести їх в Ethereum.
Ончейн-детектив ZachXBT та інші заявили, що компанія мала щонайменше шість годин, щоб заморозити кошти, але не діяла, що контрастує з попередніми випадками, коли гаманці були занесені до чорного списку.
Деякі діячі галузі вказали на розрив між здатністю Circle заморожувати кошти та будь-яким зобов’язанням це робити.
«Circle могла б заморозити його. Але вони не зобов’язані», — написав у X псевдонімний користувач Molu, додавши, що запропоновані нормативно-правові рамки, такі як Закон GENIUS, можуть змінити цю динаміку, вимагаючи втручання відповідно до остаточно доопрацьованих правил.
Пов’язане: Balancer Labs закривається через 4 місяці після експлойту на $100M+, протокол продовжить роботу
Інцидент є ще одним випадком у триваючих дебатах щодо втручання централізованих платформ під час атак, при цьому ZachXBT неодноразово критикував Circle щодо цього питання.
Слідчий раніше ставив під сумнів відповідь Circle на USDC, пов’язані з хаком, що стосувався Bybit, наприкінці лютого, що викликало відповідь від генерального директора Circle Джеремі Аллера, який заявив, що компанія діє за запитами правоохоронних органів перед заморожуванням коштів.
Журнал: Ніхто не знає, чи працюватиме квантово-стійка криптографія






 ETH
 USDC

