

Злом децентралізованої фінансової (DeFi) платформи Drift Protocol на базі Solana міг бути відвернений, якби команда Drift дотримувалася стандартних операційних процедур безпеки, і може становити «цивільну недбалість», за словами адвоката Аріель Гівнер.
«Простими словами, цивільна недбалість означає, що вони не виконали свій основний обов’язок захищати гроші, якими вони керували», — сказала Гівнер у відповідь на оновлення після аналізу інциденту, надане командою Drift, та на те, як вони впоралися з експлойтом на $280 мільйонів у середу.
Команда Drift не дотримувалася «базових» процедур безпеки, включаючи зберігання підписних ключів на окремих, «повітряно ізольованих» системах, які ніколи не використовуються для розробки, а також проведення належної перевірки блокчейн-розробників, зустрінутих на галузевих конференціях.
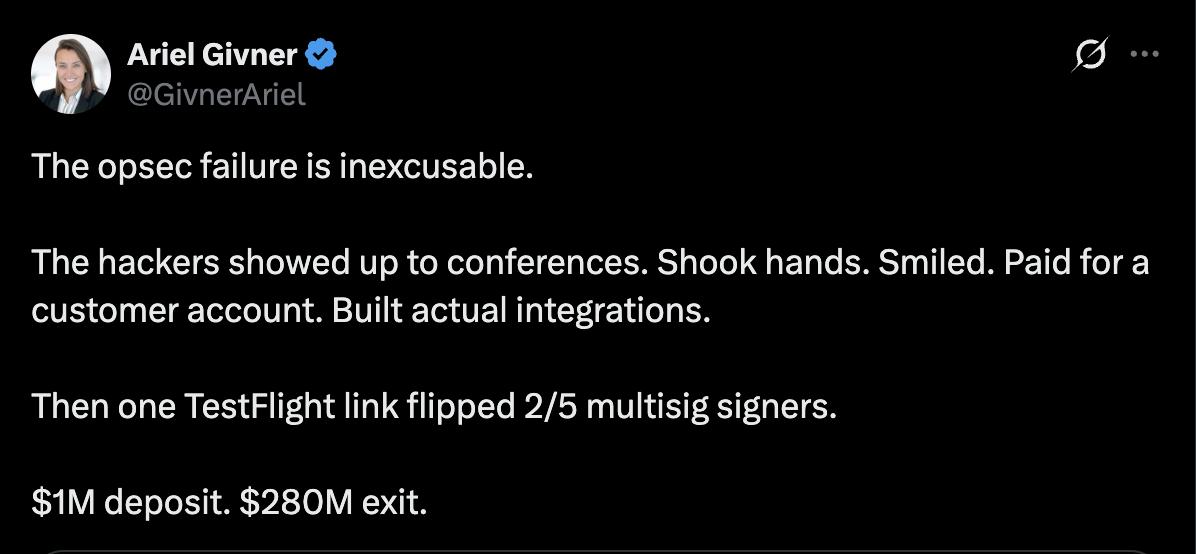
«Кожен серйозний проект це знає. Drift цього не дотримувалася», — сказала вона, додавши: «Вони знали, що криптосфера повна хакерів, особливо північнокорейських державних груп». Гівнер продовжила:
«Проте їхня команда місяцями спілкувалася в Telegram, зустрічалася з незнайомцями на конференціях, відкривала підозрілі репозиторії коду та завантажувала фейкові додатки на пристрої, прив’язані до мультипідписних контролів»
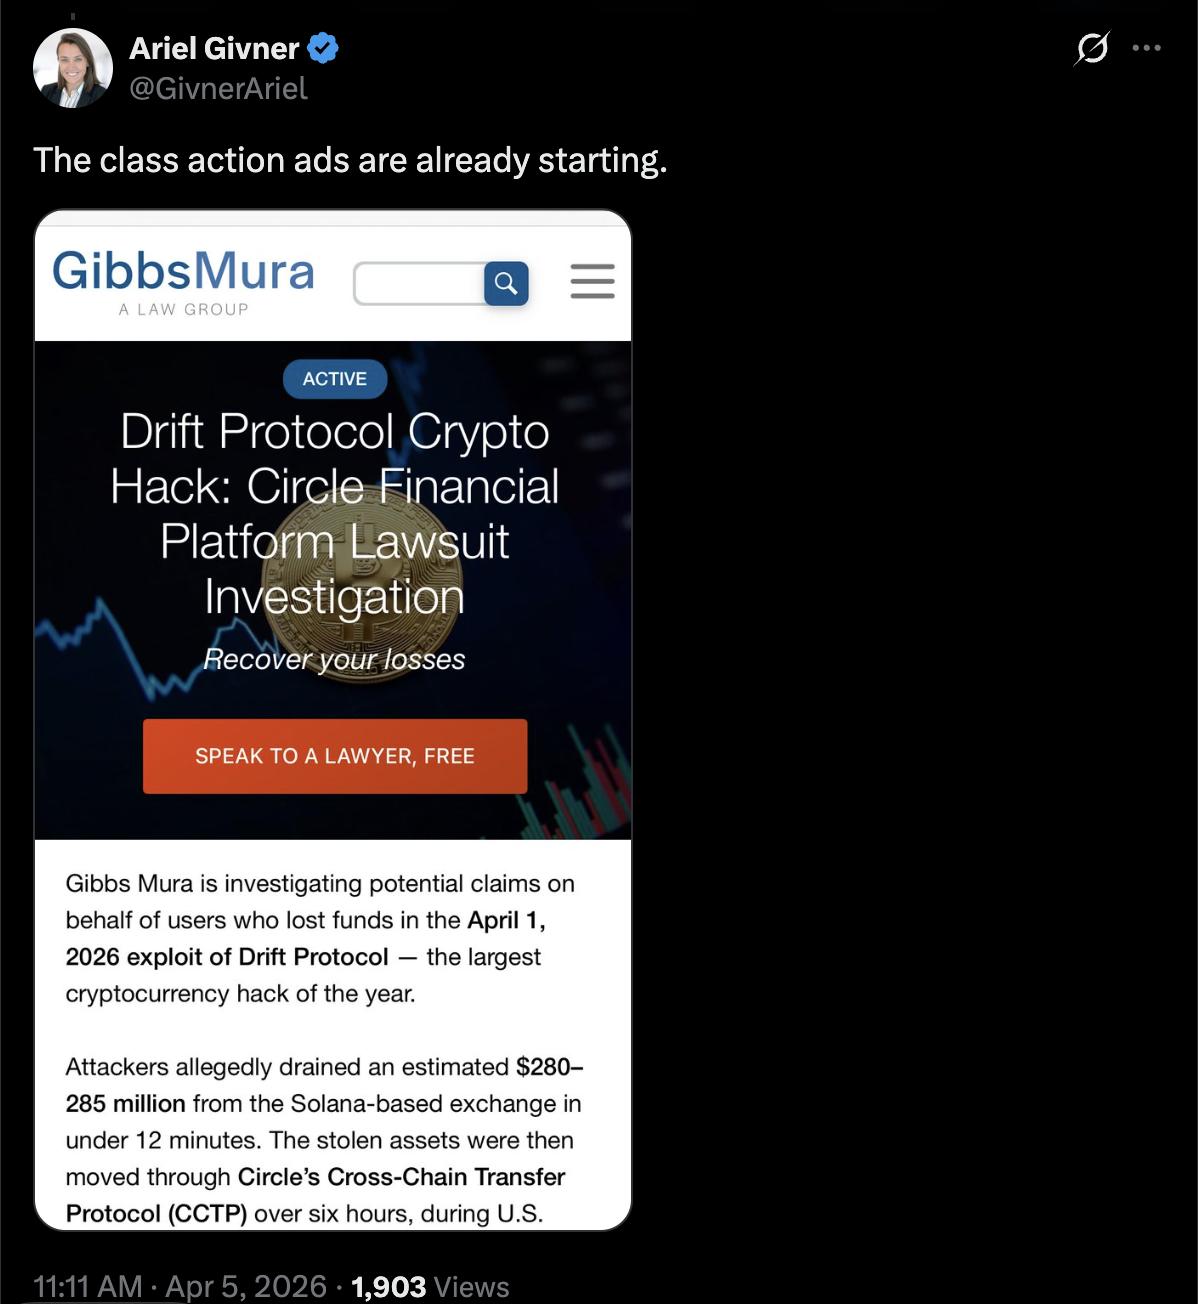
За її словами, оголошення про колективні позови проти Drift Protocol вже циркулюють. Cointelegraph звернувся до команди Drift, але не отримав відповіді до моменту публікації.
Цей інцидент є нагадуванням про те, що соціальна інженерія та інфільтрація проектів зловмисниками є основними векторами атак для розробників криптовалют, які можуть призвести до витоку коштів користувачів та остаточно підірвати довіру клієнтів до скомпрометованих платформ.
Пов’язано: Drift пояснює експлойт на $280 млн, поки критики ставлять під сумнів дії Circle щодо заморожування USDC
Команда Drift Protocol опублікувала оновлення в суботу, в якому викладено, як стався експлойт, і заявила, що зловмисники планували атаку протягом шести місяців до її виконання.
Зловмисники вперше звернулися до команди Drift на «великій» криптоіндустріальній конференції в жовтні 2025 року, висловлюючи зацікавленість в інтеграції протоколів та співпраці.
Зловмисники продовжували налагоджувати стосунки з командою розробників Drift протягом наступних шести місяців, і як тільки було встановлено достатню довіру, вони почали надсилати команді Drift шкідливі посилання та вбудовувати шкідливе програмне забезпечення, яке компрометувало машини розробників.
Ці особи, яких підозрюють у роботі на хакерів, пов’язаних з Північною Кореєю, і які особисто зверталися до розробників Drift, не були громадянами Північної Кореї, за даними команди Drift.
Drift заявила з «середньо-високою впевненістю», що експлойт був здійснений тими ж акторами, які стоять за зломом Radiant Capital у жовтні 2024 року.
У грудні 2024 року Radiant Capital заявила, що експлойт був здійснений за допомогою шкідливого програмного забезпечення, надісланого через Telegram хакером, пов’язаним з Північною Кореєю, який видавав себе за колишнього підрядника.
Журнал: Зустрічайте хакерів, які можуть допомогти повернути ваші криптонакопичення






 USDC

