

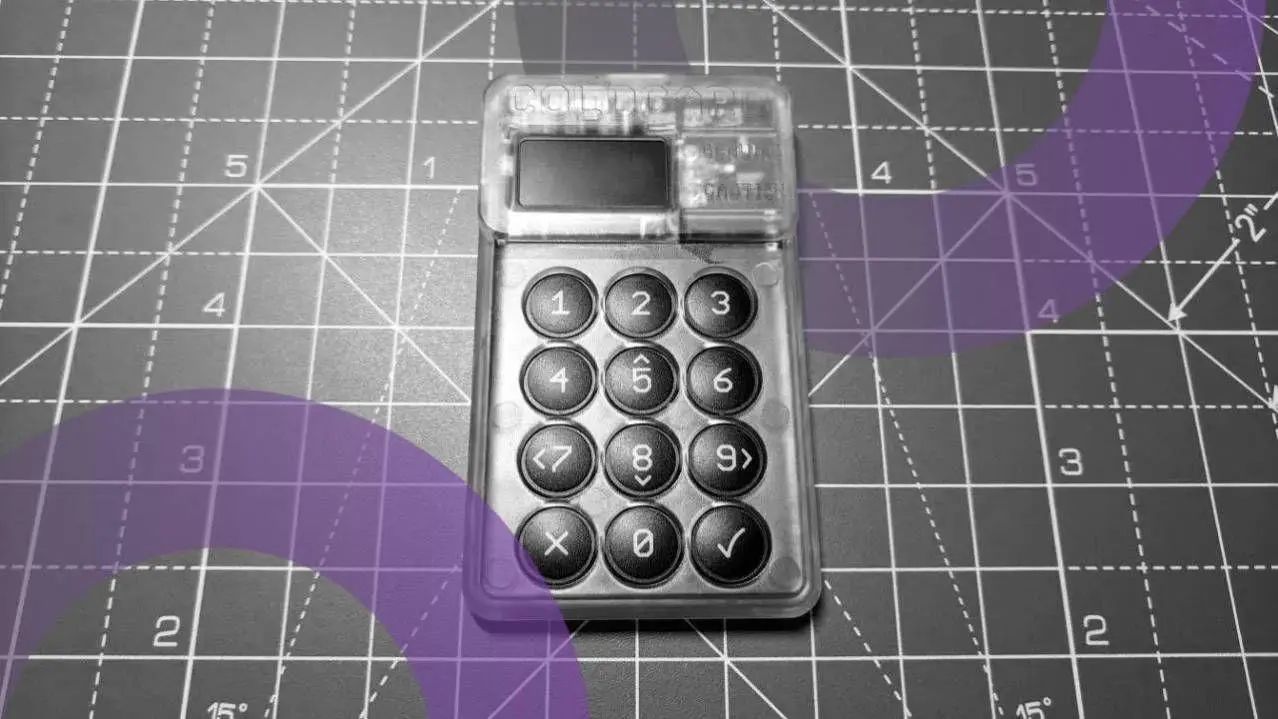
Зловмисник, що стоїть за третьою хвилею крадіжок з апаратних гаманців Coldcard, перемістив 97.09 BTC, що становить приблизно 45% від загальної здобичі цієї хвилі та близько $7.7 мільйона за цінами понеділка, згідно з даними Galaxy Research.
Перший вихід відбувся 2 вересня, коли близько 20.5 BTC з найбільшого сховища пройшли через THORChain і вийшли як Ethereum. Монети, витрачені в неділю ввечері, натомість потрапили в раунди CoinJoin – техніку конфіденційності Bitcoin, яка об'єднує транзакції від кількох користувачів, щоб розірвати зв'язок між входами та виходами. Лише 20.56 BTC фактично досягли Ethereum. Ще 57.24 BTC залишаються невитраченими як решта від CoinJoin на одній адресі, і Galaxy заявляє, що її слід обривається приблизно на 19 BTC більше.
Coldcard ‘Wave 3’ exploiter continues to move funds
In wave 3, the exploiter created 293 2-of-2 multisig vaults for each victim’s coins.
The first movements on 9/2 sent coins over THORChain to Ethereum.
Tonight’s movements are going into coinjoins rounds. pic.twitter.com/H7HIpcI7ah
— Galaxy Research (@glxyresearch) September 7, 2026
Сховища є власною конструкцією атакуючого. Galaxy повідомила, що оператор створив 293 мультипідписні адреси 2-з-2 і працює з ними в порядку розміру. Одинадцять з них тепер порожні. Наступні десять містять 30.81 BTC між ними, а 233 найменші містять 33.77 BTC.
Крадіжки пов'язані з помилкою прошивки, яку Coinkite впровадила в березні 2021 року, що перенаправляла генерацію сид-фрази з апаратного чипа випадкових чисел пристрою на програмний замінник, знижуючи надійність ключа зі 128 біт ентропії до 40. Це дозволило зловмисникам реконструювати приватні ключі офлайн і спустошувати однопідписні адреси, не торкаючись апаратного забезпечення. Вилучення коштів почалося 30 липня.
Coinkite переробила прошивку, яка тепер має версії Mk4/Mk5 5.6.2 та Q 1.5.2Q, вимагаючи від власників самостійно надавати випадковість через натискання клавіш, кидки кубиків або підкидання монети. Оновлення все ще не може відновити сид-фразу, згенеровану за допомогою несправної версії, і будь-хто, чий гаманець був створений на ураженій прошивці, повинен згенерувати нову сид-фразу та перемістити свої монети на неї. Генеральний директор Coinkite Родольфо Новак вибачився у відкритому листі 31 липня, написавши, що компанії доведеться "повернути довіру наших користувачів". Повний технічний аналіз після інциденту все ще готується.
Понеділкова публікація також вказала на раніше невідоме сховище, що живилось 58 адресами. Galaxy позначає його причину як відкриту, але вважає його ще однією жертвою Coldcard, що підняло б опубліковану загальну суму експлойту до близько 1,806 BTC, або $143.9 мільйона. Galaxy заявила в серпні, що також відстежувала непідтверджену четверту хвилю на 638.5 BTC, що збільшило б загальну суму до понад 2,400, і не зафіксувала переміщень атакуючим з 6 серпня. За всіма хвилями 82% монет залишаються там, куди їх вперше помістили зловмисники.






 ETH
 BTC

