

Гаманці, пов'язані з криптопроцесинговим сервісом Coinsbuy, імовірно, були спустошені на суму понад $7,9 мільйонів в мережах Ethereum та TRON приблизно о 13:00 UTC 9 серпня, згідно з даними блокчейн-дослідника Specter та подальшим моніторингом від охоронних фірм.
Потім зловмисник почав переводити частину викрадених активів через біржі та в напрямку Monero, криптовалюти, орієнтованої на конфіденційність.
PeckShield заявила, що гаманці "ймовірно втратили" близько $7,9 мільйонів, і відстежила частину коштів через ChangeNOW, FixedFloat та BingX. Стрічка безпеки CertiK незалежно передала ту саму оцінку втрат та маршрути обміну. Точний вектор атаки публічно не встановлено.
Specter ідентифікував дві адреси Ethereum та одну адресу TRON як призначення крадіжки. Переміщення між мережами свідчить про те, що зловмисник отримав доступ, здатний переміщувати активи в більш ніж одній мережі, але це не встановлює, чи були скомпрометовані приватні ключі, облікові дані адміністратора або інша частина інфраструктури Coinsbuy.
GoPlus Security заявила, що діяльність "відповідає крадіжці приватного ключа гарячого гаманця або привілеїв адміністратора". Це залишається оцінкою, а не підтвердженою першопричиною. Coinsbuy не опублікувала технічний звіт (postmortem) у публічній документації, переглянутій 10 серпня. Її останні видимі примітки до випуску датовані 31 липня.
Coinsbuy описує себе як бізнес-орієнтований сервіс криптоплатежів, що пропонує обробку платежів, інфраструктуру гаманців та управління цифровими активами. Його офіційний сайт також рекламує послуги криптопроцесингу та гаманців для бізнесу.
Після витоку зловмисник почав надсилати викрадені активи через обмінні сервіси. Specter заявив, що кошти конвертувалися в Monero, тоді як PeckShield ідентифікувала ChangeNOW, FixedFloat та BingX серед платформ, які отримували частини коштів.
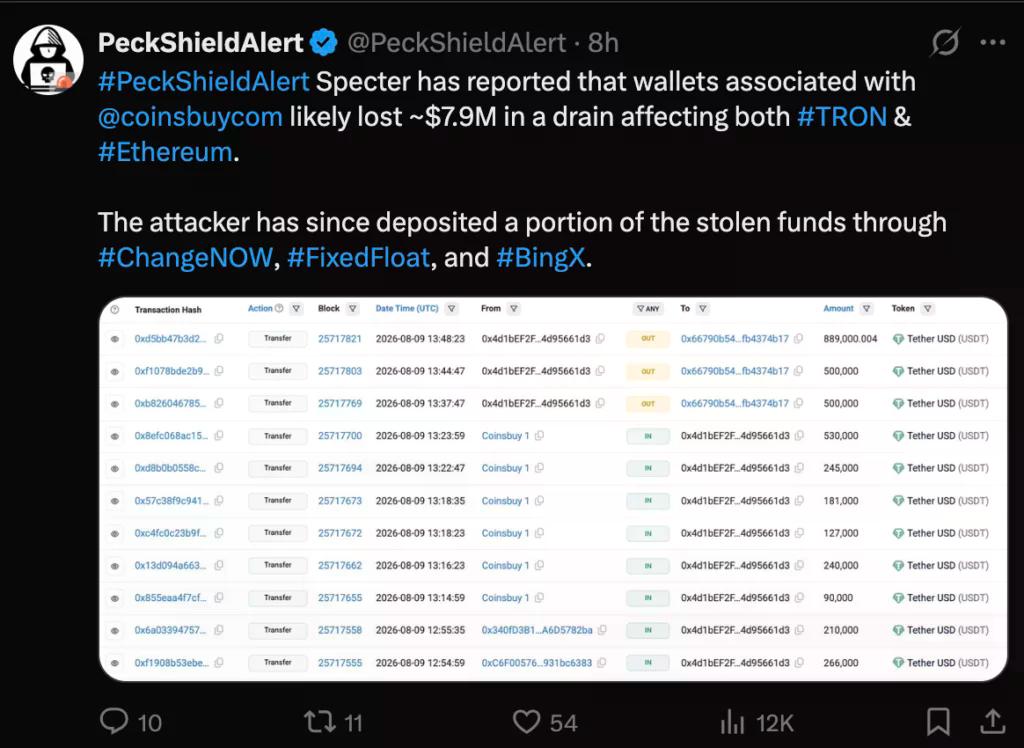
Specter також повідомив, що ChangeNOW допомогла заморозити шестизначну суму, перш ніж вона могла бути переміщена далі. ChangeNOW не публікувала окремої публічної заяви, що підтверджує точну заморожену суму в джерелах, переглянутих для цієї статті, тому сума залишається приписаною досліднику.
Маршрут відмивання коштів нагадує схеми, які спостерігалися в інших великих криптокрадіжках. У попередньому випадку повернення коштів слідчі допомогли заморозити близько $1,2 мільйона, пов'язаних з викраденими активами Бо Шена, після того, як кошти пройшли через такі сервіси, як ChangeNOW. Окремо, крадіжка гаманця в січні включала перетворення викрадених Bitcoin та Litecoin в Monero зловмисниками.
Coinsbuy призупинив депозити та виведення коштів після інциденту і пізніше відновив їх, згідно з оновленням Specter та звітами, що посилаються на дослідника. Окремого повідомлення про інцидент, що підтверджує часові рамки, не було видно в публічних примітках Coinsbuy на момент перегляду.
Також залишається незрозумілим з публічних розкриттів, чи складалися заявлені $7,9 мільйона повністю з активів, що належать Coinsbuy, коштів клієнтів або їхньої комбінації. Жодного розбиття збитків клієнтів або плану відшкодування не було видно в матеріалах компанії, переглянутих 10 серпня.
Це розрізнення важливе, оскільки відновлення послуг не встановлює, що розслідування завершено або що повна втрата була відшкодована. Наразі підтверджена публічна картина залишається обмеженою повідомленим витоком, ідентифікованими адресами крадіжки, діяльністю з відмивання коштів та частковим заморожуванням.
Цей випадок додається до напруженого року безпеки. TRM Labs зафіксувала 207 хакерських атак та близько $972 мільйонів, викрадених протягом першої половини 2026 року, згідно з даними, наведеними в нещодавньому звіті про втрати в галузі. Інфраструктурні та операційні збої становили більшу частину втраченої вартості за цей період.
Наступним суттєвим оновленням буде звіт про інцидент Coinsbuy, що ідентифікує вектор атаки, постраждалі активи, остаточні втрати та будь-який вплив на клієнтів. Підтвердження від ChangeNOW або інших бірж також може прояснити, скільки було заморожено і чи залишаються додаткові кошти, які можна відшкодувати.
Наразі твердження про те, як зловмисник отримав доступ, повинні залишатися кваліфікованими. Дослідники безпеки продовжують відстежувати зазначені адреси Ethereum та TRON, але переміщення в Monero може ускладнити подальше відстеження, як тільки кошти залишать прозорі блокчейни.






 ETH
 TRX

