

Anthropic оголосила про розгортання своєї моделі ШІ, Claude Mythos Preview, лише для обраної групи компаній після того, як нова модель виявила тисячі критичних вразливостей в операційних системах, веб-браузерах та іншому програмному забезпеченні.
За словами Anthropic, нова універсальна модель також виявила вразливості високого рівня безпеки в кожній основній операційній системі та веб-браузері.
“Враховуючи темпи прогресу ШІ, незабаром такі можливості поширяться, потенційно виходячи за межі акторів, які зобов'язані безпечно їх розгортати.”
ШІ вже використовувався хакерами для здійснення кібератак. Зафіксовано 72% зростання кібератак із застосуванням ШІ в річному обчисленні, при цьому 87% світових організацій зіткнуться з кібератаками за допомогою ШІ у 2025 році, згідно з AllAboutAI.
Anthropic висловила занепокоєння щодо того, що станеться, якщо подібні можливості ШІ будуть використані зловмисниками.
Щоб протистояти цьому, Anthropic у вівторок оголосила про Проєкт Glasswing, нову ініціативу, яка об'єднує понад 40 компаній, включаючи Amazon Web Services, Apple, Cisco, Google, JPMorgan, Linux Foundation, Microsoft та Nvidia.
Проєкт Glasswing використовуватиме можливості Claude Mythos Preview для захисного виявлення помилок, обміну даними з партнерами та випередження загроз шляхом виправлення критичних вразливостей до того, як зловмисники зможуть їх використати.
Вразливість нульового дня – це програмна помилка, яку можна використати до того, як хтось із можливостями її виправити навіть дізнається про її існування. Виявлення та виправлення таких вразливостей історично вимагало рідкісної, дорогої людської експертизи, але ШІ може змінити масштаби та швидкість виявлення.
В Anthropic заявили, що виявлені ними вразливості “часто є тонкими або важкими для виявлення”.
Багатьом з них 10 або 20 років, причому найстарішою з виявлених наразі є виправлена 27-річна помилка в OpenBSD — операційній системі, відомій передусім своєю безпекою, додали в компанії.
Вона також виявила 16-річну помилку в бібліотеці обробки медіа FFmpeg, 17-річну вразливість віддаленого виконання коду в операційній системі з відкритим вихідним кодом FreeBSD та численні вразливості в ядрі Linux.
Пов'язане: Акції кібербезпеки падають після того, як Anthropic представила Claude Code Security
Mythos Preview також виявила кілька слабких місць у найпопулярніших у світі криптографічних бібліотеках, алгоритмах та протоколах, включаючи TLS, AES-GCM та SSH.
Вона додала, що веб-додатки “містять безліч вразливостей”, від міжсайтового скриптингу (XSS) та SQL-ін'єкцій до вразливостей, специфічних для доменів, таких як підробка міжсайтових запитів (CSRF), яка часто використовується у фішингових атаках.
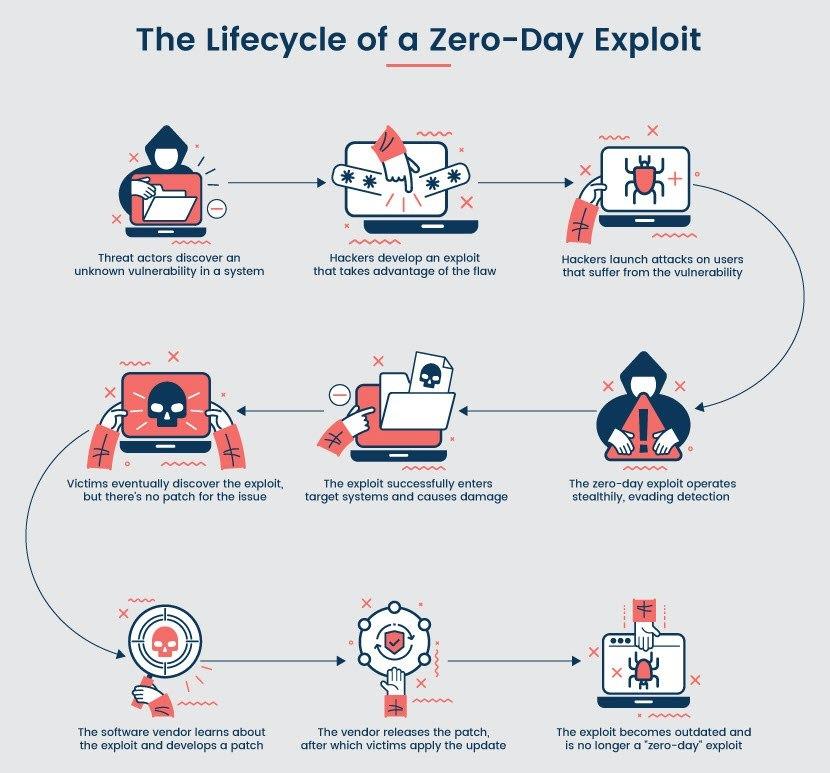
Anthropic стверджує, що 99% виявлених нею вразливостей ще не виправлені, “тому було б безвідповідально з нашого боку розкривати деталі про них”.
В Anthropic заявили, що це, ймовірно, лише початок тенденції, і “робота із захисту світової кіберінфраструктури може зайняти роки”, але ШІ допоможе посилити програмне забезпечення та системи.
“У довгостроковій перспективі ми очікуємо, що можливості захисту домінуватимуть: світ стане безпечнішим, програмне забезпечення буде краще захищене — значною мірою завдяки коду, написаному цими моделями. Але перехідний період буде напруженим.”
Журнал: Ніхто не знає, чи працюватиме квантово-безпечна криптографія







