

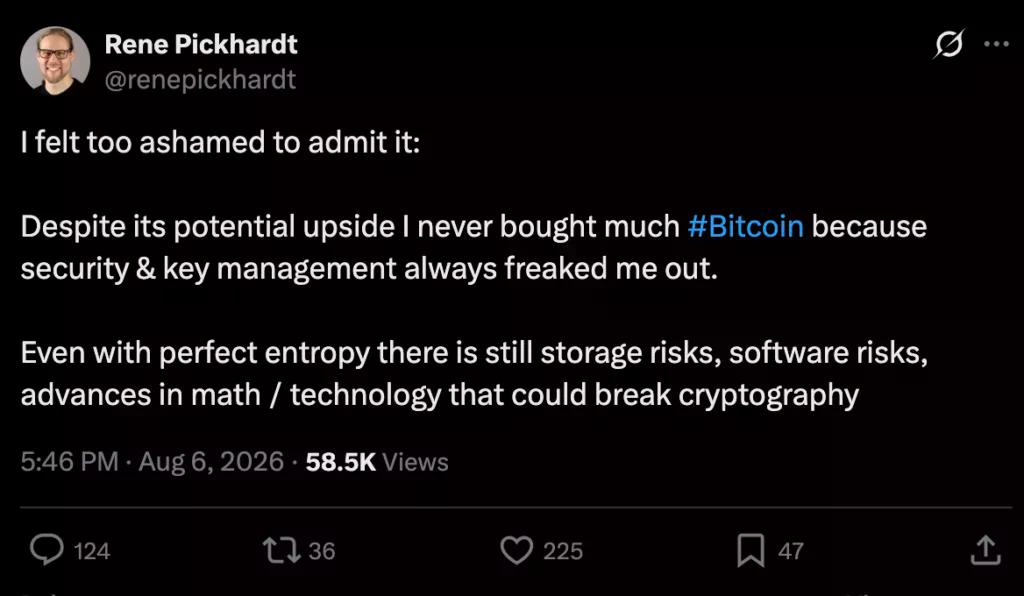
Німецький розробник біткоїна Рене Пікгардт 6 серпня заявив, що побоювання щодо безпеки самостійного зберігання та управління ключами завадили йому накопичувати більше біткоїнів, попри те, що він вірив у потенціал зростання активу.
У дописі Пікгардт написав, що «безпека та управління ключами завжди лякали мене», представляючи своє рішення як вибір управління ризиками, а не як критику біткоїна.
Його зауваження з'явилися після інциденту з апаратним гаманцем Coldcard, який поновив ретельну перевірку того, як інструменти самостійного зберігання генерують приватні ключі. Дослідження безпеки пов'язало вразливе мікропрограмне забезпечення Coldcard із передбачуваною генерацією сидів, тоді як ончейн-аналіз, на який посилається Galaxy Research, оцінив, що приблизно 1755 BTC було викрадено в результаті кількох хвиль атак. Загальна сума втрат залишається під розслідуванням.
Проблема Coldcard стосувалася випадковості, яка використовується при генерації сидів гаманців, а не збою протоколу біткоїна. Дослідники безпеки біткоїна з Block виявили, що певні конфігурації мікропрограмного забезпечення можуть обходити апаратну випадковість і повертатися до слабшої програмно згенерованої ентропії. Це зменшило непередбачуваність деяких сид-фраз і потенційно дозволило зловмисникам реконструювати приватні ключі без фізичного володіння пристроєм.
Coinkite визнала проблему з мікропрограмним забезпеченням і випустила оновлене програмне забезпечення. Однак компанія попередила, що встановлення нового мікропрограмного забезпечення не виправляє сид, створений за вразливих умов. Користувачі з ураженими сидами повинні безпечно згенерувати новий і перемістити кошти в мережі. Звіти, що посилаються на Galaxy Research, вказують, що одна хвиля крадіжок 30 липня перевищила 1000 BTC, а наступні атаки збільшили оцінені втрати.
Цей епізод ілюструє відмінність, пояснену в нашому посібнику із самостійного зберігання: контроль над приватними ключами усуває ризик контрагента обміну, але перекладає відповідальність за генерацію, резервне копіювання та відновлення ключів на власника. Апаратні гаманці зменшують поверхню атаки онлайн, але залежать від мікропрограмного забезпечення, апаратної архітектури та надійної випадковості.
Пікгардт багато працював над маршрутизацією Lightning Network та надійністю платежів, а Bitcoin Optech ідентифікує його як розробника та дослідника Lightning з OpenSats. Його стаття 2026 року включає математичну основу для мереж платіжних каналів, зосереджену на ліквідності та пропускній здатності поза мережею.
На цьому тлі його зізнання привернуло увагу, оскільки технічна обізнаність не усунула його занепокоєння щодо зберігання. Пікгардт заявив, що навіть правильно згенеровані приватні ключі стикаються з ризиками, пов'язаними зі зберіганням, помилками реалізації та майбутніми досягненнями в обчислювальній техніці. Ці побоювання не означають, що належним чином реалізоване самостійне зберігання є за своєю суттю небезпечним; вони описують оперативний тягар, який приймають на себе індивідуальні власники.
Генеральний директор Blockstream Адам Бек відповів, що «з великою потужністю готівки на пред'явника приходить велика відповідальність за те, щоб не втратити свої ключі». Ця відповідь відображає компроміс: біткоїн дозволяє власникам контролювати активи без банку, але жодна центральна установа не може скинути втрачений приватний ключ або скасувати несанкціоновану дійсну транзакцію.
Останні інциденти з безпекою гаманців надають цьому обговоренню контекст. Cinco Días, посилаючись на Galaxy Research, повідомив, що приблизно 1755 BTC було викрадено з близько 5000 гаманців у кількох хвилях. Попередні оцінки Galaxy були нижчими, і Coinkite заявила, що повна атрибуція та масштаби залишаються невирішеними, тому ця цифра повинна розглядатися як оцінка в мережі, що розвивається, а не як остаточна підтверджена втрата.
Збій також не свідчить про те, що кожен апаратний гаманець має один і той же недолік. Block заявила, що її продукти не постраждали, тоді як інші виробники окремо пояснили свої конструкції генерації ентропії. Уразливість поширювалася на уражені сид-фрази, навіть якщо користувачі імпортували їх в інший гаманець, що означає, що зміна апаратного забезпечення без створення нових ключів не усуне базову вразливість.
Наш посібник із безпеки сид-фраз пояснює, чому фраза відновлення є фактично головним ключем до гаманця. Якщо генерація слабка, автономне зберігання не може відновити відсутню ентропію згодом. Таким чином, випадок Coldcard переміщує увагу від простого приховування сида до перевірки того, наскільки безпечно він був створений.
Розслідування Coinkite, відстеження блокчейну та будь-які висновки правоохоронних органів визначать остаточний масштаб втрат Coldcard. Користувачі, які створили сиди на ураженому мікропрограмному забезпеченні, повинні дотримуватися рекомендацій виробника щодо виправлення, а не вважати, що оновлення мікропрограмного забезпечення саме по собі виправить існуючий гаманець.
Для ширшого ринку біткоїнів коментарі Пікгардта є анекдотичними і не доводять, що побоювання щодо самостійного зберігання стримують прийняття. Проте, цей епізод показує, чому зручність використання та безпека залишаються пов'язаними. Оскільки апаратні гаманці стають простішими для придбання, виробники стикаються з тиском, щоб зробити управління ключами як перевіряємим, так і зрозумілим.
Рішення Пікгардта показує, що переконаність у монетарній тезі біткоїна не автоматично перетворюється на комфорт із безпекою активів на пред'явника. Самостійне зберігання усуває один клас ризиків посередників, створюючи при цьому інший набір обов'язків. Збій Coldcard ускладнив ігнорування цього компромісу, особливо для власників, які вирішують, чи переважає пряме володіння операційний тягар самостійного захисту ключів.






 BTC

