

Apple випустила патч для критичної вразливості macOS Screen Sharing після того, як зловмисники використовували Macs, доступні з інтернету, для отримання root-доступу та встановлення програмного забезпечення для майнінгу Monero, згідно з оновленим попередженням від Національного центру кібербезпеки Нідерландів.
Голландський NCSC оновив своє попередження 12 серпня, щоб підтвердити активне використання CVE-2026-65400 на численних системах з портом 5900, відкритим для інтернету. У кожному зареєстрованому випадку зловмисники отримували root-доступ і встановлювали майнер Monero. Агентство не розголошувало, скільки Macs було скомпрометовано, або не ідентифікувало зловмисників.
Apple випустила патч для CVE-2026-65400 6 серпня в macOS Tahoe 26.6.1, Sequoia 15.7.9 та Sonoma 14.8.9. Компанія описала її як вразливість автентифікації, спричинену неправильним керуванням станом, що може дозволити зловмиснику в мережі отримати доступ до Screen Sharing без дійсних облікових даних.
Компанія з безпеки Huntress виявила, що вразливість впливає на процес автентифікації Secure Remote Password, який використовується macOS Screen Sharing. Її аналіз показав, що зловмисник може змусити службу розглядати неавтентифіковане з’єднання як автентифіковане та отримати привілейований доступ.
Оскільки експлуатація відбувається до звичайної автентифікації, Huntress заявила, що зміна пароля Screen Sharing, вимкнення застарілої автентифікації VNC або видалення авторизованих облікових записів користувачів не усуває вразливість. Рекомендоване виправлення — встановлення останнього оновлення безпеки Apple або вимкнення Screen Sharing, доки система не буде виправлена.
Дослідник Huntress Райан Дауд повідомив, що пошук Censys ідентифікував "десятки тисяч потенційно вразливих хостів". Ця оцінка охоплює Mac, які виявилися відкритими для інтернету, і не повинна інтерпретуватися як десятки тисяч підтверджених компрометацій.
Ризик особливо актуальний для хостингових "голих" Mac, включаючи Mac mini, орендовані для віддалених робочих навантажень. Huntress заявила, що деякі хостингові середовища викривають сервіси Screen Sharing на щойно розгорнутих машинах, збільшуючи поверхню атаки, коли системи ще не отримали патчі Apple від 6 серпня.
Вразливість тепер має критичну оцінку CVSS 9.8 від аналізу вразливостей CISA, без необхідності привілеїв або взаємодії з користувачем згідно з поточною оцінкою. Національна база даних вразливостей показує, що CISA підвищила оцінку 14 серпня після початкової оцінки нижчої серйозності.
Випадки в Нідерландах включали криптоджекінг, а не повідомлення про крадіжку облікових даних гаманців. Зловмисники використовували обчислювальні ресурси скомпрометованих Mac для майнінгу Monero після отримання root-контролю. NCSC не розголошувало програмне забезпечення для майнінгу, адреси пулів, гаманці зловмисників або отримані прибутки XMR.
Monero неодноразово з'являвся в криптоджекнінгових кампаніях, оскільки його можна майнити за допомогою обчислювального обладнання загального призначення. Як раніше повідомляв crypto.news, розслідування Darktrace виявило, що шкідливе програмне забезпечення тихо розгортає програмне забезпечення для майнінгу криптовалют після того, як зловмисники отримували доступ до систем Windows.
Пристрої Apple також стикалися з іншими крипто-пов'язаними шкідливими кампаніями. У пов'язаному звіті північнокорейські хакери атакували користувачів macOS шкідливим програмним забезпеченням, спрямованим на крипто-компанії, використовуючи фальшиві зустрічі та шкідливі оновлення програмного забезпечення.
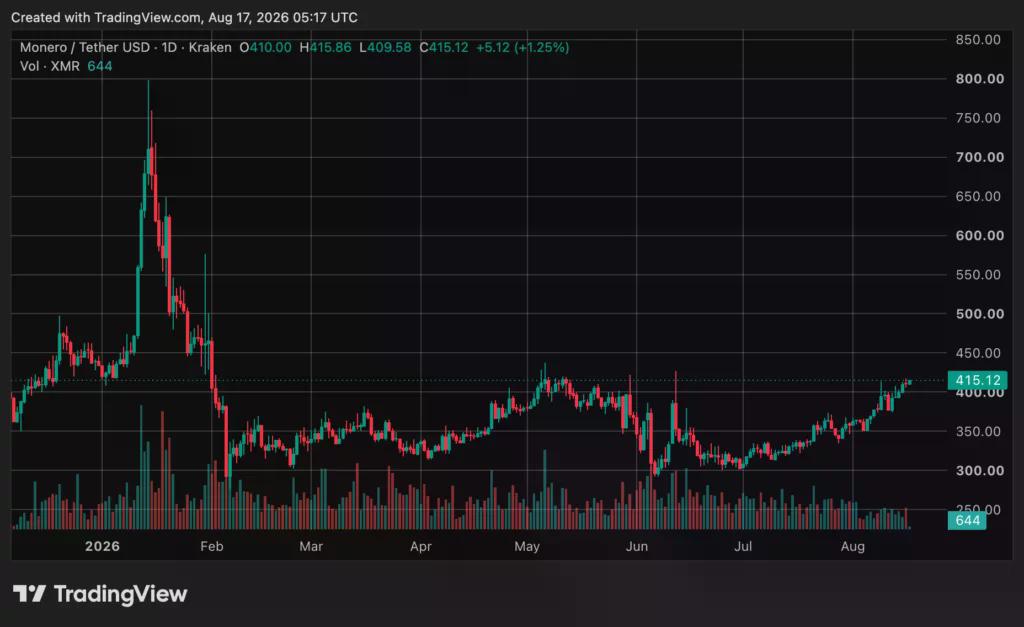
Тим часом, Monero (XMR) торгувався близько $414 на момент публікації, показуючи менше 1% зростання за останні 24 години і майже 5% за останні 7 днів (згідно з ринковими даними crypto.news)
Негайним пріоритетом є оновлення Mac, що працюють на вразливих версіях Sonoma, Sequoia та Tahoe. Системи, безпосередньо відкриті для інтернету через Screen Sharing, стикаються з найчіткіше задокументованим ризиком, хоча Huntress рекомендує оновлювати Mac, навіть якщо адміністратори вважають службу вимкненою.
Голландський NCSC підтвердив експлуатацію, але не приписав кампанію або не опублікував індикатори, що ідентифікують інфраструктуру майнінгу Monero. Подальші розкриття інформації від фахівців з реагування на інциденти можуть прояснити, наскільки поширеними стали атаки до виправлення Apple 6 серпня.






 XMR
