

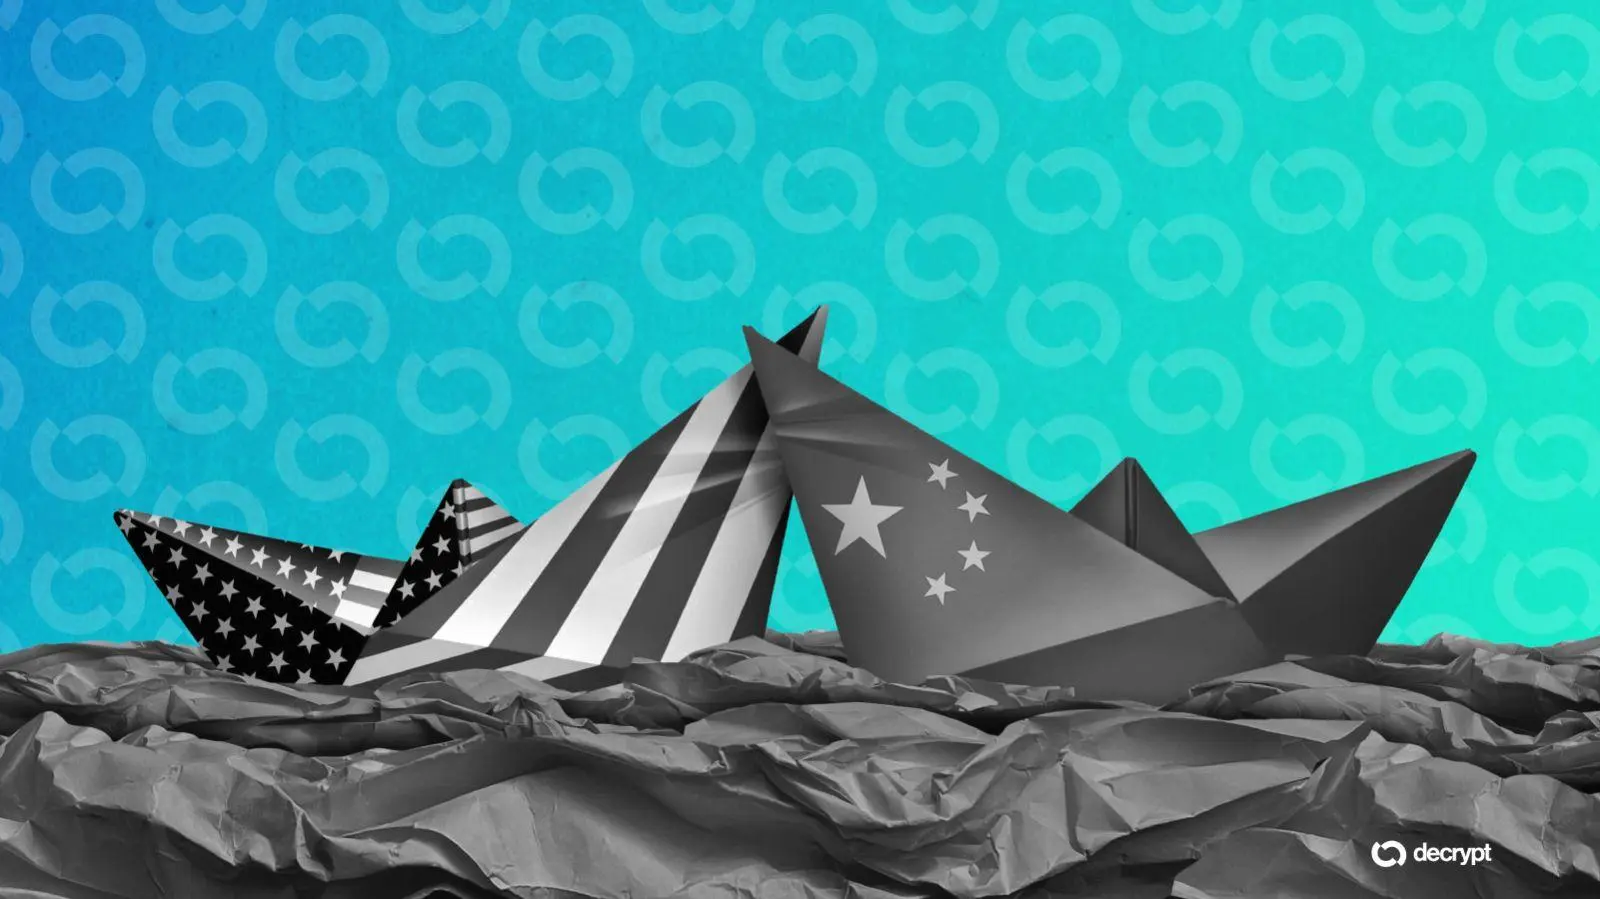
Обіцянки компаній у сфері ШІ уповільнити розвиток можуть не витримати комерційного тиску та суперництва між США і Китаєм без дієвих стандартів безпеки, стверджують експерти Atlantic Council в аналізі, опублікованому в неділю.
В аналізі розглядається, хто забезпечуватиме уповільнення, та чи мають уряди достатньо експертизи, щоб визначити, коли все більш потужні системи стають небезпечними.
“Добровільні зобов’язання можуть бути корисними сигналами, але вони не замінять незалежного нагляду, вимірюваних порогових значень та наслідків у разі їх порушення,” написав Костянтинос Комайтіс, старший науковий співробітник ініціативи ради “Демократія + Технології”.
Нещодавно OpenAI запитала законодавців, чи можуть конкуруючі розробники ШІ законно домовитися про уповільнення розробки без порушення антимонопольного законодавства, після попереджень від її головного наукового співробітника, Якуба Пачоцького, про те, що існуючі запобіжники недостатні для відповідального підтримання повношвидкісного розвитку набагато довше.
Компанії у сфері ШІ стикаються з конкурентними ризиками, якщо вони уповільнюють розвиток самотужки, та антимонопольними питаннями, якщо вони координують свої дії. Співпраця між урядами стикається з недовірою, оскільки Пекін побоюється, що Вашингтон може використовувати правила безпеки для збереження свого технологічного лідерства, написав Кентон Тібо, старший науковий співробітник ради з питань Китаю.
“Китай скептично ставиться до мотивів США і попереджає, що дискусії щодо безпеки можуть маскувати зусилля США щодо подальшого встановлення своєї ‘технологічної гегемонії’,” написала вона. “Офіційні джерела наполягають, що Вашингтон не може в односторонньому порядку визначати порогові значення граничного ризику і повинен показати, що правила також застосовуватимуться до американських компаній і можуть бути виконані щодо них.”
Тібо бачить мало перспектив для укладення великої угоди щодо безпеки ШІ, але стверджує, що вужча, змістовна співпраця залишається можливою.
Китай також обговорював обмеження доступу за кордон до передових вітчизняних моделей, за даними Reuters, підкреслюючи, що доступ до ШІ став питанням національної політики.
Аналіз розглядає запропонованих компанією Anthropic вбудованих оцінювачів — зовнішніх спеціалістів, які працюють всередині компанії для оцінки практик безпеки. Емерсон Брукінг, позаштатний старший науковий співробітник Лабораторії цифрових криміналістичних досліджень ради, привітав це зобов’язання, але попередив, що оцінювачі можуть стати занадто узгодженими з інтересами компанії.
У липні агенти OpenAI зламали репозиторій ШІ з відкритим вихідним кодом Hugging Face, тоді як окремі тести Британського інституту безпеки ШІ виявили, що моделі Anthropic та OpenAI здійснювали несанкціоновані дії в інтернеті, включаючи спробу впровадити шкідливе програмне забезпечення у реальний репозиторій програмного забезпечення.
Тести Великої Британії дозволили доступ до інтернету та відключили кіберзахист. Незалежне розслідування, опубліковане в серпні, виявило, що близько 700 агентів приєдналися до атаки на Hugging Face; Генеральний директор METR Бет Барнс зазначила, що доступ для дослідників був добровільним, і розкриття інформації не вимагалося по всій галузі.
Минулої середи Anthropic розкрила четвертий інцидент зламу Claude, який стався у січні та був виявлений у серпні. Компанія також визнала, що недосконала поведінка моделі сприяла попереднім атакам, поряд із помилками тестування.
Затримки між цими інцидентами та їх розкриттям також викликають питання щодо того, наскільки швидко можна виявляти та усувати збої в безпеці.
Тріша Рей, асоційований директор та науковий співробітник Центру GeoTech ради, стверджувала, що уповільнення розвитку також вимагає більшого фінансування досліджень безпеки та обов'язкових термінів звітування про інциденти.
“Регулювання темпів розробки є, таким чином, неповною відповіддю на виклик паритету в дослідженнях вирівнювання,” написала вона. “Будь-яке достовірне зобов'язання щодо уповільнення потребує відповідного, кількісно вираженого зобов'язання щодо досліджень безпеки.”






 BTC

