

Криптопротоколи попередили, що збільшення використання штучного інтелекту призвело до напливу фальшивих звітів про винагороди за виявлення помилок (bug bounty), що створює навантаження на команди, які намагаються ідентифікувати реальні загрози для своїх протоколів.
Програми bug bounty – це система винагороди «хороших» хакерів за подання звітів про потенційні вразливості, і вони популярні в криптоіндустрії. Штучний інтелект тепер спростив перегляд великих обсягів коду для пошуку можливих помилок, хоча він також відомий своєю здатністю до «галюцинацій».
«ШІ змінює спосіб роботи програм bug bounty», – сказав Баррі Планкетт, співгенеральний директор Cosmos Labs, у вівторок, відповідаючи мисливцеві за багами, який звинуватив протокол в ігноруванні його звіту про вразливість.
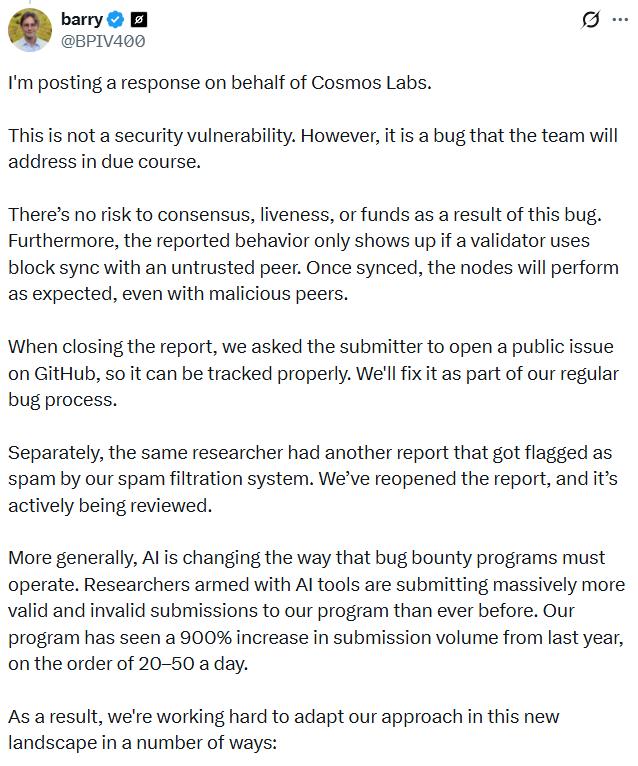
«Наша програма зафіксувала 900-відсоткове збільшення обсягу поданих звітів порівняно з минулим роком, приблизно 20-50 на день», – сказав він, додавши, що це призвело до значного збільшення як дійсних, так і недійсних звітів.
Кадан Штадельманн, блокчейн-розробник і головний технічний директор Komodo Platform, повідомив Cointelegraph, що він також спостерігає помітне зростання кількості поданих звітів про баги та виплат по програмах bug bounty в різних організаціях.
«Безперечно, спостерігається зростання кількості низькоякісних звітів про баги, деякі з яких були хибними спрацюваннями, що потенційно вказує на використання ШІ. Одне з можливих пояснень полягає в тому, що ШІ спричинив зниження вартості створення звіту, що призвело до напливу подань».
У січні Даніель Стенберг, творець інструменту передачі даних з відкритим кодом curl, який використовується в багатьох програмах, включаючи блокчейн-інфраструктуру, оголосив, що припиняє свою програму bug bounty через наплив «ШІ-шлаку в звітах про вразливості», і він був виснажений їхнім просіюванням.
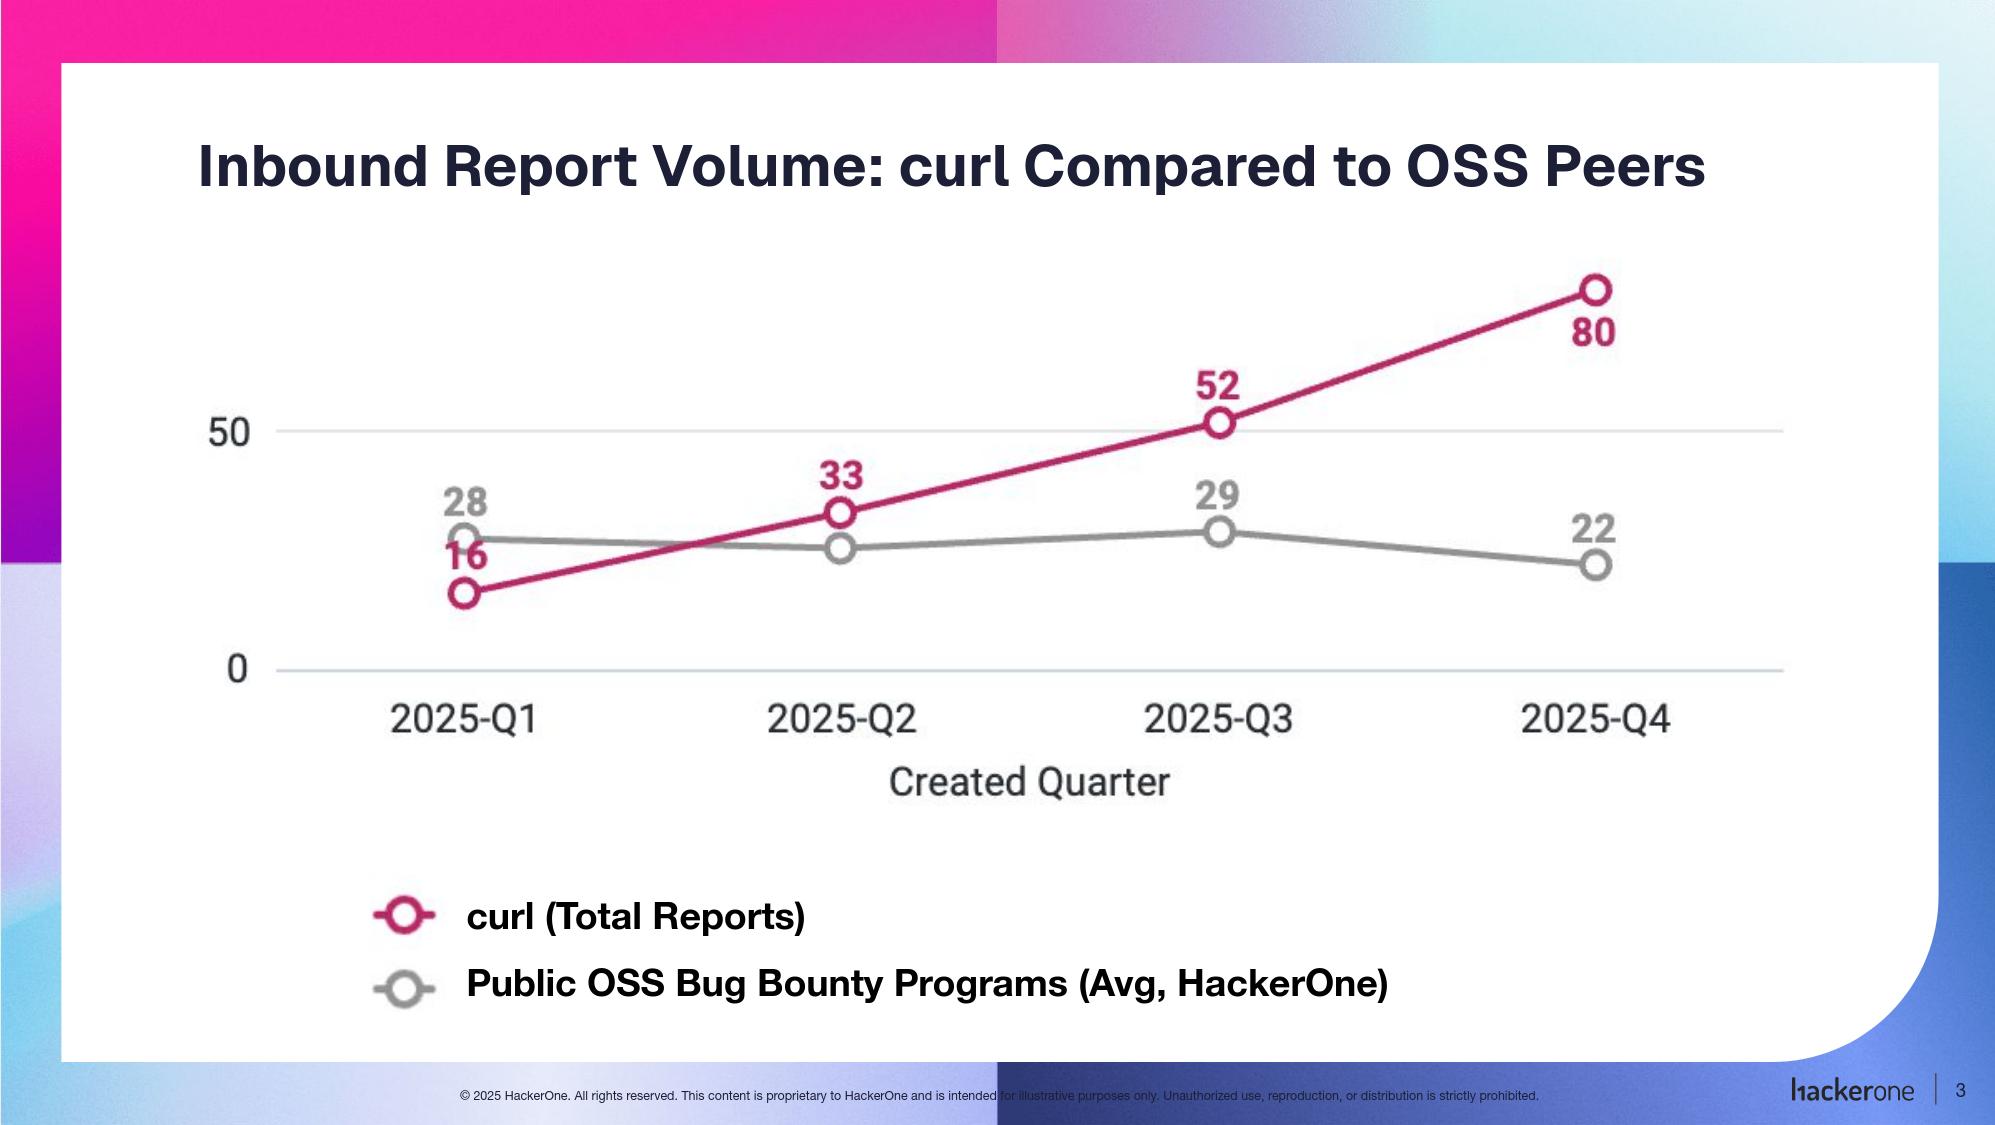
HackerOne, одна з найбільших платформ bug bounty у світі, повідомила в січні, що у 2025 році було 85 000 дійсних поданих звітів, що на 7% більше, ніж минулого року.
Планкетт сказав, що Cosmos Labs вже почала адаптувати свій підхід внаслідок зростання кількості поданих звітів про баги, посилюючи критерії оцінки, надаючи пріоритет перевіреним дослідникам з доведеним досвідом та співпрацюючи з іншими постачальниками послуг bug bounty, які пропонують більш досконалий тріаж.
Тим часом, Штадельманн зазначив, що програми bug bounty виявилися невід'ємною частиною захисту децентралізованих систем, і впровадження ШІ для допомоги в просіюванні шуму може бути рішенням.
«Блокчейн-командам доведеться створювати ШІ-засоби стримування для просіювання вхідних баг-баунті. Чим менша команда, тим більшою стане проблема збільшення кількості баг-баунті. Інженери-програмісти не матимуть можливості перевірити все», – сказав він.
«Саме тут оборонні системи ШІ для автоматичного просіювання вхідних баг-баунті будуть вирішальними. Команди, залежні від баг-баунті, повинні будуть розробити більш суворі стандарти для своїх програм баг-баунті як засіб зниження кількості вхідних звітів».
Пов'язане: Криптохакери викрали 17 мільярдів доларів за останні 10 років: DefiLlama






