

ЗареєструватисяЗареєструватися
Поповнити
Підключитися
 Переказати
Широке впровадження ШІ-помічників, таких як OpenClaw, несе критичні ризики безпеки, які відкривають користувачів до несанкціонованих дій, витоку даних, компрометації систем та спустошення криптогаманців, згідно з даними кібербезпекової фірми CertiK.
OpenClaw – це самостійно розміщений ШІ-агент, який інтегрується з платформами обміну повідомленнями, такими як WhatsApp, Slack та Telegram, і може автономно виконувати дії на комп'ютерах користувачів, наприклад, керувати електронною поштою, календарями та файлами.
За оцінками Openclaw.vps, платформа має близько 2 мільйонів активних користувачів щомісяця. Дослідження McKinsey у листопаді показало, що 62% опитаних респондентів заявили, що їхні організації вже експериментують з ШІ-агентами.
Однак CertiK попереджає, що вона стала "основним вектором атак на ланцюг поставок у великих масштабах".
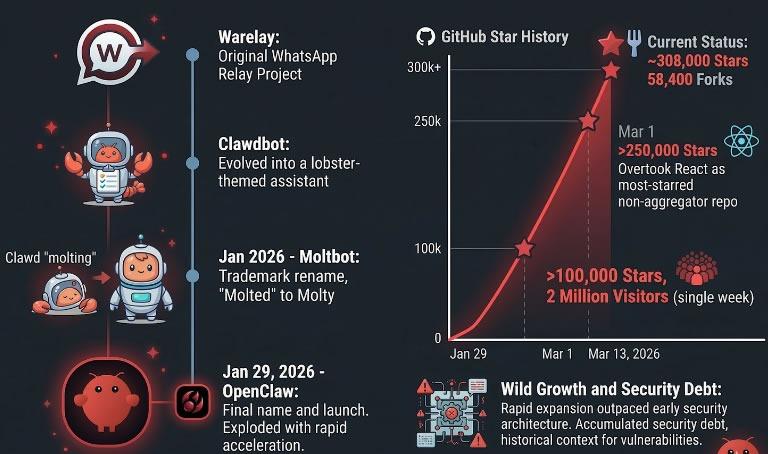
OpenClaw виріс з побічного проєкту під назвою Clawdbot, запущеного в листопаді 2025 року, до понад 300 000 зірок GitHub — функції закладки або "лайка" на платформі для розробників, що свідчить про зростання популярності, але накопичення серйозного "боргу безпеки" в процесі, зазначив CertiK.
Проте, протягом кількох тижнів після запуску Bitsight виявила 30 000 екземплярів OpenClaw, відкритих для інтернету, а дослідники SecurityScorecard знайшли 135 000 екземплярів у 82 країнах, причому 15 200 були особливо вразливими до віддаленого виконання коду.
OpenClaw також став платформою ШІ-агентів, яка "найагресивніше перевіряється з точки зору безпеки", накопичивши понад 280 Повідомлень про безпеку GitHub, 100 Загальних вразливостей та експозицій (CVE), а також "низку атак на рівні екосистеми" з моменту свого запуску в листопаді, написали дослідники CertiK у звіті, наданому Cointelegraph.
Оскільки OpenClaw діє як міст між зовнішніми вхідними даними та локальним виконанням системи, "він вводить класичні вектори атаки", заявили дослідники.
До них належить перехоплення локального шлюзу, коли шкідливі веб-сайти або корисне навантаження можуть використовувати присутність агента на локальній машині для вилучення конфіденційних даних користувача або виконання несанкціонованих команд.
Пов'язане: SlowMist представляє стек безпеки Web3 для автономних ШІ-агентів
CertiK попередила про небезпеку плагінів, які можуть додавати канали, інструменти, HTTP-маршрути, послуги та постачальників, тоді як шкідливі навички можуть бути встановлені з локальних або ринкових джерел.
На відміну від традиційного шкідливого програмного забезпечення, "шкідливі навички" можуть маніпулювати поведінкою через природну мову, протистоячи звичайному скануванню.
"Після запуску шкідливе програмне забезпечення може викрадати конфіденційну інформацію, таку як паролі та облікові дані криптогаманців."
Шкідливі бекдори також можуть бути приховані в легітимних функціональних кодових базах, "де вони отримують на вигляд нешкідливі URL-адреси, які зрештою доставляють команди оболонки або шкідливе програмне забезпечення", додали вони.
Дослідники CertiK розповіли Cointelegraph, що зловмисники стратегічно поширювали шкідливі навички у різних високоцінних категоріях, "включаючи утиліти для Phantom, відстежувачі гаманців, шукачі інсайдерських гаманців, інструменти Polymarket та інтеграції Google Workspace".
"Вони розкинули надзвичайно широку мережу по всій криптоекосистемі, при цьому основне корисне навантаження було розроблено для одночасного націлювання на велику кількість гаманців-розширень для браузерів, таких як MetaMask, Phantom, Trust Wallet, Coinbase Wallet, OKX Wallet та багато інших", – заявили вони.
Дослідники додали, що існує "чітке перекриття у методах злому з ширшою екосистемою крадіжок криптовалюти, як-от соціальна інженерія, приманки у вигляді фальшивих утиліт, крадіжка облікових даних, фішинг, орієнтований на гаманці".
"Це все добре відомі схеми зі сценарію дій крипто-дрейнера, і ми бачили, як їх використовували тут.
Засновник OpenClaw Пітер Стейнберг, який нещодавно приєднався до OpenAI, заявив, що вони працюють над покращенням безпеки OpenClaw.
"Те, над чим ми працювали протягом останніх двох місяців, – це безпека. Тож у цьому плані справи набагато кращі", – сказав Стейнберг на заході "ClawCon" у понеділок у Токіо.
На початку цього місяця кібербезпекова фірма OX Security повідомила про фішингову кампанію, яка використовувала фейкові дописи GitHub та підроблений токен "CLAW", щоб заманити розробників OpenClaw до підключення криптогаманців.
CertiK порадила звичайним користувачам, "які не є фахівцями з безпеки, розробниками або досвідченими гіками", не встановлювати та не використовувати OpenClaw з нуля, а почекати "більш зрілих, захищених та керованих версій".
Компанія з кібербезпеки SlowMist представила систему безпеки для ШІ-агентів на початку березня, позиціонуючи її як "цифрову фортецю" для захисту від ризиків, пов'язаних з автономними системами, що обробляють ончейн-дії та цифрові активи.
Журнал: Банки хочуть керувати криптобіржами В'єтнаму, план Boyaa щодо BTC на $70 млн: Asia Express






 BTC

