

Bitcoinienii se confruntă cu un avertisment reînnoit privind o campanie activă de inginerie socială care deturnează conturi de Telegram de încredere și direcționează profesioniștii din domeniul criptomonedelor către întâlniri false pe Zoom sau Microsoft Teams.
Lightning News a tras un semnal de alarmă pe 7 august, citând relatări recente de la membri ai comunității Bitcoin. Cercetările independente în domeniul securității confirmă lanțul principal de atac, deși nu toate afirmațiile au fost verificate.
JUMPSEC a declarat în iulie că a obținut codul sursă de la un kit de phishing activ BlueNoroff după ce au fost expuse hărți sursă JavaScript. Cercetătorii au descoperit o platformă de achiziție de victime care abuzează contactele Telegram compromise, profilează portofelele de criptomonede și livrează malware către ținte selectate pe sistemele Windows și macOS. JUMPSEC a precizat că infrastructura campaniei identificată a rămas activă până pe 22 iulie.
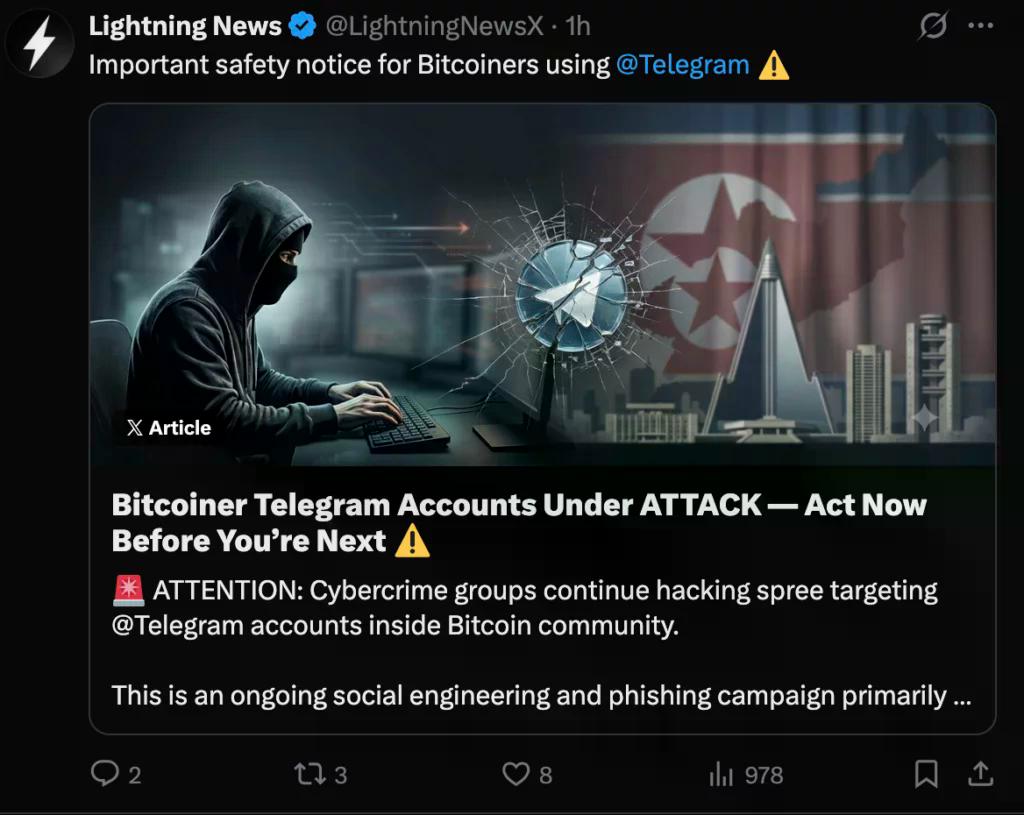
Atacul începe cu încrederea, mai degrabă decât cu o vulnerabilitate a blockchain-ului. JUMPSEC a descoperit că operatorii utilizează conturi Telegram compromise aparținând unor contacte reale din industrie pentru a invita țintele la întâlniri video false. Deoarece mesajele provin de la conturi autentice și pot face referire la relații existente, recunoașterea expeditorului singură oferă o protecție limitată.
Google Mandiant a documentat independent o intruziune similară UNC1069 în februarie. O victimă a primit mesaje de la contul Telegram al unui director cripto compromis, a programat o întâlnire și a fost redirecționată către un domeniu Zoom falsificat. Victima a declarat că a văzut ceea ce părea a fi un videoclip generat de AI cu un alt director cripto în timpul apelului regizat.
Atribuirea necesită precizie. Mandiant urmărește actorul ca UNC1069 și afirmă că se suprapune cu BlueNoroff. Trezoreria SUA a desemnat oficial BlueNoroff, cunoscut și sub numele de APT38, ca fiind un grup sponsorizat de statul nord-coreean, controlat de Biroul General de Recunoaștere. Security Alliance atribuie, de asemenea, campania de întâlniri false către UNC1069, sau BlueNoroff.
Kit-ul reconstruit de JUMPSEC arată o interfață de întâlnire regizată care cere acces la cameră web înainte ca un operator să se alăture cu un videoclip preînregistrat. Victima vede apoi o presupusă problemă audio și o falsă actualizare de software. Textul de depanare afișat este înșelător: copierea acestuia plasează o comandă ClickFix controlată de atacator în clipboard.
Pe Windows, JUMPSEC a observat componente PowerShell și VBScript capabile să dezactiveze apărările, să efectueze recunoaștere și să sprijine accesul ulterior. Pe macOS, cercetătorii au găsit scripturi shell și payload-uri Mach-O concepute pentru a fura credențiale și alte date sensibile. Kit-ul scanează, de asemenea, pentru furnizorii de portofele de browser înainte de livrarea malware-ului, ajutând operatorii să identifice ținte valoroase.
Asta înseamnă că afirmația conform căreia simpla deschidere a unui link de întâlnire golește automat un portofel este prea generală. În lanțurile documentate, compromiterea necesită o altă acțiune, cum ar fi rularea unei comenzi copiate sau o actualizare malițioasă. Cu toate acestea, odată ce malware-ul este executat, Mandiant a găsit instrumente capabile să fure date din browser, credențiale Keychain și date de utilizator Telegram.
Așa cum a fost raportat anterior, Martin Kuchař a declarat că contul său Telegram a fost compromis și folosit într-un atac similar. Relatările anterioare ale victimelor au documentat, de asemenea, că directori cripto au fost abordați prin contacte de încredere înainte ca solicitările false de întâlnire să încerce să instaleze malware.
Security Alliance a raportat că a atribuit 164 de domenii blocate către UNC1069 între 6 februarie și 7 aprilie. Avizul său a descris o inginerie socială de mai multe săptămâni prin Telegram, LinkedIn și Slack înainte ca linkurile frauduloase de Zoom sau Teams să fie livrate. JUMPSEC a extins ulterior imaginea infrastructurii și a declarat că infrastructura cu încredere ridicată și medie a rămas activă la sfârșitul lunii iulie.
FBI a avertizat separat că actorii nord-coreeni efectuează inginerie socială extrem de personalizată împotriva angajaților din domeniul criptomonedelor și DeFi. Ghidul său semnalează în mod specific solicitările de a executa cod, de a instala aplicații necunoscute, de a rula scripturi pentru a repara apeluri video sau de a muta conversațiile între platforme de comunicare.
FBI recomandă verificarea identității printr-un canal independent și păstrarea credențialelor portofelului, a frazelor de seed și a cheilor private în afara dispozitivelor conectate la internet. Autentificarea cu doi factori rămâne utilă, dar dispozitivele infectate pot expune datele sesiunii, astfel încât sesiunile compromise ar trebui, de asemenea, revocate de pe un dispozitiv curat.
Cea mai importantă corecție la avertismentul din 7 august este că cercetătorii nu au stabilit o metodă universală pentru preluarea inițială a contului Telegram. Afirmațiile conform cărora numerele de telefon expirate sau temporare sunt cauza principală rămân neverificate în materialul examinat. Cercetătorii confirmă conturile compromise, dar mecanismul de preluare poate varia.
Într-o acoperire separată a platformei Telegram, Apple a eliminat pentru scurt timp aplicația de mesagerie din App Store în urma unei revizuiri a politicii CSAM, înainte de a o restabili după ce Telegram a eliminat conținutul semnalat și a interzis utilizatorul responsabil.
Utilizatorii ar trebui să trateze solicitările neașteptate de întâlnire, modificările de domeniu, prompturile de remediere audio și solicitările de a lipi comenzi ca semnale de risc ridicat. Dacă un cod suspect a fost deja executat, FBI sfătuiește deconectarea dispozitivului afectat de la internet, lăsându-l pornit pentru o potențială recuperare criminalistică, apoi contactarea specialiștilor în răspuns la incidente și a forțelor de ordine.
Campania este, prin urmare, cel mai bine descrisă ca o operațiune de inginerie socială în curs de desfășurare, legată de Coreea de Nord, care vizează stratul uman din jurul custodiei cripto. Eficacitatea sa provine din exploatarea identităților de încredere și a instrumentelor familiare de la locul de muncă, nu din spargerea propriu-zisă a Bitcoin-ului.









 BTC