

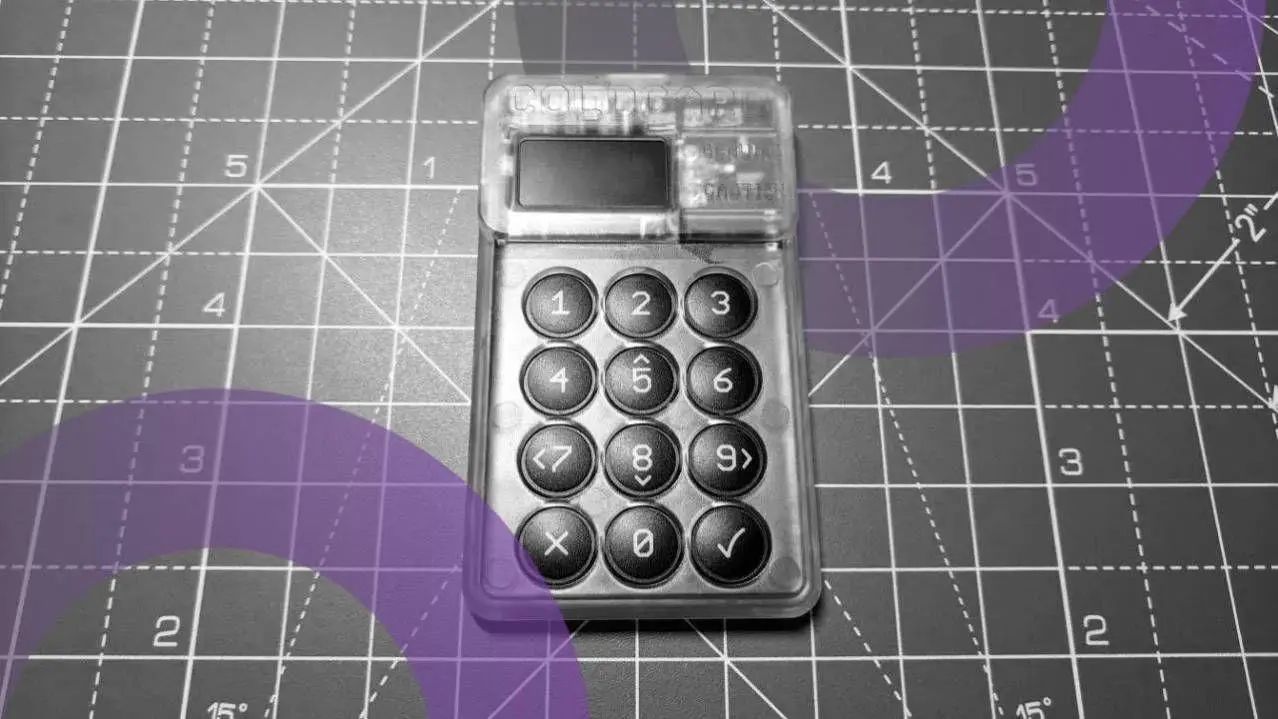
O atacante por trás da terceira onda de roubos de carteiras de hardware Coldcard movimentou 97,09 BTC, aproximadamente 45% do montante dessa onda e cerca de US$ 7,7 milhões aos preços de segunda-feira, de acordo com a Galaxy Research.
A primeira saída ocorreu em 2 de setembro, quando cerca de 20,5 BTC do maior cofre passaram pela THORChain e se transformaram em Ethereum. As moedas gastas na noite de domingo entraram em rodadas CoinJoin, uma técnica de privacidade do Bitcoin que agrupa transações de vários usuários para quebrar o rastro entre entradas e saídas. Apenas 20,56 BTC de fato chegaram ao Ethereum. Outros 57,24 BTC estão parados sem serem gastos como troco de CoinJoin em um único endereço, e a Galaxy diz que seu rastro termina em aproximadamente mais 19 BTC.
O explorador do 'Onda 3' do Coldcard continua a movimentar fundos
Na onda 3, o explorador criou 293 cofres multisig 2-de-2 para as moedas de cada vítima.
Os primeiros movimentos em 02/09 enviaram moedas via THORChain para o Ethereum.
Os movimentos de hoje à noite estão indo para rodadas de coinjoins. pic.twitter.com/H7HIpcI7ah
— Galaxy Research (@glxyresearch) September 7, 2026
Os cofres são uma construção própria do atacante. A Galaxy disse que o operador construiu 293 endereços multisig dois-de-dois e tem trabalhado neles em ordem de tamanho. Onze estão agora vazios. Os próximos dez contêm 30,81 BTC entre eles, e os 233 menores contêm 33,77 BTC.
Os roubos remontam a um bug de firmware que a Coinkite introduziu em março de 2021, que redirecionou a geração de sementes para fora do chip de hardware de números aleatórios do dispositivo para um substituto de software, colapsando a força da chave de 128 bits de entropia para até 40. Isso permitiu que os atacantes reconstruíssem chaves privadas offline e drenassem endereços de assinatura única sem nunca tocar no hardware. As varreduras começaram em 30 de julho.
A Coinkite revisou o firmware, agora nas versões Mk4/Mk5 5.6.2 e Q 1.5.2Q, exigindo que os proprietários forneçam sua própria aleatoriedade por meio de pressionamentos de tecla, rolagens de dados ou lançamentos de moeda. Uma atualização ainda não pode reparar uma semente gerada sob a versão defeituosa, e qualquer pessoa cuja carteira foi criada com o firmware afetado deve gerar uma nova semente e mover suas moedas para ela. O CEO da Coinkite, Rodolfo Novak, pediu desculpas em uma carta aberta em 31 de julho, escrevendo que a empresa teria que "reconquistar a confiança de nossos usuários". Uma análise técnica post-mortem completa ainda está em preparação.
A thread de segunda-feira também sinalizou um cofre anteriormente desconhecido, abastecido por 58 endereços. A Galaxy marca sua causa como aberta, mas acredita que seja outra vítima do Coldcard, o que elevaria seu total publicado para a exploração para cerca de 1.806 BTC, ou US$ 143,9 milhões. A Galaxy disse em agosto que também estava registrando uma quarta onda não confirmada de 638,5 BTC, o que levaria o total para mais de 2.400, e não havia registrado varreduras de atacantes desde 6 de agosto. Em todas as ondas, 82% das moedas permanecem onde os atacantes as colocaram pela primeira vez.






 ETH
 BTC