

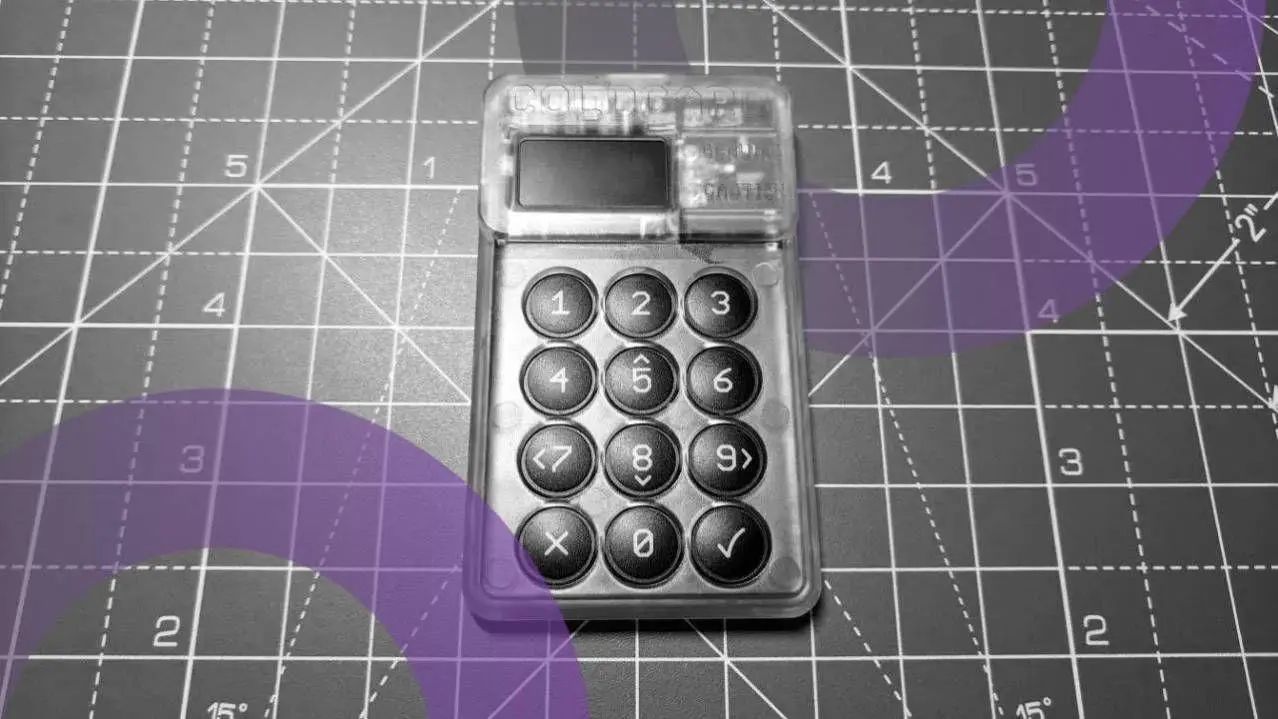
Penyerang di balik gelombang ketiga pencurian dari dompet hardware Coldcard telah memindahkan 97,09 BTC, sekitar 45% dari total jarahan gelombang tersebut dan senilai sekitar $7,7 juta berdasarkan harga pada hari Senin, menurut Galaxy Research.
Pencairan pertama terjadi pada 2 September, ketika sekitar 20,5 BTC dari brankas terbesar melewati THORChain dan keluar sebagai Ethereum. Koin yang dibelanjakan pada Minggu malam justru masuk ke putaran CoinJoin, sebuah teknik privasi Bitcoin yang menggabungkan transaksi dari banyak pengguna untuk memutus jejak antara input dan output. Hanya 20,56 BTC yang benar-benar mencapai Ethereum. 57,24 BTC lainnya masih belum terpakai sebagai kembalian CoinJoin di satu alamat, dan Galaxy mengatakan jejaknya berakhir pada sekitar 19 BTC lagi.
Pengeksploitasi Coldcard 'Gelombang 3' terus memindahkan dana
Dalam gelombang 3, penyerang membuat 293 brankas multisig 2-dari-2 untuk koin setiap korban.
Pergerakan pertama pada 2/9 mengirim koin melalui THORChain ke Ethereum.
Pergerakan malam ini masuk ke putaran coinjoin. pic.twitter.com/H7HIpcI7ah
— Galaxy Research (@glxyresearch) September 7, 2026
Brankas-brankas tersebut adalah konstruksi penyerang sendiri. Galaxy mengatakan operator membangun 293 alamat multisig dua-dari-dua dan telah mengerjakannya berdasarkan urutan ukuran. Sebelas di antaranya kini kosong. Sepuluh berikutnya menampung 30,81 BTC di antara mereka, dan 233 yang terkecil menampung 33,77 BTC.
Pencurian ini berawal dari bug firmware yang diperkenalkan Coinkite pada Maret 2021, yang mengalihkan pembuatan seed dari chip pembangkit angka acak hardware perangkat ke pengganti perangkat lunak, sehingga kekuatan kunci berkurang dari 128 bit entropi menjadi serendah 40. Hal ini memungkinkan penyerang merekonstruksi kunci privat secara offline dan menguras alamat tanda tangan tunggal tanpa pernah menyentuh hardware. Pencurian massal dimulai pada 30 Juli.
Coinkite telah merombak firmware, kini pada Mk4/Mk5 5.6.2 dan Q 1.5.2Q, mengharuskan pemilik untuk menyediakan keacakan mereka sendiri melalui penekanan tombol, lemparan dadu, atau lemparan koin. Pembaruan masih belum dapat memperbaiki seed yang dibuat di bawah versi yang cacat, dan siapa pun yang dompetnya dibuat pada firmware yang terpengaruh harus membuat seed baru dan memindahkan koin mereka ke sana. CEO Coinkite Rodolfo Novak meminta maaf dalam surat terbuka pada 31 Juli, menulis bahwa perusahaan harus "mendapatkan kembali kepercayaan pengguna kami." Postmortem teknis lengkap masih dalam persiapan.
Utasan pada hari Senin juga menandai brankas yang sebelumnya tidak diketahui, yang diberi makan oleh 58 alamat. Galaxy menandai penyebabnya sebagai terbuka tetapi percaya itu adalah korban Coldcard lainnya, yang akan meningkatkan total yang diterbitkan untuk eksploitasi menjadi sekitar 1.806 BTC, atau $143,9 juta. Galaxy mengatakan pada bulan Agustus bahwa mereka juga membawa gelombang keempat yang belum dikonfirmasi sebesar 638,5 BTC, yang akan membuat totalnya melewati 2.400, dan belum mencatat serangan penyerang sejak 6 Agustus. Di semua gelombang, 82% koin tetap berada di tempat pertama kali penyerang menaruhnya.






 ETH
 BTC

