

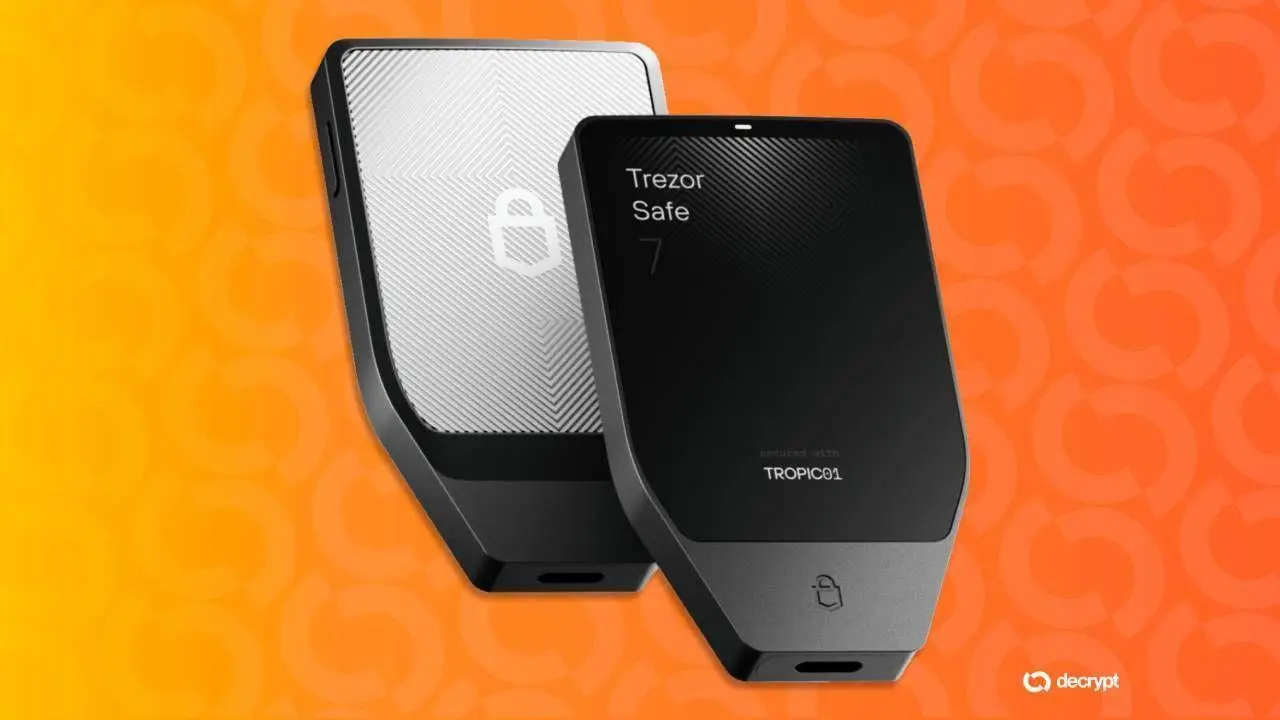
Produsen dompet hardware Trezor memperingatkan pengguna pada hari Rabu bahwa peretas telah membobol penyedia email pihak ketiganya dan menggunakannya untuk mendistribusikan email phishing yang menyamar sebagai peringatan keamanan kritis.
“Harap diketahui bahwa email berjudul ‘Peringatan Keamanan Kritis: Kerentanan Entropi STM32’ bukan berasal dari kami, dan itu adalah upaya phishing. Jangan klik tautan apa pun,” tulis Trezor di X.
Trezor mengatakan telah menonaktifkan domain yang digunakan dalam serangan tersebut dan sedang menyelidiki bagaimana peretas mendapatkan akses ke domain resminya.
Email Trezor palsu tersebut mengklaim bahwa para insinyur perusahaan menemukan “kerentanan tingkat hardware yang kritis” pada mikrokontroler STM32 yang digunakan di perangkatnya. Kemudian, email itu secara keliru mengklaim cacat tersebut mempengaruhi sekitar satu dari empat perangkat dan dapat menyebabkan frasa pemulihan dengan keacakan yang tidak memadai, atau entropi, kemungkinan besar memanfaatkan ketakutan terkait eksploitasi Coldcard baru-baru ini yang merugikan pengguna lebih dari $130 juta dalam Bitcoin.
Trezor mengeluarkan pernyataan yang menyebut email tersebut penipuan dan memperingatkan penggunanya sesaat setelah pukul 16:30 Waktu Timur, tetapi itu datang beberapa jam setelah beberapa pengguna melaporkan menerima scam phishing dari alamat email Trezor yang tampak sah.
Co-founder dan CEO Casa, Nick Neuman, mengatakan kampanye ini mungkin meluas di luar Trezor, menambahkan bahwa ia juga mendengar hal yang sama dari pengguna Bitbox.
“Kemungkinan besar penyedia email pemasaran telah disusupi,” kata Neuman di X. “Tetap waspada dan jangan percaya email penyedia yang mencoba membuat Anda mengambil tindakan melalui tautan yang mencurigakan.”
Halo @trezor,
Saya menerima email “Critical Security Alert: STM32 Entropy Vulnerability” hari ini (9 September 2026).
Gmail menunjukkan Dari: Trezor Security <help@trezor.io>, Return-Path noreply@mailing.trezor.io, kampanye Sendinblue, DKIM/SPF/DMARC lulus untuk https://t.co/69NqnLtwGr.
Isi… pic.twitter.com/jKsngEyKXS
— Marcello Paz (@MHPaz) September 9, 2026
Peneliti keamanan Bitcoin dan Chief Security Officer Casa, Jameson Lopp, mengeluarkan peringatan serupa.
“Aktor ancaman mungkin telah menyusupi penyedia email yang digunakan oleh Trezor dan BitBox,” postingnya. “Email berbahaya yang mengklaim keduanya memiliki RNG yang buruk yang memerlukan pembaruan keamanan sedang dikirim, dan email tersebut tampaknya tidak dipalsukan,” tulis Lopp di X. “Tidak ada peringatan keamanan seperti itu yang dikeluarkan!”
Pada bulan Agustus, Trezor dan sesama pembuat dompet hardware kripto Foundation memperingatkan pengguna tentang upaya phishing yang mengeksploitasi kekhawatiran keamanan dompet hardware setelah peneliti mengungkapkan kerentanan yang mempengaruhi perangkat Coldcard.
Pada bulan yang sama, Trezor melaporkan bahwa pelanggaran di penyedia pengiriman ShipMonk mengekspos data pelanggan milik 80.689 orang, termasuk nama, alamat email, nomor telepon, dan alamat pengiriman, serta memperingatkan bahwa informasi yang bocor dapat digunakan dalam serangan phishing yang lebih canggih.






 BTC
