

Na-patch na ng Apple ang isang kritikal na kahinaan sa macOS Screen Sharing matapos samantalahin ng mga umaatake ang mga Mac na nakaharap sa internet upang makakuha ng root access at mag-install ng software sa pagmimina ng Monero, ayon sa isang na-update na babala mula sa National Cyber Security Centre ng Netherlands.
In-update ng Dutch NCSC ang abiso nito noong Agosto 12 upang kumpirmahing may aktibong pagsasamantala sa CVE-2026-65400 sa maraming system na may port 5900 na nakalantad sa internet. Sa bawat naiulat na kaso, nakakuha ng root access ang mga umaatake at nag-install ng Monero miner. Hindi ibinunyag ng ahensya kung gaano karaming Mac ang nakompromiso o tinukoy ang mga umaatake.
Na-patch ng Apple ang CVE-2026-65400 noong Agosto 6 sa macOS Tahoe 26.6.1, Sequoia 15.7.9, at Sonoma 14.8.9. Inilarawan ito ng kumpanya bilang isang depekto sa authentication na sanhi ng hindi tamang pamamahala ng estado na maaaring magpahintulot sa isang umaatake sa network na ma-access ang Screen Sharing nang walang balidong credentials.
Natuklasan ng security firm na Huntress na ang depekto ay nakakaapekto sa proseso ng pagpapatunay ng Secure Remote Password na ginagamit ng macOS Screen Sharing. Ipinakita ng kanilang pagsusuri na maaaring maging sanhi ng serbisyo ang isang umaatake na ituring ang isang hindi pinatunayang koneksyon bilang pinatunayan at makakuha ng pribilehiyong pag-access.
Dahil ang pagsasamantala ay nangyayari bago ang normal na pagpapatunay, sinabi ng Huntress na ang pagpapalit ng password ng Screen Sharing, pag-disable ng lumang VNC authentication o pagtanggal ng mga awtorisadong user account ay hindi nakakaresolba sa kahinaan. Ang inirerekomendang solusyon ay ang pag-install ng pinakabagong update sa seguridad ng Apple o pag-disable ng Screen Sharing hanggang ma-patch ang system.
Sinabi ng researcher ng Huntress na si Ryan Dowd na nakilala ng isang Censys search ang "libu-libong potensyal na mahina na host." Saklaw ng pagtatantyang iyon ang mga Mac na lumabas na nalantad sa internet at hindi dapat bigyang-kahulugan bilang libu-libong nakumpirmang kompromiso.
Ang panganib ay partikular na nauugnay sa mga naka-host na bare-metal na Mac, kabilang ang mga Mac mini na inupahan para sa remote na workloads. Sinabi ng Huntress na ang ilang hosting environment ay naglalantad ng mga serbisyo ng Screen Sharing sa mga bagong na-provision na makina, na nagpapataas ng attack surface kapag ang mga system ay hindi pa nakakatanggap ng mga patch ng Apple noong Agosto 6.
Ang depekto ngayon ay may 9.8 na kritikal na CVSS score mula sa pagsusuri ng kahinaan ng CISA, na walang mga pribilehiyo o interaksyon ng user na kinakailangan sa ilalim ng kasalukuyan nitong pagtatasa. Ipinapakita ng National Vulnerability Database na ni-upgrade ng CISA ang pagmamarka noong Agosto 14 matapos sa simula ay nagtalaga ng mas mababang pagtatasa ng kalubhaan.
Ang mga kaso sa Dutch ay kinasasangkutan ng cryptojacking sa halip na naiulat na pagnanakaw ng wallet credentials. Ginamit ng mga umaatake ang computing resources ng mga nakompromisong Mac upang magmina ng Monero matapos makakuha ng root control. Hindi ibinunyag ng NCSC ang mining software, pool addresses, attacker wallets o kinita na XMR.
Paulit-ulit na lumitaw ang Monero sa mga kampanya ng cryptojacking dahil maaari itong minahin gamit ang pangkalahatang-layunin na hardware ng computing. Tulad ng naunang naiulat ng crypto.news, natuklasan ng isang pagsisiyasat ng Darktrace ang malware na tahimik na nagde-deploy ng software sa pagmimina ng cryptocurrency matapos makakuha ng access ang mga umaatake sa mga Windows system.
Nakaharap din ang mga Apple device sa iba pang kampanya ng malware na may kaugnayan sa crypto. Sa kaugnay na saklaw, tinarget ng mga hacker ng North Korea ang mga user ng macOS gamit ang malware na naglalayong sa mga kumpanya ng crypto gamit ang mga pekeng meeting at malisyosong update sa software.
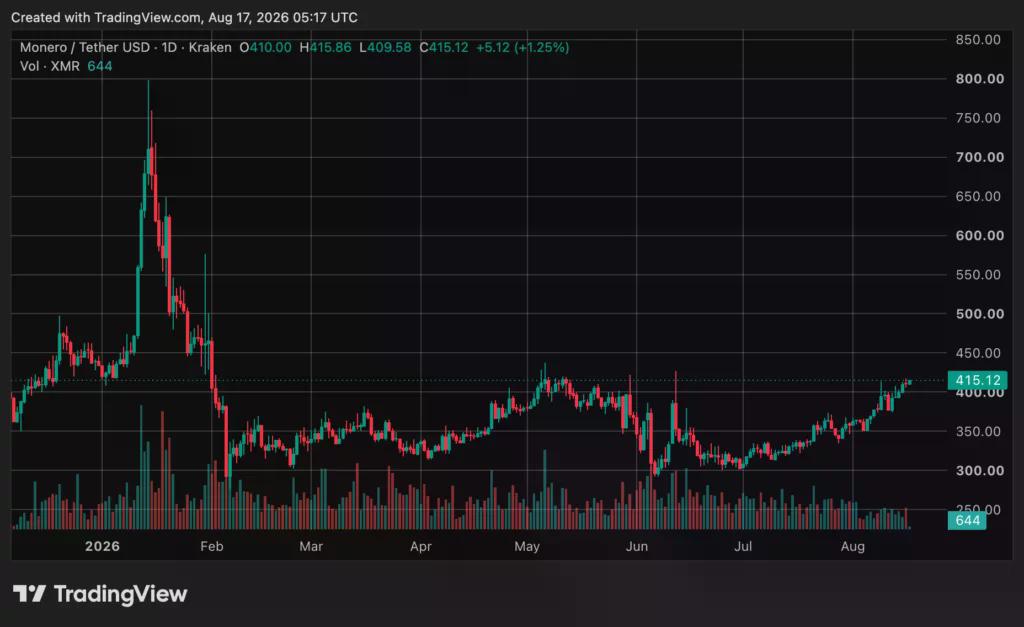
Samantala, ang Monero (XMR) ay nakipagkalakalan sa humigit-kumulang $414 sa oras ng paglimbag, na nagpapahiwatig ng mas mababa sa 1% na pagtaas sa nakaraang 24 oras at halos 5% sa nakaraang 7 araw (ayon sa data ng merkado ng crypto.news)
Ang agarang priyoridad ay ang pag-patch ng mga Mac na nagpapatakbo ng mga mahina na bersyon ng Sonoma, Sequoia at Tahoe. Ang mga system na direktang nalantad sa internet sa pamamagitan ng Screen Sharing ay nahaharap sa pinakamalinaw na dokumentadong panganib, bagaman inirerekomenda ng Huntress ang pag-update ng mga Mac kahit na naniniwala ang mga administrator na naka-disable ang serbisyo.
Kinumpirma ng Dutch NCSC ang pagsasamantala ngunit hindi itinuturo ang kampanya o nag-publish ng mga indikasyon na nagpapakilala sa imprastraktura ng pagmimina ng Monero. Ang karagdagang pagbubunyag mula sa mga tagatugon ng insidente ay maaaring linawin kung gaano kalawak ang naging mga atake bago ang pag-aayos ng Apple noong Agosto 6.








 XMR