

Iniciar sesiónRegístrate
Depositar
Conectar
 Transferir
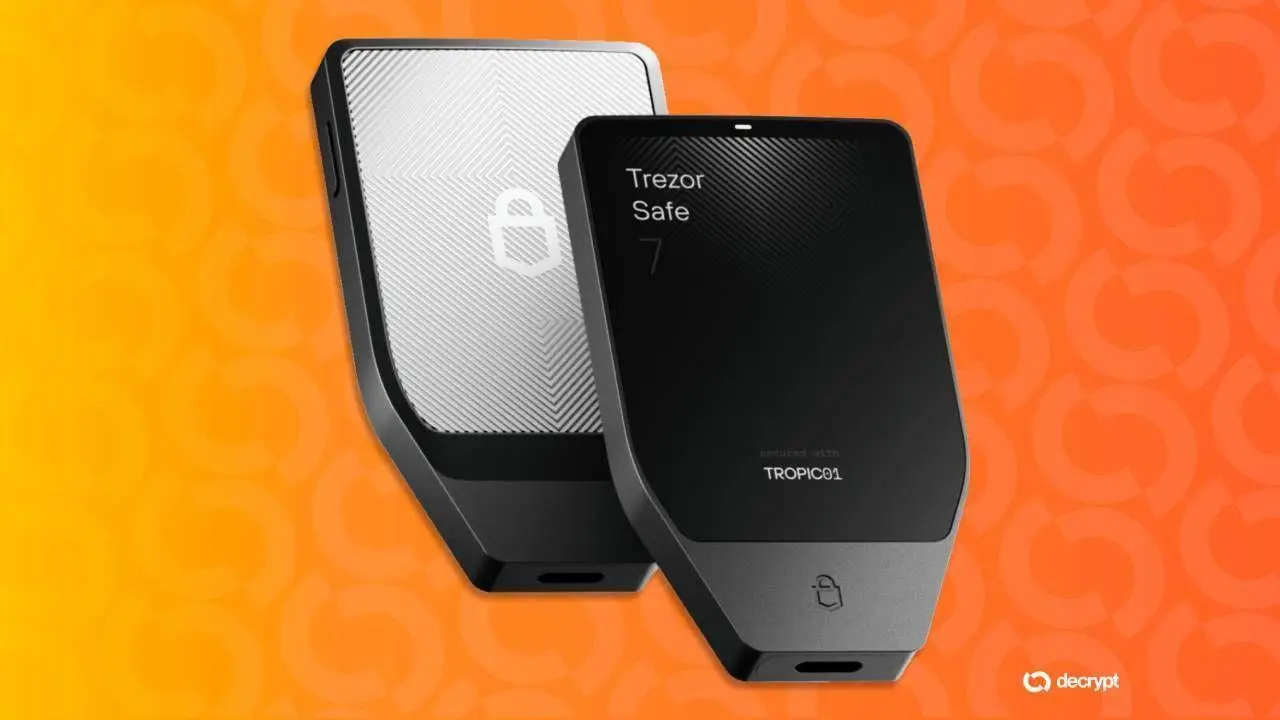
El fabricante de billeteras de hardware Trezor advirtió a los usuarios el miércoles que piratas informáticos habían comprometido a su proveedor de correo electrónico externo y lo utilizaron para distribuir un correo electrónico de phishing disfrazado de una advertencia de seguridad crítica.
“Tenga en cuenta que el correo electrónico titulado ‘Alerta de seguridad crítica: Vulnerabilidad de entropía STM32’ no proviene de nosotros y es un intento de phishing. No haga clic en ningún enlace”, escribió Trezor en X.
Trezor dijo que dio de baja el dominio utilizado en el ataque y está investigando cómo los piratas informáticos obtuvieron acceso a su dominio legítimo.
El correo electrónico falso de Trezor afirma que los ingenieros de la compañía descubrieron una “vulnerabilidad crítica a nivel de hardware” en los microcontroladores STM32 utilizados en sus dispositivos. Luego, afirma falsamente que el defecto afecta a aproximadamente uno de cada cuatro dispositivos y podría dejar las frases de recuperación con una aleatoriedad insuficiente, o entropía, probablemente aprovechando los temores relacionados con el reciente exploit de Coldcard que costó a los usuarios más de 130 millones de dólares en Bitcoin.
Trezor emitió un comunicado calificando el correo electrónico de fraudulento y advirtiendo a sus usuarios justo después de las 4:30 p.m. hora del Este, pero esto ocurrió horas después de que varios usuarios informaran haber recibido la estafa de phishing de lo que parecía ser una dirección de correo electrónico legítima de Trezor.
El cofundador y CEO de Casa, Nick Neuman, dijo que la campaña podría extenderse más allá de Trezor, añadiendo que también había escuchado lo mismo de usuarios de Bitbox.
“Es probable que un proveedor de correo electrónico de marketing haya sido comprometido”, dijo Neuman en X. “Mantente alerta y no confíes en los correos electrónicos de proveedores que intentan que realices acciones a través de enlaces de aspecto sospechoso.”
Hello @trezor,
I received a “Critical Security Alert: STM32 Entropy Vulnerability” email today (9 Sep 2026).
Gmail shows From: Trezor Security <help@trezor.io>, Return-Path noreply@mailing.trezor.io, Sendinblue campaign, DKIM/SPF/DMARC pass for https://t.co/69NqnLtwGr.
Body… pic.twitter.com/jKsngEyKXS
— Marcello Paz (@MHPaz) September 9, 2026
El investigador de seguridad de Bitcoin y Director de Seguridad de Casa, Jameson Lopp, emitió una advertencia similar.
“Los actores de amenazas pueden haber comprometido al(a los) proveedor(es) de correo electrónico utilizados por Trezor y BitBox”, publicó. “Se están enviando correos electrónicos maliciosos que afirman que ambos tienen RNGs defectuosos que requieren actualizaciones de seguridad, y los correos electrónicos no parecen ser suplantados”, escribió Lopp en X. “¡No se ha emitido ninguna advertencia de seguridad de este tipo!”
En agosto, Trezor y el también fabricante de billeteras de hardware de criptomonedas, Foundation, advirtieron a los usuarios sobre intentos de phishing que explotaban los temores de seguridad de las billeteras de hardware después de que investigadores revelaran vulnerabilidades que afectaban a los dispositivos Coldcard.
Ese mismo mes, Trezor informó que una brecha en el proveedor de envíos ShipMonk expuso datos de clientes de 80,689 personas, incluyendo nombres, direcciones de correo electrónico, números de teléfono y direcciones de envío, y advirtió que la información filtrada podría usarse en ataques de phishing más sofisticados.








 BTC