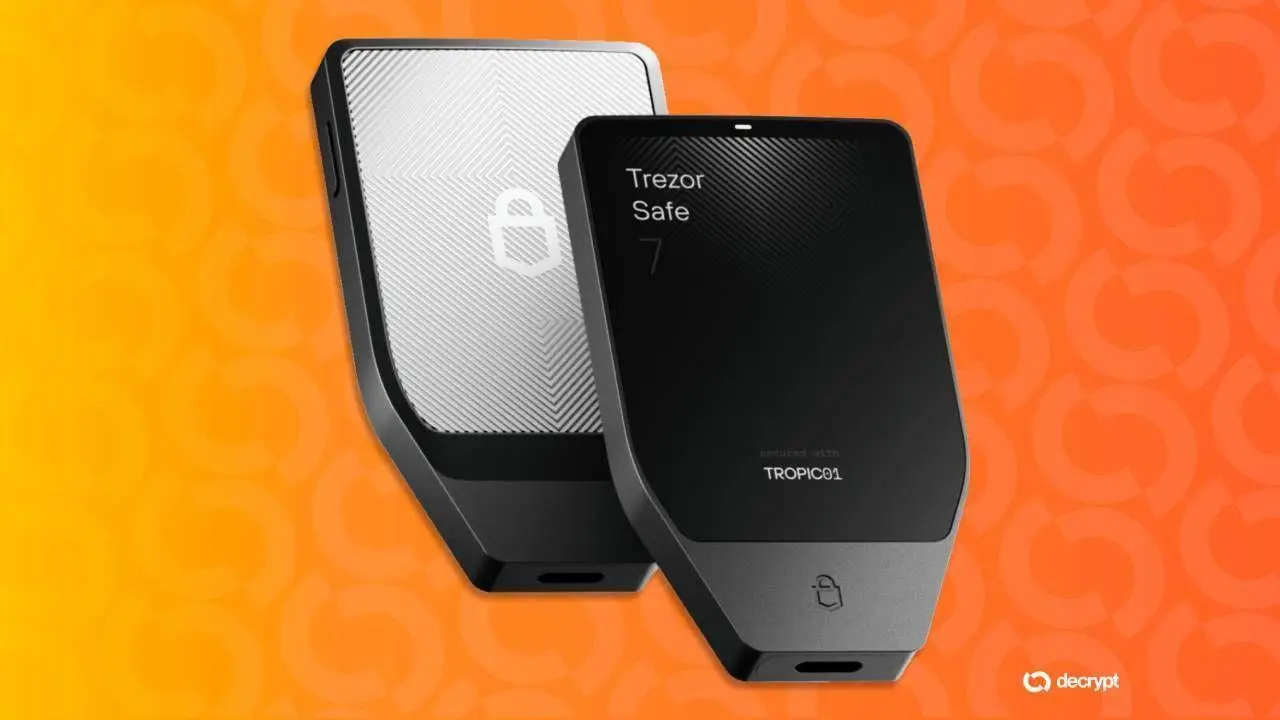
أفادت شركة Trezor، صانعة المحافظ الرقمية المادية، يوم الجمعة أن 67,000 عميل آخر من عملائها قد تعرضت أسماؤهم وعناوين بريدهم الإلكتروني وأرقام هواتفهم وعناوين منازلهم وأرقام طلباتهم للاختراق في حادث تسريب بيانات لدى مزود الشحن ShipMonk.
جميع هؤلاء العملاء في الولايات المتحدة، وقدموا طلباتهم بين نوفمبر 2019 وأغسطس 2021، مما يجعل بعض السجلات المكشوفة عمرها يقارب سبع سنوات. أبلغت ShipMonk بهذا الاكتشاف قبل يومين.
Two days ago, we received an update from our shipping provider, ShipMonk. We're deeply saddened to share the news that the recent data breach affects more customers than originally thought.
Another 67,000 customers from the US who ordered between November 2019 and August 2021… https://t.co/yDQvTlAA2S
— Trezor (@Trezor) September 4, 2026
طلبت Trezor مرارًا وتكرارًا وتلقت تأكيدًا كتابيًا بأن تلك السجلات قد تم حذفها، بما يتماشى مع عقدها وسياسة البيانات الخاصة بها، وقالت إنها شعرت بخيبة أمل عندما علمت أنها لم تُحذف.
عندما كشفت عن الاختراق في أغسطس، نسبت الشركة نطاقها المحدود إلى سياسة حذف البيانات لمدة 90 يومًا، والتي قالت إنها تفاوضت عليها ضمن شروط شركائها في التنفيذ. يبدو هذا الادعاء الآن أضعف بكثير. فقد ارتفع العدد من 13,689 إلى حوالي 80,700.
لم يتم اختراق أنظمة Trezor الخاصة، وظلت الأجهزة والمفاتيح الخاصة ونسخ المحافظ الاحتياطية سليمة. يكمن الخطر في أن السجلات تحدد أصحاب المحافظ المادية المؤكدين عند أبواب منازلهم. إلى جانب رسائل البريد الإلكتروني والمكالمات والرسائل المزيفة، حذرت Trezor العملاء المتأثرين من مخاطر على أمنهم المادي، وكررت أنه لا ينبغي أبدًا مشاركة نسخة احتياطية من المحفظة أو إدخالها في موقع ويب.
كان أصحاب كل من Trezor ومحفظة Ledger المادية المنافسة يتلقون بالفعل رسائل مزورة في فبراير، مطبوعة بهولوغرامات ورموز QR وتوقيعات تنفيذية مزورة، تطالبهم بتفعيل فحص أمني وهمي أو فقدان الوصول إلى محافظهم.
في ذلك الوقت، صرح مستشار الجرائم الإلكترونية ديفيد سيهيون بايك لموقع Decrypt أن رسالة تحمل اسمًا وعنوان منزل تشير إلى "يمكننا تحديد مكانك"، وأن البيانات المسروقة تظل مفيدة لسنوات لأن الناس نادرًا ما ينتقلون أو يغيرون أرقامهم.
يعود سبب الاختراق إلى ثغرة حرجة في حقن SQL في أداة التحليلات Metabase، والتي تم الكشف عنها في 6 أغسطس، وسمحت للمهاجمين غير المصرح لهم بسرقة بيانات الاعتماد لقواعد البيانات المتصلة. تضررت شركة تصنيع أجهزة الكمبيوتر المحمولة Framework ومنشئ النماذج Tally في نفس الموجة. يُذكر أن ShipMonk قد تلقت رسائل بريد إلكتروني ابتزاز تُنسب إلى ShinyHunters، على الرغم من أن هذا الإسناد لا يزال غير مؤكد.
قالت Trezor إنها تعمل على توفير خدمة توصيل مجهولة الهوية في أسرع وقت ممكن، وهو خيار يستخدم الاستلام من الخزانة، والتعبئة المحايدة، وتفاصيل مرسل عامة بحيث لا يضطر المشترون إلى تقديم عنوان منزل على الإطلاق.
 ETH