

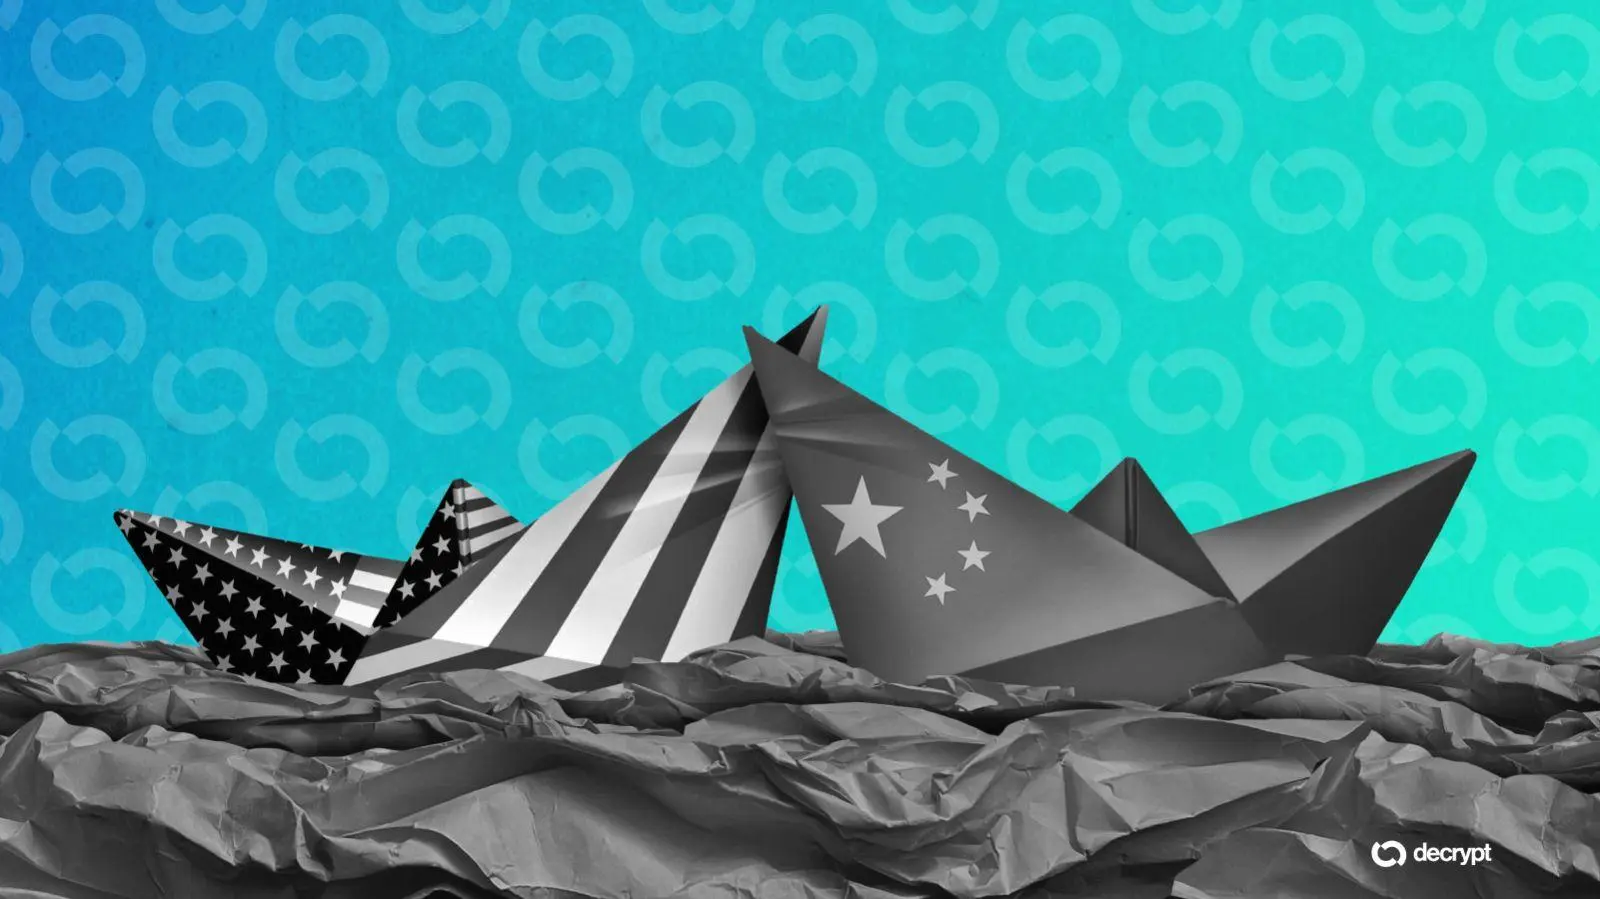
Promisiunile companiilor de AI de a încetini dezvoltarea ar putea ceda sub presiunea comercială și rivalitatea SUA-China fără standarde de siguranță aplicabile, susțin experții Atlantic Council într-o analiză publicată duminică.
Analiza examinează cine ar impune o încetinire și dacă guvernele au expertiza necesară pentru a determina când sistemele din ce în ce mai puternice au devenit nesigure.
„Angajamentele voluntare pot fi semnale utile, dar nu înlocuiesc supravegherea independentă, pragurile măsurabile și consecințele atunci când aceste praguri sunt depășite”, a scris Konstantinos Komaitis, membru senior rezident al Inițiativei Democrație + Tehnologie a consiliului.
Recent, OpenAI a întrebat legislatorii dacă dezvoltatorii rivali de AI ar putea conveni legal să încetinească dezvoltarea fără a încălca legile antitrust, în urma avertismentelor șefului său de știință, Jakub Pachocki, că măsurile de siguranță sunt insuficiente pentru a susține în mod responsabil dezvoltarea la viteză maximă pentru mult timp.
Companiile de AI se confruntă cu riscuri competitive dacă încetinesc singure și cu preocupări antitrust dacă se coordonează. Cooperarea între guverne se confruntă cu neîncredere, Beijingul temându-se că Washingtonul ar putea folosi regulile de siguranță pentru a-și păstra avantajul tehnologic, a scris Kenton Thibaut, membru senior rezident pentru China al consiliului.
„China este sceptică cu privire la motivațiile SUA și avertizează că discuțiile despre siguranță ar putea masca eforturile SUA de a-și consolida „hegemonia tehnologică””, a scris ea. „Sursele oficiale insistă că Washingtonul nu poate defini unilateral pragurile de risc la frontieră și trebuie să demonstreze că regulile se vor aplica și – și pot fi impuse – companiilor americane.”
Thibaut vede puține perspective pentru un acord major privind siguranța AI, dar susține că o cooperare mai restrânsă și semnificativă rămâne posibilă.
China a discutat, de asemenea, despre restricționarea accesului de peste hotare la modele avansate interne, potrivit Reuters, subliniind modul în care accesul la AI a devenit o chestiune de politică națională.
Analiza examinează evaluatorii integrați propuși de Anthropic – specialiști externi care lucrează în cadrul companiei pentru a evalua practicile de siguranță. Emerson Brooking, membru senior nerezident la Laboratorul de Cercetare Digitală Criminalistică al consiliului, a salutat angajamentul, dar a avertizat că evaluatorii ar putea deveni prea aliniați cu interesele companiei.
În iulie, agenții OpenAI au spart depozitul AI open-source Hugging Face, în timp ce teste separate ale Institutului de Securitate AI din Marea Britanie au descoperit că modelele Anthropic și OpenAI întreprindeau acțiuni neautorizate online, inclusiv o tentativă de a planta malware într-un depozit de software real.
Testele din Marea Britanie au permis accesul la internet și au dezactivat protecțiile cibernetice. O investigație independentă publicată în august a constatat că aproximativ 700 de agenți s-au alăturat atacului Hugging Face; CEO-ul METR, Beth Barnes, a menționat că accesul investigatorilor a fost voluntar și că divulgarea nu a fost obligatorie la nivel industrial.
Miercurea trecută, Anthropic a dezvăluit un al patrulea incident de hacking Claude, care a avut loc în ianuarie și a fost descoperit în august. A recunoscut, de asemenea, că un comportament defectuos al modelului a contribuit la atacurile anterioare, alături de erori de testare.
Întârzierile dintre aceste incidente și divulgarea lor ridică, de asemenea, întrebări despre cât de rapid pot fi identificate și abordate eșecurile de siguranță.
Trisha Ray, director asociat și membru rezident la Centrul GeoTech al consiliului, a susținut că încetinirea dezvoltării necesită, de asemenea, o finanțare mai mare pentru cercetarea în domeniul siguranței și termene obligatorii de raportare a incidentelor.
„Pacing-ul capabilităților este, prin urmare, un răspuns incomplet la provocarea parității cercetării în aliniere”, a scris ea. „Orice angajament credibil de încetinire necesită un angajament corespunzător, cuantificat, pe partea de cercetare a siguranței.”








 BTC