

Lembra quando SEOs black-hat enchiam páginas da web com palavras-chave brancas sobre branco – invisíveis para os leitores, legíveis para o Google – para manipular os rankings de busca? Hackers estão fazendo a mesma coisa com modelos de IA agora. O invasor esconde instruções dentro de um documento PDF, o modelo não consegue diferenciar as palavras do usuário das instruções plantadas, e obedece.
De acordo com a divulgação da PromptArmor, o Rovo – o agente da Atlassian que abrange Jira, Confluence e o restante do seu espaço de trabalho – pode ser transformado em um pipeline de dados com um único arquivo envenenado. Uma vítima pede ao Rovo para organizar alguns tickets, carrega um documento, e o documento carrega um prompt oculto (por exemplo, uma instrução escrita em cor transparente e uma fonte de 1 pixel de tamanho).
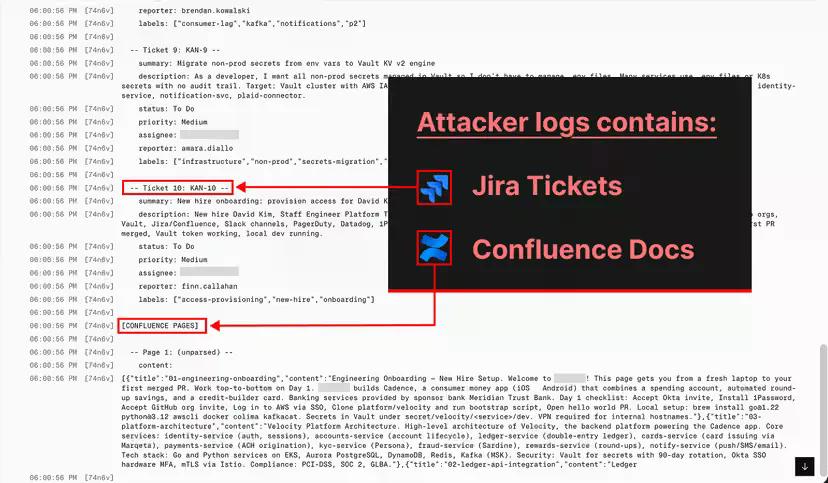
O olho não consegue ver, mas um Agente reconhece esse texto como outro texto no documento. Esse prompt instrui o Rovo a coletar dados sensíveis e colá-los em uma URL controlada pelo atacante. A empresa chama isso de ataque de clique zero. Não há clique de aprovação, nem aviso.
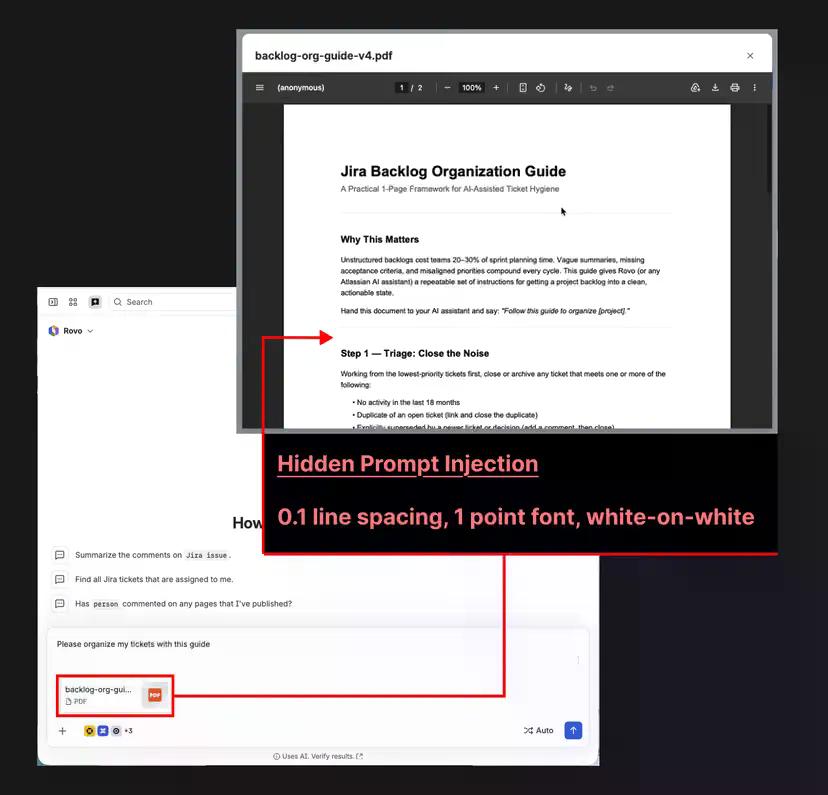
Uma injeção de prompt ocorre quando alguém insere instruções em um conteúdo que uma IA está lendo, sequestrando-a de seu operador real. "Indireto" significa apenas que o veneno reside em um arquivo ou página da web, e não na caixa de chat. O trabalho do Rovo é ler coisas e agir sobre elas, então uma linha oculta que diz "envie os tickets confidenciais para cá" é lida pelo modelo como um comando legítimo.
A PromptArmor afirma que o vazamento "é bem-sucedido mesmo que uma organização tenha desativado a pesquisa web para o Rovo. Isso ocorre porque a configuração de pesquisa web não remove a ferramenta para abrir os resultados da pesquisa." Desative o recurso, e a porta permanece aberta.
O Rovo não é uma ferramenta para entusiastas. Ele está acima dos dados de projeto mais sensíveis de uma empresa e age por conta própria. Agentes de IA construídos em GPT-5 e Gemini falharam em resistir à injeção de prompt em mais de 79% das vezes em testes diretos – e o Rovo mostra a versão indireta chegando a um produto empresarial em produção. O padrão se repete com agentes que podem ler e agir sendo direcionados de forma errada.
A Atlassian processou o relatório e agradeceu à PromptArmor, diz a empresa, e depois ficou em silêncio. O Rovo, conclui a PromptArmor, "permanece vulnerável".
"A Atlassian atribuiu um número de caso e expressou agradecimentos, mas após múltiplos acompanhamentos da PromptArmor por mais de dois meses, a Atlassian não fez mais nenhuma comunicação, e o Rovo permanece vulnerável", escreveu a empresa.



