

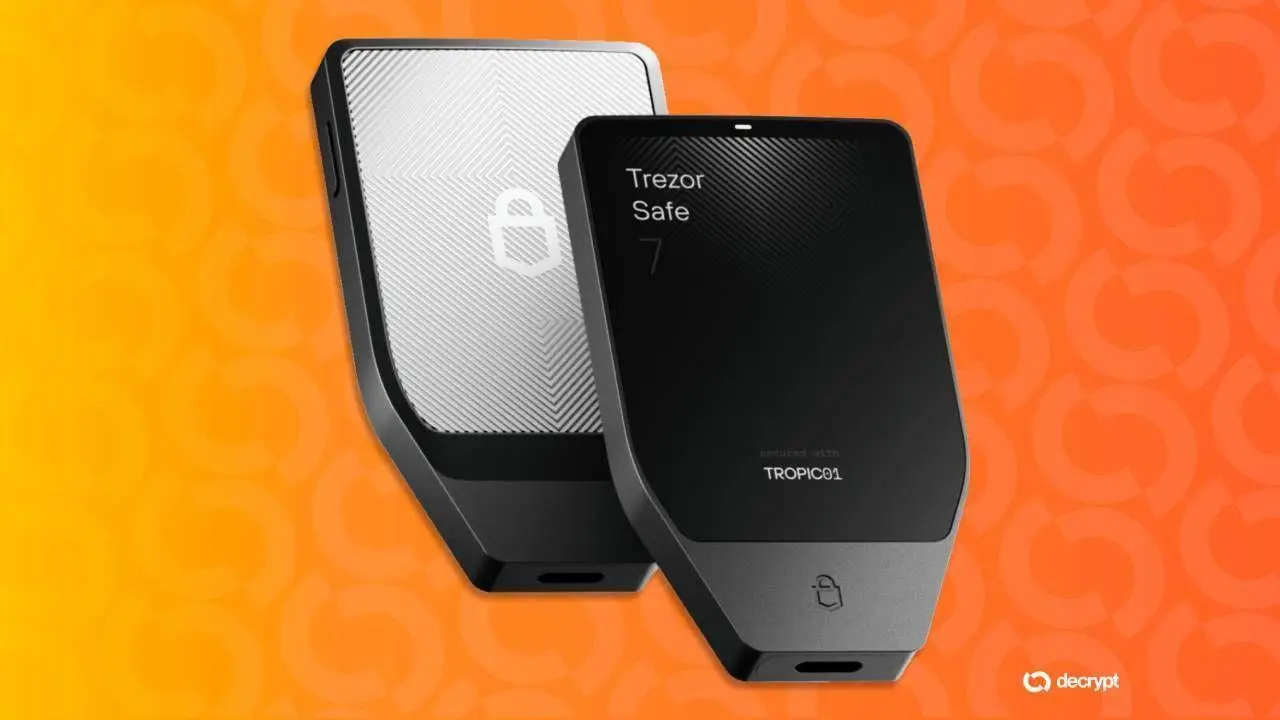
ट्रेजर के शिपिंग प्रदाताओं में से एक में डेटा उल्लंघन ने हजारों हार्डवेयर वॉलेट निर्माता के ग्राहकों के नाम, फोन नंबर, ईमेल पते और घर के पते उजागर कर दिए हैं, कंपनी ने गुरुवार को इसका खुलासा किया।
शिपमॉन्क, जो ट्रेजर के उत्पादों को संग्रहीत और शिप करता है, ने सोमवार को कंपनी को बताया कि एक अनधिकृत पक्ष ने ग्राहक डेटा वाले सिस्टम तक पहुंच बना ली थी। लगभग 11,742 ग्राहकों के पूरे विवरण ले लिए गए और अन्य 1,947 के नाम, शहर और ईमेल पते उजागर हो गए, कुल मिलाकर 13,689। प्रभावित लोगों ने 10 मई से 8 अगस्त के बीच ऑर्डर दिए थे और उन्हें संयुक्त राज्य अमेरिका, यूनाइटेड किंगडम, स्वीडन, कोलंबिया, ब्राजील, इटली या पुर्तगाल भेजा गया था।
हमारे पास साझा करने के लिए कुछ मुश्किल खबर है। दुर्भाग्य से, हमारे शिपिंग प्रदाताओं में से एक को डेटा उल्लंघन का सामना करना पड़ा है जिसने संवेदनशील ऑर्डर डेटा को उजागर कर दिया है। यह अमेरिका, यूके, स्वीडन, कोलंबिया, ब्राजील, इटली और पुर्तगाल में उन नए ग्राहकों को प्रभावित करता है जिन्होंने 90 दिनों के भीतर एक ऑर्डर प्राप्त किया था…
— Trezor (@Trezor) अगस्त 13, 2026
ट्रेजर ने कहा कि उसके अपने सिस्टम से छेड़छाड़ नहीं की गई थी और कोई डिवाइस, निजी कुंजी या वॉलेट बैकअप प्रभावित नहीं हुआ था। उसने सीमित दायरे का श्रेय एक नीति को दिया जिसके तहत भागीदारों को डिलीवरी के 90 दिनों के बाद ऑर्डर डेटा को हटाना या गुमनाम करना आवश्यक था, जिसका अर्थ था कि पुराने ऑर्डर अब संग्रहीत नहीं थे। उसने कहा कि जिन ग्राहकों को अधिसूचना ईमेल प्राप्त नहीं हुआ, वे प्रभावित नहीं हैं। कंपनी ने आगे कहा कि 13 वर्षों में, उसे पहले कभी भी ग्राहकों के फोन नंबर और शिपिंग पते उजागर करने वाली कोई सेंधमारी का सामना नहीं करना पड़ा।
ट्रेजर की चेतावनी फिशिंग से संबंधित है, और यह ग्राहकों को अप्रत्याशित संपर्क को संदेह की दृष्टि से देखने और कभी भी ऑनलाइन वॉलेट बैकअप दर्ज न करने की सलाह देता है। प्रतिद्वंद्वी लेजर में 2020 का उदाहरण बताता है कि जोखिम धोखाधड़ी वाले ईमेल से भी आगे तक जाता है।
लगभग 272,000 लेजर ग्राहकों के नाम, पते और फोन नंबर प्रकाशित होने के बाद, कुछ को हिंसा की धमकी देने वाली फिरौती की मांग मिलने लगी। एक ने डिक्रिप्ट को बताया कि उन्हें एक दिन में कई ईमेल और टेक्स्ट प्राप्त हुए, जबकि अन्य ने बाद में उन लोगों से फिशिंग कॉल प्राप्त करने की सूचना दी जो उनसे इस तरह बात कर रहे थे जैसे वे उन्हें जानते हों।
इन धमकियों का अब अधिक साथ है, सर्टिक ने 2026 की पहली छमाही में दुनिया भर में क्रिप्टो धारकों पर 52 शारीरिक हमलों को सत्यापित किया, जो एक साल पहले 39 से अधिक था, और घर में घुसपैठ सबसे आम तरीका के रूप में अपहरण से आगे निकल गई। चेनालिसिस ने इसी अवधि में चोरी की गई राशि $30 मिलियन से अधिक बताई और कहा कि यह वर्ष रिकॉर्ड पर सबसे खराब होने की राह पर था।
हार्डवेयर वॉलेट के विक्रेता श्रृंखला पर यह ऐसी पहली घटना नहीं है। लेजर ने जनवरी में अपने ई-कॉमर्स पार्टनर, ग्लोबल-ई में एक सेंध का खुलासा किया, और हार्डवेयर वॉलेट फर्मों ने इस महीने फिशिंग में वृद्धि की चेतावनी दी क्योंकि कोल्डकार्ड एक्सप्लॉइट से नुकसान $130 मिलियन के करीब पहुंच गया था।
यह खबर ऐसे समय में आई है जब हार्डवेयर वॉलेट उपयोगकर्ता हाल के कोल्डकार्ड एक्सप्लॉइट से हिल गए थे। कासा के अनुसार, कोल्डकार्ड सेंध के आसपास दीर्घकालिक धारक वॉलेट से निकले 233,000 बीटीसी में से कुछ, जिनकी कीमत लगभग $15 बिलियन थी, कोल्डकार्ड ग्राहकों के बजाय लेजर और ट्रेजर मालिकों से आए थे, जो एक्सप्लॉइट के सामने आने के बाद मल्टी-सिग्नेचर सेटअप में चले गए थे।
ट्रेजर ने कहा कि वह लॉकर पिकअप, तटस्थ पैकेजिंग, सामान्य प्रेषक विवरण और शिपिंग पहचानकर्ताओं के स्वचालित विलोपन का उपयोग करके एक गुमनाम डिलीवरी विकल्प पेश कर रहा है, जिसका लक्ष्य सितंबर तक यूरोपीय संघ और साल के अंत तक संयुक्त राज्य अमेरिका है।






 BTC
