

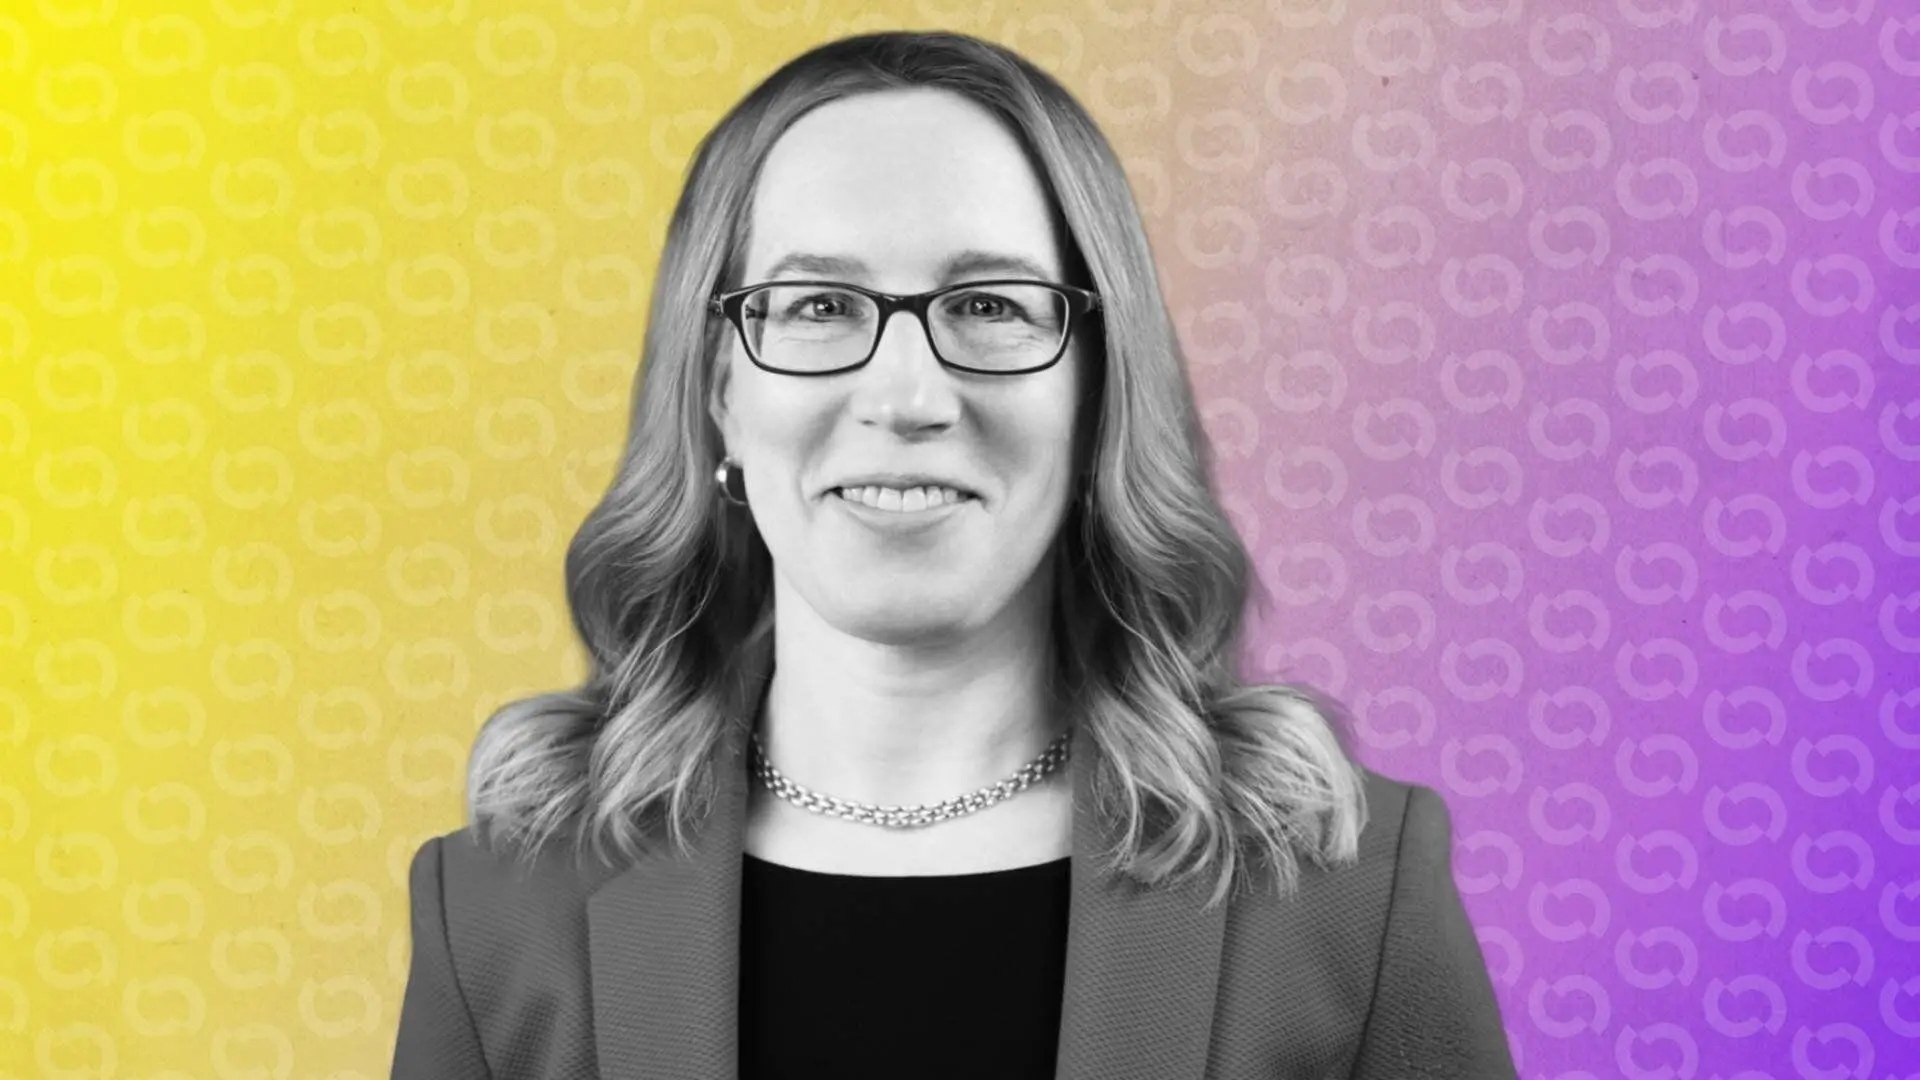
पद छोड़ रही SEC कमिश्नर हेस्टर पीयर्स यह मामला रख रही हैं कि वित्तीय प्रणाली अपराध पर निगरानी और नियंत्रण कैसे करती है, इसे क्रिप्टोग्राफी के जरिए पूरी तरह बदला जाना चाहिए। उनका तर्क है कि नियामकों की व्यक्तिगत डेटा के प्रति भूख ने विशाल, हैक किए जा सकने वाले डेटा-भंडार खड़े कर दिए हैं, जो उन्हीं लोगों को खतरे में डालते हैं जिनकी सुरक्षा का दावा किया जाता है।
बुधवार को न्यूयॉर्क में SIFMA के डिजिटल एसेट्स कॉन्फ्रेंस में बोलते हुए पीयर्स ने कहा कि “नो योर कस्टमर” और एंटी-मनी लॉन्ड्रिंग व्यवस्था एक त्रुटिपूर्ण धारणा पर टिकी है: कि पर्याप्त संख्या में लोगों के बारे में पर्याप्त जानकारी इकट्ठा करने से अधिकारी कानून का पालन करने वालों के बीच छिपे अपराधियों की पहचान कर सकेंगे।
उन्होंने कहा, “हम इस सिद्धांत पर डेटा के लगातार बड़े भूसे के ढेर बनाते जाते हैं कि हमें उनके भीतर एक-दो सुई मिल जाएंगी। लेकिन बड़ा भूसे का ढेर, सुइयों को ढूंढना और कठिन बना देता है।”
उनका तर्क था कि अब तकनीक एक बेहतर रास्ता देती है। जीरो-नॉलेज प्रूफ्स—एक क्रिप्टोग्राफिक विधि जो मूल डेटा उजागर किए बिना किसी तथ्य का सत्यापन करती है—किसी व्यक्ति को संवेदनशील विवरण सौंपे बिना यह साबित करने की सुविधा दे सकती है कि वह किसी आवश्यकता को पूरा करता है। यही तकनीक निजी क्रिप्टोकरेंसी नेटवर्कों और एसेट्स, जैसे Zcash, की नींव भी है।
पीयर्स ने कहा, एक प्रूफ किसी काउंटरपार्टी को यह बता सकता है कि कोई व्यक्ति पात्र है, “बिना इस काउंटरपार्टी के आपका नाम, आय या पता जाने।” उन्होंने ऐसे एट्रिब्यूट-आधारित वेरिफिकेशन को प्रोत्साहित करने वाले नियामकीय ढांचे की मांग की। इसके विकल्प के रूप में, “क्रिप्टो मॉम” के नाम से मशहूर इस नियामक ने कहा, “अधिक डेटा संग्रह, अधिक मध्यस्थ निगरानी, अधिक ‘नो योर कस्टमर’ आवश्यकताएं हैं, जो हमारी वित्तीय रेल्स को एक सर्वदर्शी निगरानी तंत्र में बदल देती हैं।”
ये टिप्पणियां ऐसे गंभीर परिदृश्य में आई हैं जहां KYC डेटा स्वयं ही एक दायित्व बनता जा रहा है।
 →
फिनटेक कंपनी रिवोलुट ने हाल ही में एक फर्जी सरकारी डेटा अनुरोध पूरा करने के बाद ग्राहकों के पासपोर्ट और पूरी बिटकॉइन ट्रांजैक्शन हिस्ट्री उजागर कर दी, जबकि हार्डवेयर वॉलेट निर्माता ट्रेजर को एक थर्ड-पार्टी वेंडर पर ब्रीच का सामना करना पड़ा, जिससे दसियों हजार ग्राहकों का डेटा उजागर हुआ और बाद में फिशिंग हमलों को बढ़ावा मिला।
ऐसे लीक ने “रेंच अटैक” को लेकर आशंकाएं बढ़ा दी हैं, जिनमें अपराधी उन क्रिप्टो धारकों को शारीरिक रूप से निशाना बनाते हैं जिनकी संपत्ति और पहचान उजागर हो चुकी होती है।
पीयर्स, जो लंबे समय से SEC की सबसे क्रिप्टो-समर्थक आवाज रही हैं और एजेंसी के पुराने “रेगुलेशन बाय एन्फोर्समेंट” की आलोचक के रूप में जानी जाती हैं, ने उन लोगों के खिलाफ चेतावनी दी जिन्हें उन्होंने “डेटा मैक्सिमलिस्ट्स” कहा—यानी वे जो मानते हैं कि अधिक संग्रह हमेशा बेहतर होता है।
उन्होंने सुझाव दिया कि नियामकों को फर्मों को यह अनुमति देनी चाहिए कि वे दर्जनों संस्थानों में एक ही संवेदनशील रिकॉर्ड की स्वतंत्र रूप से कॉपी बनाकर स्टोर करने के बजाय थर्ड-पार्टी पहचान सत्यापन पर निर्भर करें।
यह ऐसा विषय है जिसे पीयर्स पहले भी उठाती रही हैं, जिसमें अगस्त 2025 के एक ब्लॉकचेन सम्मेलन का मंच भी शामिल है। अब इस प्रस्ताव का महत्व और बढ़ गया है: उन्होंने खुलासा किया कि यह भाषण उनके कमिश्नर के रूप में “दूसरे अंतिम सप्ताह” के दौरान दिया गया था।






 BTC

