

बिटकॉइन उपयोगकर्ताओं को एक सक्रिय सोशल-इंजीनियरिंग अभियान के बारे में नई चेतावनी का सामना करना पड़ रहा है जो विश्वसनीय टेलीग्राम खातों को हाईजैक करता है और क्रिप्टोकरेंसी पेशेवरों को नकली ज़ूम या माइक्रोसॉफ्ट टीम्स मीटिंग्स में फंसाता है।
लाइटनिंग न्यूज़ (Lightning News) ने 7 अगस्त को बिटकॉइन समुदाय के सदस्यों के हालिया खातों का हवाला देते हुए अलार्म बजाया। स्वतंत्र सुरक्षा अनुसंधान कोर अटैक चेन की पुष्टि करता है, हालांकि हर दावे की पुष्टि नहीं हुई है।
जम्पसेक (JUMPSEC) ने जुलाई में कहा कि उसे उजागर हुए जावास्क्रिप्ट सोर्स मैप्स के बाद एक सक्रिय ब्लूएनॉरॉफ़ (BlueNoroff) फ़िशिंग किट से सोर्स कोड मिला। शोधकर्ताओं ने एक पीड़ित-अधिग्रहण प्लेटफॉर्म पाया जो समझौता किए गए टेलीग्राम संपर्कों का दुरुपयोग करता है, क्रिप्टोकरेंसी वॉलेट की प्रोफाइलिंग करता है और विंडोज और macOS सिस्टम पर चयनित लक्ष्यों को मैलवेयर वितरित करता है। जम्पसेक ने कहा कि 22 जुलाई तक पहचाना गया अभियान इंफ्रास्ट्रक्चर सक्रिय रहा।
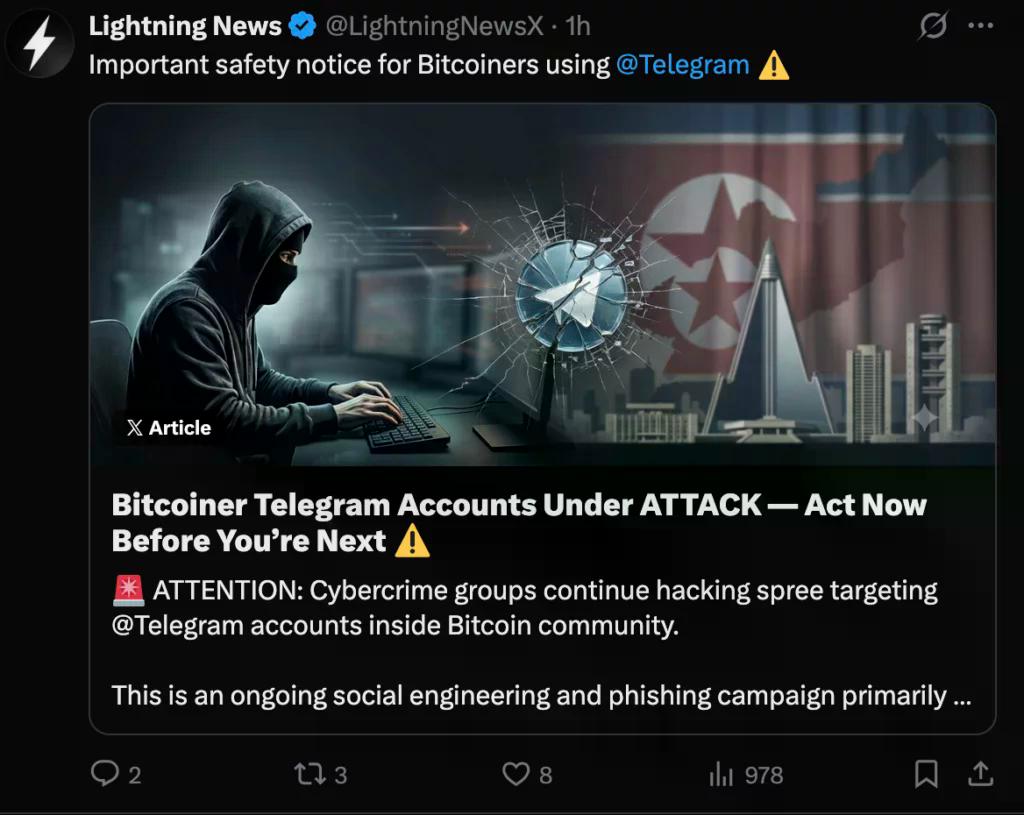
हमला ब्लॉकचेन की भेद्यता के बजाय भरोसे से शुरू होता है। जम्पसेक ने ऑपरेटरों को वास्तविक उद्योग संपर्कों से संबंधित समझौता किए गए टेलीग्राम खातों का उपयोग करते हुए लक्ष्यों को नकली वीडियो मीटिंग्स में आमंत्रित करने के लिए पाया। क्योंकि संदेश वास्तविक खातों से आते हैं और मौजूदा संबंधों का संदर्भ दे सकते हैं, अकेले प्रेषक की पहचान सीमित सुरक्षा प्रदान करती है।
गूगल मैंडिएंट (Google Mandiant) ने फरवरी में स्वतंत्र रूप से इसी तरह के UNC1069 घुसपैठ का दस्तावेजीकरण किया। एक पीड़ित को एक समझौता किए गए क्रिप्टो कार्यकारी के टेलीग्राम खाते से संदेश मिले, एक मीटिंग निर्धारित की और एक स्पूफ़्ड ज़ूम डोमेन पर रीडायरेक्ट किया गया। पीड़ित ने स्टेज्ड कॉल के दौरान एक अन्य क्रिप्टो कार्यकारी का एआई (AI) द्वारा जनित वीडियो जैसा दिखने वाला कुछ देखा।
आरोपण में सटीकता की आवश्यकता है। मैंडिएंट इस एक्टर को UNC1069 के रूप में ट्रैक करता है और कहता है कि यह ब्लूएनॉरॉफ़ (BlueNoroff) के साथ ओवरलैप करता है। अमेरिकी ट्रेजरी (U.S. Treasury) ने ब्लूएनॉरॉफ़ (BlueNoroff), जिसे APT38 के नाम से भी जाना जाता है, को औपचारिक रूप से उत्तर कोरियाई राज्य-प्रायोजित समूह के रूप में नामित किया है जिसे टोही जनरल ब्यूरो (Reconnaissance General Bureau) द्वारा नियंत्रित किया जाता है। सिक्योरिटी अलायंस (Security Alliance) भी नकली-मीटिंग अभियान को UNC1069 या ब्लूएनॉरॉफ़ (BlueNoroff) से जोड़ता है।
जम्पसेक (JUMPSEC) की पुनर्निर्मित किट एक स्टेज्ड मीटिंग इंटरफ़ेस दिखाती है जो वेबकैम एक्सेस मांगता है, इससे पहले कि ऑपरेटर पहले से रिकॉर्ड किए गए वीडियो के साथ जुड़े। फिर पीड़ित एक कथित ऑडियो समस्या और एक नकली सॉफ़्टवेयर अपडेट देखता है। प्रदर्शित समस्या निवारण टेक्स्ट भ्रामक है: इसे कॉपी करने से हमलावर-नियंत्रित क्लिकफ़िक्स (ClickFix) कमांड क्लिपबोर्ड पर आ जाता है।
विंडोज पर, जम्पसेक ने PowerShell और VBScript घटकों का अवलोकन किया जो सुरक्षा अक्षम करने, टोही संचालन करने और बाद की पहुंच का समर्थन करने में सक्षम थे। macOS पर, शोधकर्ताओं ने शेल स्क्रिप्ट्स और Mach-O पेलोड पाए जो क्रेडेंशियल और अन्य संवेदनशील डेटा चुराने के लिए डिज़ाइन किए गए थे। किट मैलवेयर डिलीवरी से पहले ब्राउज़र वॉलेट प्रदाताओं के लिए भी स्कैन करता है, जिससे ऑपरेटरों को मूल्यवान लक्ष्यों की पहचान करने में मदद मिलती है।
इसका मतलब यह है कि यह दावा कि केवल एक मीटिंग लिंक खोलने से वॉलेट अपने आप खाली हो जाता है, बहुत व्यापक है। दस्तावेजित चेनों में, समझौता करने के लिए एक और कार्रवाई की आवश्यकता होती है, जैसे कॉपी किए गए कमांड को चलाना या दुर्भावनापूर्ण अपडेट। हालांकि, मैलवेयर के निष्पादित होने के बाद, मैंडिएंट ने ऐसे उपकरण पाए जो ब्राउज़र डेटा, कीचेन (Keychain) क्रेडेंशियल और टेलीग्राम उपयोगकर्ता डेटा चोरी करने में सक्षम थे।
जैसा कि पहले बताया गया था, मार्टिन कुचार (Martin Kuchař) ने कहा कि उनका टेलीग्राम खाता समझौता किया गया था और इसी तरह के हमले में इस्तेमाल किया गया था। पहले की पीड़ित कवरेज ने यह भी दस्तावेजित किया कि नकली मीटिंग प्रॉम्प्ट्स द्वारा मैलवेयर स्थापित करने का प्रयास करने से पहले क्रिप्टो अधिकारियों से विश्वसनीय संपर्कों के माध्यम से संपर्क किया गया था।
सिक्योरिटी अलायंस (Security Alliance) ने बताया कि उसने 6 फरवरी और 7 अप्रैल के बीच UNC1069 से 164 ब्लॉक किए गए डोमेन को जोड़ा। इसकी सलाह ने टेलीग्राम, लिंक्डइन (LinkedIn) और स्लैक (Slack) के माध्यम से कई हफ्तों के सोशल इंजीनियरिंग का वर्णन किया, इससे पहले कि धोखाधड़ी वाले ज़ूम या टीम्स लिंक डिलीवर किए गए। जम्पसेक ने बाद में इंफ्रास्ट्रक्चर की तस्वीर का विस्तार किया और कहा कि उच्च और मध्यम-विश्वास वाला इंफ्रास्ट्रक्चर जुलाई के अंत में भी सक्रिय रहा।
एफबीआई (FBI) ने अलग से चेतावनी दी है कि उत्तर कोरियाई कलाकार क्रिप्टोकरेंसी और डीफाई (DeFi) कर्मचारियों के खिलाफ अत्यधिक अनुकूलित सोशल इंजीनियरिंग करते हैं। इसके दिशानिर्देश विशेष रूप से कोड निष्पादित करने, अपरिचित एप्लिकेशन इंस्टॉल करने, वीडियो कॉल ठीक करने के लिए स्क्रिप्ट चलाने या संचार प्लेटफार्मों के बीच बातचीत स्थानांतरित करने के अनुरोधों को चिह्नित करते हैं।
एफबीआई (FBI) एक स्वतंत्र चैनल के माध्यम से पहचान सत्यापित करने और वॉलेट क्रेडेंशियल, सीड वाक्यांश और निजी कुंजियों को इंटरनेट से जुड़े उपकरणों से दूर रखने की सलाह देता है। दो-कारक प्रमाणीकरण (Two-factor authentication) उपयोगी रहता है, लेकिन संक्रमित उपकरण सत्र डेटा को उजागर कर सकते हैं, इसलिए समझौता किए गए सत्रों को एक साफ डिवाइस से भी रद्द किया जाना चाहिए।
7 अगस्त की चेतावनी में सबसे महत्वपूर्ण सुधार यह है कि शोधकर्ताओं ने प्रारंभिक टेलीग्राम अधिग्रहण के लिए एक सार्वभौमिक विधि स्थापित नहीं की है। यह दावा कि समाप्त हो चुके या अस्थायी फोन नंबर मुख्य कारण हैं, समीक्षित सामग्री में अपुष्ट बने हुए हैं। शोधकर्ता समझौता किए गए खातों की पुष्टि करते हैं, लेकिन अधिग्रहण तंत्र भिन्न हो सकता है।
अलग टेलीग्राम प्लेटफॉर्म कवरेज में, ऐप्पल (Apple) ने सीएसएएम (CSAM) नीति समीक्षा को लेकर मैसेजिंग ऐप को अपने ऐप स्टोर से संक्षिप्त रूप से हटा दिया था, इससे पहले कि टेलीग्राम ने चिह्नित सामग्री को हटा दिया और जिम्मेदार उपयोगकर्ता को प्रतिबंधित कर दिया, इसे बहाल किया गया।
उपयोगकर्ताओं को अप्रत्याशित मीटिंग अनुरोधों, डोमेन परिवर्तनों, ऑडियो-फ़िक्स प्रॉम्प्ट्स और कमांड पेस्ट करने के अनुरोधों को उच्च-जोखिम वाले संकेतों के रूप में मानना चाहिए। यदि संदिग्ध कोड पहले ही चल चुका है, तो एफबीआई (FBI) प्रभावित डिवाइस को इंटरनेट से डिस्कनेक्ट करने की सलाह देता है, जबकि संभावित फोरेंसिक रिकवरी के लिए उसे चालू रखता है, फिर घटना-प्रतिक्रिया विशेषज्ञों और कानून प्रवर्तन से संपर्क करने की।
इस अभियान को इसलिए एक चल रहे, उत्तर कोरिया से जुड़े सोशल-इंजीनियरिंग ऑपरेशन के रूप में सबसे अच्छी तरह वर्णित किया गया है जो क्रिप्टो कस्टडी के आसपास मानव परत को लक्षित करता है। इसकी प्रभावशीलता विश्वसनीय पहचानों और परिचित कार्यस्थल उपकरणों का फायदा उठाने से आती है, न कि बिटकॉइन को तोड़ने से।






 BTC
