

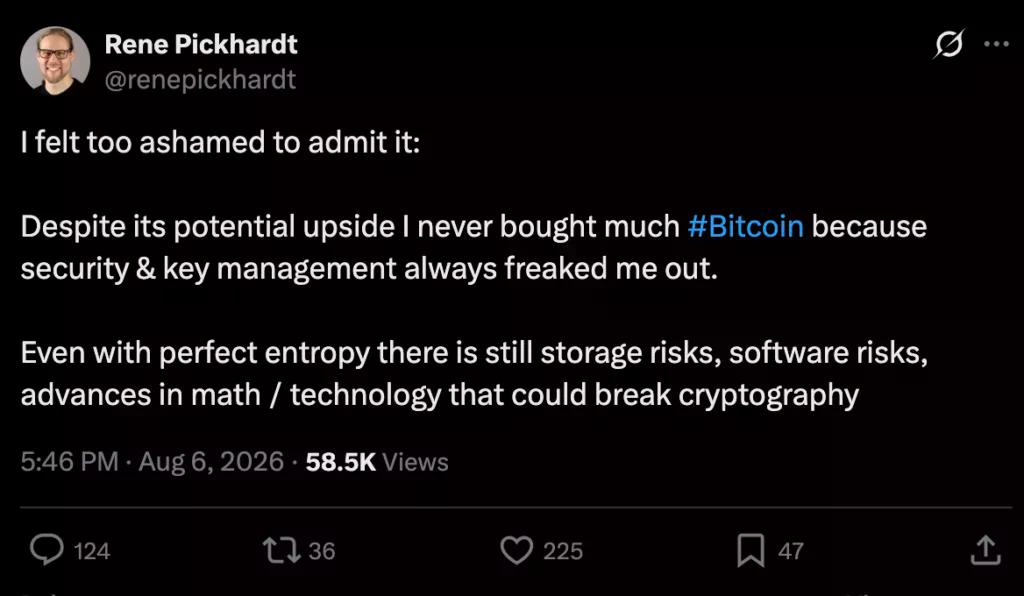
जर्मन बिटकॉइन डेवलपर रेने पिकहार्ट ने 6 अगस्त को कहा कि स्व-कस्टडी सुरक्षा और कुंजी प्रबंधन के बारे में डर के कारण वह और अधिक बिटकॉइन जमा नहीं कर पाए, बावजूद इसके कि उन्हें लगता था कि इस संपत्ति में वृद्धि की संभावना है।
एक पोस्ट में, पिकहार्ट ने लिखा कि "सुरक्षा और कुंजी प्रबंधन ने हमेशा मुझे डराया," अपने इस निर्णय को बिटकॉइन की आलोचना के बजाय जोखिम-प्रबंधन के विकल्प के रूप में बताया।
उनकी टिप्पणियाँ कोल्डकार्ड हार्डवेयर-वॉलेट घटना के बाद आईं, जिसने स्व-कस्टडी टूल द्वारा निजी कुंजी उत्पन्न करने के तरीके की फिर से जांच को बढ़ावा दिया। सुरक्षा शोध ने कमजोर कोल्डकार्ड फर्मवेयर को अनुमानित सीड जनरेशन से जोड़ा, जबकि गैलेक्सी रिसर्च द्वारा उद्धृत ऑन-चेन विश्लेषण में अनुमान लगाया गया कि कई हमलावर तरंगों में लगभग 1,755 BTC चोरी हो गए थे। कुल नुकसान की जांच अभी जारी है।
कोल्डकार्ड मुद्दे में वॉलेट सीड्स उत्पन्न करते समय उपयोग की जाने वाली यादृच्छिकता (randomness) शामिल थी, न कि बिटकॉइन प्रोटोकॉल की विफलता। ब्लॉक के बिटकॉइन सुरक्षा शोधकर्ताओं ने पाया कि कुछ फर्मवेयर कॉन्फ़िगरेशन हार्डवेयर यादृच्छिकता को बायपास कर सकते हैं और कमजोर सॉफ्टवेयर-जनित एंट्रॉपी पर वापस आ सकते हैं। इसने कुछ सीड वाक्यांशों की अप्रत्याशितता को कम कर दिया और संभावित रूप से हमलावरों को डिवाइस को भौतिक रूप से धारण किए बिना निजी कुंजी को फिर से बनाने की अनुमति दी।
कॉइनकाइट ने फर्मवेयर समस्या को स्वीकार किया और पैच किया गया सॉफ्टवेयर जारी किया। हालांकि, कंपनी ने चेतावनी दी कि नया फर्मवेयर स्थापित करने से कमजोर स्थितियों में बनाए गए सीड की मरम्मत नहीं होती है। प्रभावित सीड्स वाले उपयोगकर्ताओं को सुरक्षित रूप से एक नया सीड बनाना होगा और धनराशि को ऑन-चेन पर स्थानांतरित करना होगा। गैलेक्सी रिसर्च का हवाला देते हुए रिपोर्टों में 30 जुलाई के एक चोरी के हमले को 1,000 BTC से अधिक बताया गया है, जिसमें बाद के हमलों से अनुमानित नुकसान और बढ़ गया है।
यह घटना हमारे स्व-कस्टडी गाइड में बताई गई भिन्नता को दर्शाती है: निजी कुंजियों को नियंत्रित करने से एक्सचेंज काउंटरपार्टी जोखिम समाप्त हो जाता है, लेकिन कुंजी जनरेशन, बैकअप और रिकवरी की जिम्मेदारी मालिक को हस्तांतरित हो जाती है। हार्डवेयर वॉलेट ऑनलाइन हमले की सतहों को कम करते हैं, फिर भी वे फर्मवेयर, हार्डवेयर डिज़ाइन और सुरक्षित यादृच्छिकता पर निर्भर करते हैं।
पिकहार्ट ने लाइटनिंग नेटवर्क रूटिंग और भुगतान विश्वसनीयता पर बड़े पैमाने पर काम किया है, और बिटकॉइन ऑपटेक उन्हें ओपनसैट्स के साथ एक लाइटनिंग डेवलपर और शोधकर्ता के रूप में पहचानता है। उनके 2026 के पेपर में तरलता और ऑफ-चेन थ्रूपुट पर केंद्रित भुगतान-चैनल नेटवर्क के लिए एक गणितीय ढांचा शामिल है।
इस पृष्ठभूमि के बावजूद, उनका यह स्वीकारोक्ति ध्यान आकर्षित करती है क्योंकि तकनीकी जानकारी होने से भी उनकी कस्टडी संबंधी चिंताएं समाप्त नहीं हुईं। पिकहार्ट ने कहा कि सही ढंग से उत्पन्न निजी कुंजियों को भी भंडारण, कार्यान्वयन की गलतियों और कंप्यूटिंग में भविष्य की प्रगति से जुड़े जोखिमों का सामना करना पड़ता है। इन चिंताओं का मतलब यह नहीं है कि ठीक से लागू की गई स्व-कस्टडी स्वाभाविक रूप से असुरक्षित है; वे व्यक्तिगत धारकों द्वारा स्वीकार किए गए परिचालन बोझ का वर्णन करते हैं।
ब्लॉकस्ट्रीम के सीईओ एडम बैक ने जवाब दिया कि "महान वाहक नकदी शक्ति के साथ अपनी कुंजियों को न खोने की बड़ी जिम्मेदारी आती है।" यह प्रतिक्रिया अदला-बदली को दर्शाती है: बिटकॉइन धारकों को बिना बैंक के संपत्ति को नियंत्रित करने की अनुमति देता है, लेकिन कोई भी केंद्रीय संस्था खोई हुई निजी कुंजी को रीसेट नहीं कर सकती या एक अनधिकृत वैध लेनदेन को उलटा नहीं सकती।
हाल की वॉलेट सुरक्षा घटनाओं ने इस बहस को संदर्भ दिया है। सिन्को डियास ने गैलेक्सी रिसर्च का हवाला देते हुए बताया कि कई हमलों में लगभग 5,000 वॉलेट से लगभग 1,755 BTC चोरी हो गए थे। पहले के गैलेक्सी अनुमान कम थे, और कॉइनकाइट ने कहा है कि पूर्ण एट्रिब्यूशन और दायरा अभी तक अनसुलझा है, इसलिए इस आंकड़े को अंतिम पुष्टि की गई हानि के बजाय एक विकसित हो रहे ऑन-चेन अनुमान के रूप में माना जाना चाहिए।
यह विफलता यह भी नहीं दर्शाती है कि हर हार्डवेयर वॉलेट में समान खामी है। ब्लॉक ने कहा कि उसके उत्पाद अप्रभावित थे, जबकि अन्य निर्माताओं ने अलग से अपने एंट्रॉपी-जनरेशन डिज़ाइन के बारे में बताया है। यह भेद्यता प्रभावित सीड वाक्यांशों के साथ बनी रही, भले ही उपयोगकर्ताओं ने उन्हें किसी अन्य वॉलेट में इम्पोर्ट किया हो, जिसका अर्थ है कि नए कुंजी बनाए बिना हार्डवेयर बदलने से अंतर्निहित जोखिम दूर नहीं होगा।
हमारी सीड फ्रेज सुरक्षा गाइड बताती है कि रिकवरी फ्रेज वास्तव में एक वॉलेट की मास्टर कुंजी क्यों है। यदि जनरेशन कमजोर है, तो ऑफलाइन भंडारण बाद में गुम एंट्रॉपी को बहाल नहीं कर सकता है। इसलिए कोल्डकार्ड का मामला ध्यान को केवल सीड छिपाने से हटाकर यह सत्यापित करने की ओर मोड़ता है कि इसे कितनी सुरक्षित रूप से बनाया गया था।
कॉइनकाइट की जांच, ब्लॉकचेन ट्रेसिंग और किसी भी कानून प्रवर्तन निष्कर्ष से कोल्डकार्ड के नुकसान का अंतिम पैमाना निर्धारित होगा। प्रभावित फर्मवेयर पर सीड बनाने वाले उपयोगकर्ताओं को निर्माता के उपचार मार्गदर्शन का पालन करना चाहिए, बजाय इसके कि वे यह मान लें कि केवल फर्मवेयर अपडेट ही मौजूदा वॉलेट को ठीक कर देता है।
व्यापक बिटकॉइन बाजार के लिए, पिकहार्ट की टिप्पणियां किस्सागोई हैं और यह स्थापित नहीं करती हैं कि स्व-कस्टडी के डर से गोद लेने में बाधा आ रही है। फिर भी, यह घटना दर्शाती है कि उपयोगिता और सुरक्षा क्यों आपस में जुड़ी हुई हैं। जैसे-जैसे हार्डवेयर वॉलेट खरीदना आसान होता जा रहा है, निर्माताओं पर कुंजी प्रबंधन को सत्यापन योग्य और समझने योग्य दोनों बनाने का दबाव बढ़ रहा है।
पिकहार्ट का निर्णय दर्शाता है कि बिटकॉइन के मौद्रिक सिद्धांत में दृढ़ विश्वास स्वचालित रूप से वाहक-संपत्ति सुरक्षा के साथ सहजता में तब्दील नहीं होता है। स्व-कस्टडी मध्यस्थ जोखिम के एक वर्ग को हटा देती है जबकि जिम्मेदारियों का एक और सेट बनाती है। कोल्डकार्ड की विफलता ने इस अदला-बदली को खारिज करना कठिन बना दिया है, खासकर उन धारकों के लिए जो यह तय कर रहे हैं कि क्या प्रत्यक्ष स्वामित्व स्वयं कुंजियों को सुरक्षित करने के परिचालन बोझ से अधिक है।






 BTC

