

Apple ने एक महत्वपूर्ण macOS स्क्रीन शेयरिंग भेद्यता को ठीक कर दिया है, जब हमलावरों ने इंटरनेट से जुड़े मैक का फायदा उठाकर रूट एक्सेस प्राप्त किया और मोनेरो माइनिंग सॉफ्टवेयर स्थापित किया, नीदरलैंड के राष्ट्रीय साइबर सुरक्षा केंद्र की एक अपडेटेड चेतावनी के अनुसार।
डच NCSC ने 12 अगस्त को अपनी सलाह को अपडेट किया ताकि इंटरनेट पर पोर्ट 5900 के साथ कई प्रणालियों पर CVE-2026-65400 के सक्रिय शोषण की पुष्टि की जा सके। प्रत्येक रिपोर्ट किए गए मामले में, हमलावरों ने रूट एक्सेस प्राप्त किया और एक मोनेरो माइनर स्थापित किया। एजेंसी ने यह खुलासा नहीं किया कि कितने मैक से समझौता किया गया था या हमलावरों की पहचान नहीं की।
एप्पल ने 6 अगस्त को macOS Tahoe 26.6.1, Sequoia 15.7.9 और Sonoma 14.8.9 में CVE-2026-65400 को पैच किया। कंपनी ने इसे अनुचित स्थिति प्रबंधन के कारण होने वाले प्रमाणीकरण दोष के रूप में वर्णित किया, जो नेटवर्क पर एक हमलावर को वैध क्रेडेंशियल्स के बिना स्क्रीन शेयरिंग तक पहुंचने की अनुमति दे सकता है।
सुरक्षा फर्म हंट्रेस ने पाया कि यह दोष macOS स्क्रीन शेयरिंग द्वारा उपयोग की जाने वाली सिक्योर रिमोट पासवर्ड प्रमाणीकरण प्रक्रिया को प्रभावित करता है। इसके विश्लेषण से पता चला कि एक हमलावर सेवा को एक अप्रमाणित कनेक्शन को प्रमाणित के रूप में मानने और विशेषाधिकार प्राप्त पहुंच प्राप्त करने का कारण बन सकता है।
चूंकि शोषण सामान्य प्रमाणीकरण से पहले होता है, हंट्रेस ने कहा कि स्क्रीन शेयरिंग पासवर्ड बदलने, लेगेसी VNC प्रमाणीकरण को अक्षम करने या अधिकृत उपयोगकर्ता खातों को हटाने से भेद्यता का समाधान नहीं होता है। अनुशंसित समाधान एप्पल के नवीनतम सुरक्षा अपडेट को स्थापित करना या सिस्टम को पैच किए जाने तक स्क्रीन शेयरिंग को अक्षम करना है।
हंट्रेस के शोधकर्ता रयान डाउड ने कहा कि एक सेंसिस खोज में “हजारों संभावित रूप से कमजोर होस्ट” की पहचान हुई। यह अनुमान उन मैक को कवर करता है जो इंटरनेट पर उजागर दिखाई दिए और इसे हजारों पुष्टि किए गए समझौतों के रूप में नहीं समझा जाना चाहिए।
यह जोखिम विशेष रूप से होस्ट किए गए बेयर-मेटल मैक के लिए प्रासंगिक है, जिसमें रिमोट वर्कलोड के लिए किराए पर लिए गए मैक मिनी भी शामिल हैं। हंट्रेस ने कहा कि कुछ होस्टिंग वातावरण नई प्रोविज़न्ड मशीनों पर स्क्रीन शेयरिंग सेवाओं को उजागर करते हैं, जिससे हमले की सतह बढ़ जाती है जब सिस्टम को अभी तक एप्पल के 6 अगस्त के पैच प्राप्त नहीं हुए होते हैं।
यह दोष अब CISA के भेद्यता विश्लेषण से 9.8 का गंभीर CVSS स्कोर रखता है, जिसमें इसके वर्तमान मूल्यांकन के तहत किसी विशेषाधिकार या उपयोगकर्ता इंटरैक्शन की आवश्यकता नहीं है। राष्ट्रीय भेद्यता डेटाबेस से पता चलता है कि CISA ने 14 अगस्त को स्कोरिंग को उन्नत किया, जब शुरू में कम गंभीरता का मूल्यांकन किया गया था।
डच मामलों में क्रिप्टोजैकिंग शामिल थी, न कि वॉलेट क्रेडेंशियल्स की रिपोर्ट की गई चोरी। हमलावरों ने रूट कंट्रोल प्राप्त करने के बाद समझौता किए गए मैक के कंप्यूटिंग संसाधनों का उपयोग मोनेरो माइन करने के लिए किया। NCSC ने माइनिंग सॉफ्टवेयर, पूल पते, हमलावर वॉलेट या परिणामस्वरूप XMR आय का खुलासा नहीं किया है।
मोनेरो क्रिप्टोजैकिंग अभियानों में बार-बार सामने आया है क्योंकि इसे सामान्य-उद्देश्य वाले कंप्यूटिंग हार्डवेयर का उपयोग करके माइन किया जा सकता है। जैसा कि crypto.news ने पहले रिपोर्ट किया था, डार्कट्रेस जांच में पाया गया कि हमलावरों द्वारा विंडोज सिस्टम तक पहुंच प्राप्त करने के बाद मैलवेयर चुपचाप क्रिप्टोक्यूरेंसी माइनिंग सॉफ्टवेयर तैनात कर रहा था।
एप्पल उपकरणों को अन्य क्रिप्टो-संबंधित मैलवेयर अभियानों का भी सामना करना पड़ा है। संबंधित कवरेज में, उत्तर कोरियाई हैकर्स ने फर्जी बैठकों और दुर्भावनापूर्ण सॉफ्टवेयर अपडेट का उपयोग करके क्रिप्टो कंपनियों को लक्षित करने वाले मैलवेयर के साथ macOS उपयोगकर्ताओं को निशाना बनाया।
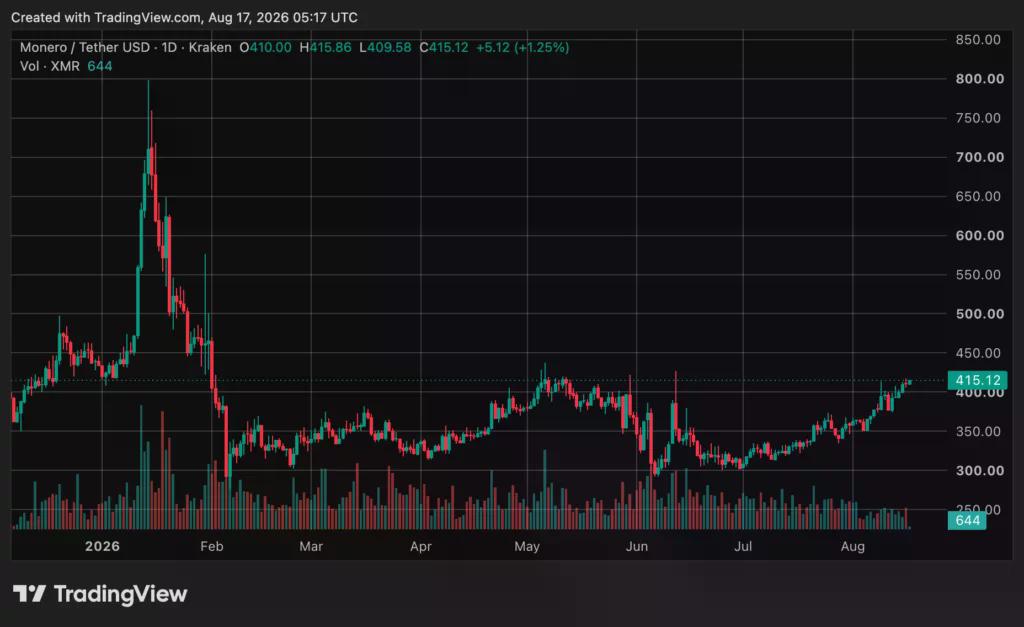
इस बीच, प्रेस समय में मोनेरो (XMR) लगभग $414 पर कारोबार कर रहा था, जो पिछले 24 घंटों में 1% से कम की वृद्धि और पिछले 7 दिनों में लगभग 5% की वृद्धि का संकेत देता है (crypto.news बाजार डेटा के अनुसार)
तत्काल प्राथमिकता सोनोमा, सेकोइया और ताहो के कमजोर संस्करण चलाने वाले मैक को पैच करना है। स्क्रीन शेयरिंग के माध्यम से सीधे इंटरनेट पर उजागर सिस्टम को सबसे स्पष्ट प्रलेखित जोखिम का सामना करना पड़ता है, हालांकि हंट्रेस मैक को अपडेट करने की सलाह देता है, भले ही प्रशासक मानते हों कि सेवा अक्षम है।
डच NCSC ने शोषण की पुष्टि की है लेकिन अभियान को जिम्मेदार नहीं ठहराया है या मोनेरो माइनिंग इन्फ्रास्ट्रक्चर की पहचान करने वाले संकेतकों को प्रकाशित नहीं किया है। घटना प्रतिक्रियाकर्ताओं से आगे के खुलासे से यह स्पष्ट हो सकता है कि 6 अगस्त के एप्पल के फिक्स से पहले हमले कितने व्यापक हो गए थे।






 XMR

