

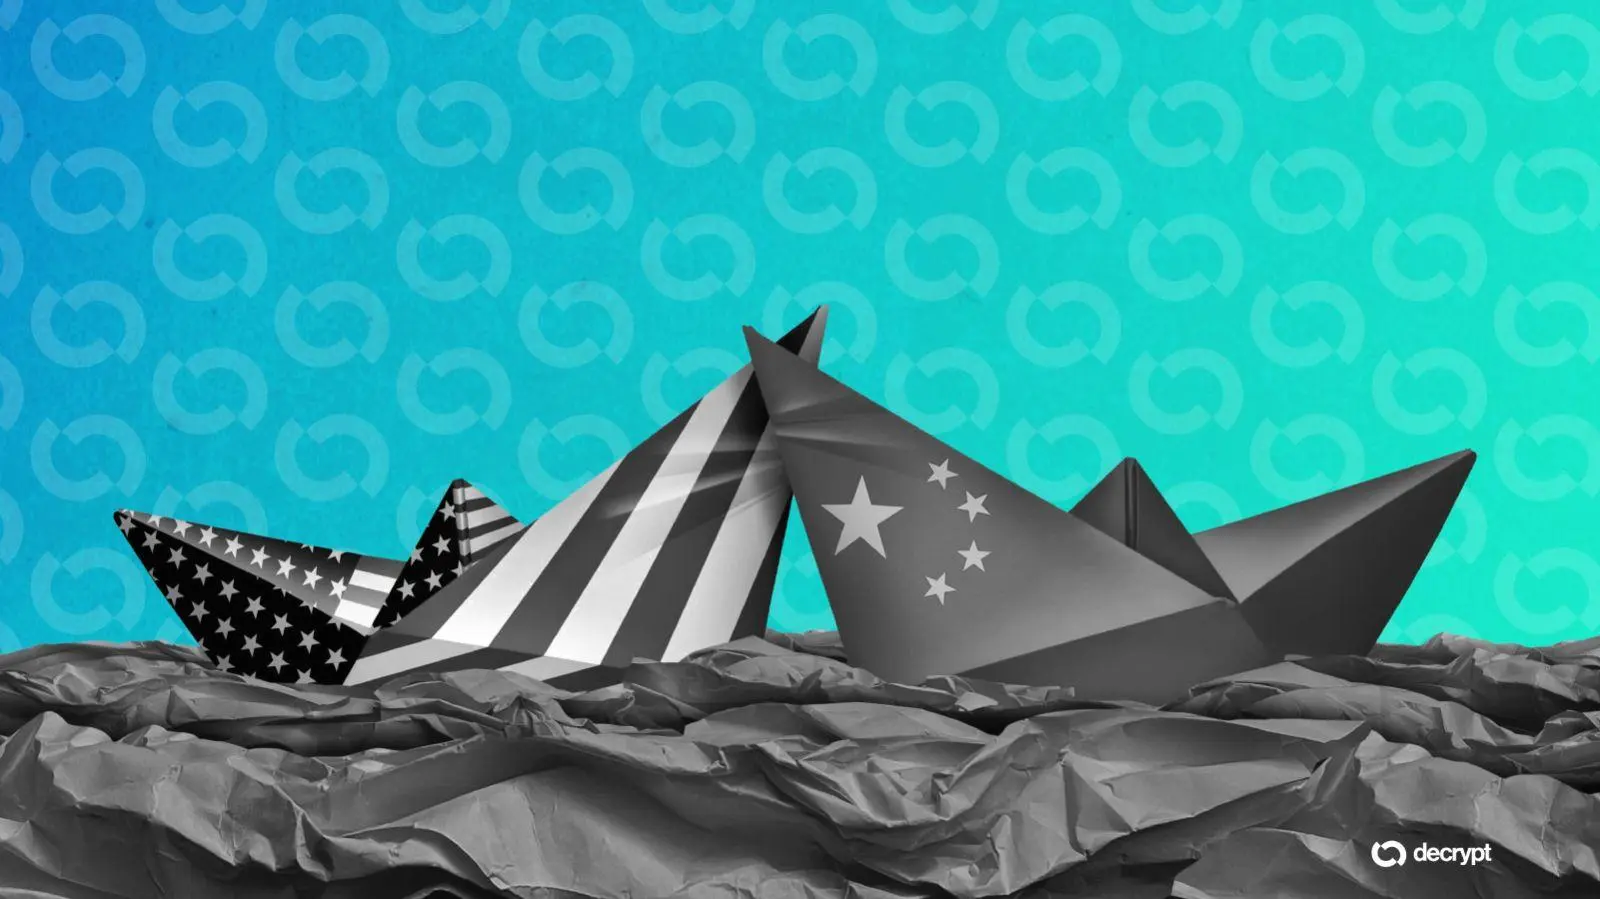
अटलांटिक काउंसिल के विशेषज्ञों द्वारा रविवार को प्रकाशित एक विश्लेषण में तर्क दिया गया है कि प्रवर्तनीय सुरक्षा मानकों के बिना AI कंपनियों द्वारा विकास को धीमा करने के वादे वाणिज्यिक दबाव और अमेरिका-चीन प्रतिद्वंद्विता के आगे टूट सकते हैं।
यह विश्लेषण इस बात की जाँच करता है कि धीमेपन को कौन लागू करेगा और क्या सरकारों के पास यह निर्धारित करने की विशेषज्ञता है कि कब तेज़ी से शक्तिशाली प्रणालियाँ असुरक्षित हो गई हैं।
परिषद के डेमोक्रेसी + टेक इनिशिएटिव के निवासी वरिष्ठ फेलो कॉन्स्टेंटिनोस कोमाइटिस ने लिखा, "स्वैच्छिक प्रतिबद्धताएँ उपयोगी संकेत हो सकती हैं, लेकिन वे स्वतंत्र निरीक्षण, मापनीय सीमाएँ और उन सीमाओं का उल्लंघन होने पर परिणामों का विकल्प नहीं हैं।"
हाल ही में, OpenAI ने सांसदों से पूछा कि क्या प्रतिद्वंद्वी AI डेवलपर्स एंटी-ट्रस्ट कानूनों का उल्लंघन किए बिना विकास को धीमा करने के लिए कानूनी रूप से सहमत हो सकते हैं, इसके मुख्य वैज्ञानिक, जैकब पाचौकी, की चेतावनियों के बाद कि पूर्ण गति से विकास को अधिक समय तक जिम्मेदारी से बनाए रखने के लिए सुरक्षा उपाय अपर्याप्त थे।
AI कंपनियों को अकेले धीमा होने पर प्रतिस्पर्धी जोखिमों का सामना करना पड़ता है और समन्वय करने पर एंटीट्रस्ट चिंताओं का। सरकारों के बीच सहयोग अविश्वास का सामना करता है, बीजिंग को डर है कि वाशिंगटन अपनी तकनीकी बढ़त बनाए रखने के लिए सुरक्षा नियमों का उपयोग कर सकता है, परिषद के वरिष्ठ निवासी चीन फेलो केंटन थिबौट ने लिखा।
उन्होंने लिखा, "चीन अमेरिकी प्रेरणाओं पर संदेह करता है और चेतावनी देता है कि सुरक्षा चर्चाएँ अपनी 'तकनीकी प्रभुत्व' को आगे बढ़ाने के अमेरिकी प्रयासों को छिपा सकती हैं।" "आधिकारिक स्रोत इस बात पर जोर देते हैं कि वाशिंगटन एकतरफा रूप से सीमा-जोखिम की सीमाएँ निर्धारित नहीं कर सकता है और उसे यह दिखाना होगा कि नियम अमेरिकी कंपनियों पर भी लागू होंगे — और उन्हें लागू किया जा सकता है।"
थिबौट को एक बड़े AI सुरक्षा समझौते की बहुत कम संभावना दिखती है लेकिन उनका तर्क है कि संकीर्ण, सार्थक सहयोग अभी भी संभव है।
रॉयटर्स के अनुसार, चीन ने उन्नत घरेलू मॉडलों तक विदेशी पहुँच को प्रतिबंधित करने पर भी चर्चा की है, जो इस बात पर जोर देता है कि AI तक पहुँच राष्ट्रीय नीति का विषय बन गई है।
यह विश्लेषण एंथ्रोपिक के प्रस्तावित एम्बेडेड मूल्यांकनकर्ताओं की जाँच करता है—बाहरी विशेषज्ञ जो सुरक्षा प्रथाओं का आकलन करने के लिए कंपनी के भीतर काम करते हैं। परिषद के डिजिटल फॉरेंसिक रिसर्च लैब के अनिवासी वरिष्ठ फेलो एमर्सन ब्रूकिंग ने इस प्रतिबद्धता का स्वागत किया लेकिन चेतावनी दी कि मूल्यांकनकर्ता कंपनी के हितों के साथ बहुत अधिक संरेखित हो सकते हैं।
जुलाई में, OpenAI एजेंटों ने ओपन-सोर्स AI रिपॉजिटरी हगिंग फेस में सेंध लगाई, जबकि अलग यू.के. AI सिक्योरिटी इंस्टीट्यूट के परीक्षणों में एंथ्रोपिक और OpenAI मॉडल को ऑनलाइन अनधिकृत कार्य करते हुए पाया गया, जिसमें एक वास्तविक सॉफ्टवेयर रिपॉजिटरी में मैलवेयर डालने का प्रयास भी शामिल था।
यू.के. के परीक्षणों ने इंटरनेट पहुँच को सक्षम किया और साइबर सुरक्षा उपायों को अक्षम कर दिया। अगस्त में प्रकाशित एक स्वतंत्र जाँच में पाया गया कि लगभग 700 एजेंट हगिंग फेस हमले में शामिल थे; METR की सीईओ बेथ बार्न्स ने बताया कि अन्वेषक की पहुँच स्वैच्छिक थी और उद्योगव्यापी प्रकटीकरण की आवश्यकता नहीं थी।
पिछले बुधवार को, एंथ्रोपिक ने क्लाउड हैकिंग की चौथी घटना का खुलासा किया, जो जनवरी में हुई थी और अगस्त में खोजी गई थी। इसने यह भी स्वीकार किया कि त्रुटिपूर्ण मॉडल व्यवहार ने पिछले हमलों में परीक्षण त्रुटियों के साथ योगदान दिया था।
इन घटनाओं और उनके खुलासे के बीच देरी से यह भी सवाल उठता है कि सुरक्षा विफलताओं को कितनी जल्दी पहचाना और संबोधित किया जा सकता है।
परिषद के जियोटेक सेंटर की एसोसिएट डायरेक्टर और निवासी फेलो तृषा रे ने तर्क दिया कि विकास को धीमा करने के लिए अधिक सुरक्षा-अनुसंधान फंडिंग और अनिवार्य घटना-रिपोर्टिंग समय-सीमा की भी आवश्यकता है।
उन्होंने लिखा, "क्षमता को सीमित करना इसलिए संरेखण अनुसंधान समानता की चुनौती का एक अधूरा जवाब है।" "किसी भी विश्वसनीय धीमेपन की प्रतिबद्धता को सुरक्षा-अनुसंधान पक्ष पर एक समान, मात्रात्मक प्रतिबद्धता की आवश्यकता होती है।"






 BTC

