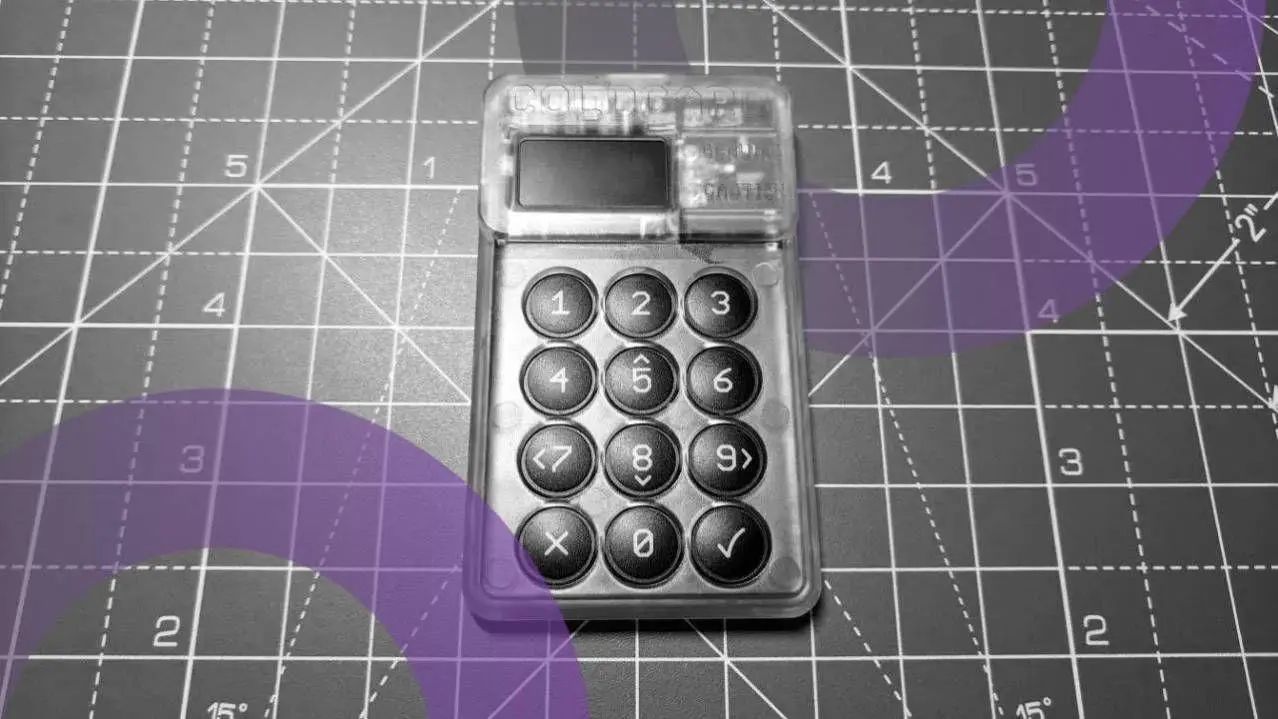
وفقًا لـ Galaxy Research، قام المهاجم المسؤول عن الموجة الثالثة من السرقات التي استهدفت محافظ Coldcard للأجهزة بتحريك 97.09 بيتكوين (BTC)، وهو ما يمثل حوالي 45% من إجمالي مسروقات تلك الموجة وحوالي 7.7 مليون دولار بأسعار يوم الاثنين.
تمت عملية الخروج الأولى في 2 سبتمبر، عندما عبر حوالي 20.5 بيتكوين (BTC) من أكبر خزانة عبر THORChain وظهرت كإيثريوم. العملات التي تم إنفاقها ليلة الأحد دخلت جولات CoinJoin بدلاً من ذلك، وهي تقنية خصوصية للبيتكوين تجمع المعاملات من عدة مستخدمين لقطع أثر الارتباط بين المدخلات والمخرجات. وصل 20.56 بيتكوين (BTC) فقط إلى الإيثريوم فعليًا. وهناك 57.24 بيتكوين (BTC) أخرى متبقية كباقي CoinJoin في عنوان واحد، وتقول Galaxy إن أثرها ينتهي عند حوالي 19 بيتكوين (BTC) إضافية.
مستغل Coldcard 'الموجة الثالثة' يواصل تحريك الأموال
في الموجة الثالثة، أنشأ المستغل 293 خزانة متعددة التوقيع (2 من 2) لعملات كل ضحية.
أول التحركات في 2/9 أرسلت العملات عبر THORChain إلى الإيثريوم.
تحركات الليلة تتجه إلى جولات CoinJoin. pic.twitter.com/H7HIpcI7ah
— Galaxy Research (@glxyresearch) September 7, 2026
الخزائن هي من إنشاء المهاجم. قالت Galaxy إن المشغل أنشأ 293 عنوانًا متعدد التوقيع من نوع اثنين من اثنين (2-of-2 multisig) ويعمل على معالجتها حسب الحجم. أحد عشر منها فارغة الآن. العشرة التالية تحتوي على 30.81 بيتكوين (BTC) فيما بينها، و233 الأصغر تحتوي على 33.77 بيتكوين (BTC).
تعود عمليات السرقة إلى خلل في البرامج الثابتة (firmware bug) قدمته Coinkite في مارس 2021، والذي حول توليد البذور (seed generation) من شريحة الأرقام العشوائية في الجهاز إلى بديل برمجي، مما أدى إلى تقليل قوة المفتاح من 128 بت من الإنتروبيا (entropy) إلى 40 بت فقط. سمح ذلك للمهاجمين بإعادة بناء المفاتيح الخاصة (private keys) دون اتصال بالإنترنت وتفريغ العناوين أحادية التوقيع (single-signature addresses) دون لمس الجهاز على الإطلاق. بدأت عمليات السحب في 30 يوليو.
قامت Coinkite بتجديد البرامج الثابتة (firmware)، وهي الآن بالإصدارات Mk4/Mk5 5.6.2 و Q 1.5.2Q، وتطلب من المستخدمين توفير عشوائيتهم الخاصة من خلال ضغطات المفاتيح أو رمي النرد أو رمي العملات المعدنية. لا يزال التحديث لا يستطيع إصلاح بذرة (seed) تم إنشاؤها تحت الإصدار المعيب، ويجب على أي شخص تم إنشاء محفظته على البرامج الثابتة المتأثرة إنشاء بذرة جديدة ونقل عملاته إليها. اعتذر الرئيس التنفيذي لـ Coinkite، رودولفو نوفاك، في رسالة مفتوحة بتاريخ 31 يوليو، كاتبًا أن الشركة سيتعين عليها "استعادة ثقة مستخدميها". لا يزال التقرير الفني الكامل لما بعد الحادث قيد الإعداد.
كما أشار منشور يوم الاثنين إلى خزانة غير معروفة سابقًا تغذيها 58 عنوانًا. تشير Galaxy إلى أن سبب ذلك غير محدد بعد، لكنها تعتقد أنها ضحية أخرى لـ Coldcard، مما سيرفع إجمالي المبلغ المعلن للاستغلال إلى حوالي 1,806 بيتكوين (BTC)، أو 143.9 مليون دولار. قالت Galaxy في أغسطس إنها كانت تتعقب أيضًا موجة رابعة غير مؤكدة بقيمة 638.5 بيتكوين (BTC)، مما سيرفع الإجمالي إلى أكثر من 2,400، ولم تسجل أي عمليات سحب من المهاجمين منذ 6 أغسطس. عبر جميع الموجات، لا تزال 82% من العملات في الأماكن التي وضعها المهاجمون فيها أول مرة.
 ETH
 BTC