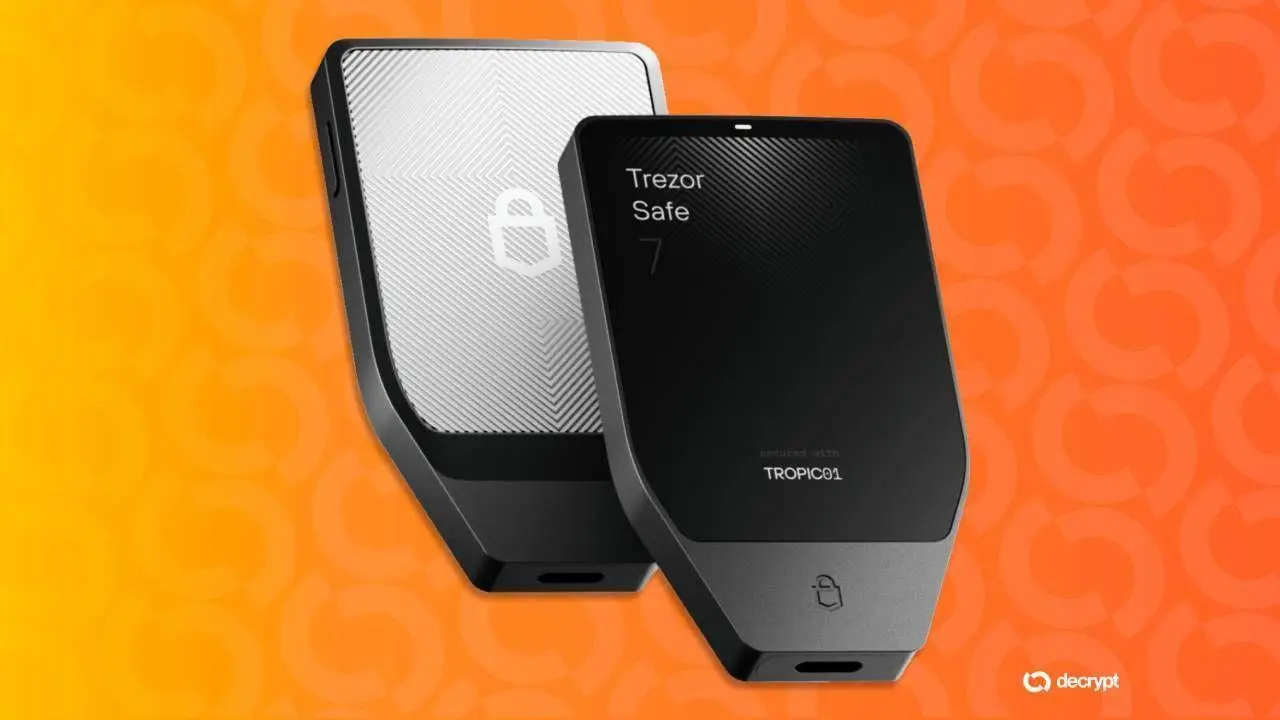
حذرت شركة Trezor، المصنعة لمحفظات الأجهزة، المستخدمين يوم الأربعاء من أن قراصنة قد اخترقوا مزود بريدها الإلكتروني الخارجي واستخدموه لتوزيع رسالة بريد إلكتروني تصيدية متنكرة في شكل تحذير أمني حرج.
"يرجى العلم أن البريد الإلكتروني الذي يحمل اسم 'تنبيه أمني حرج: ضعف إنتروبي STM32' ليس منا، وهو محاولة تصيد احتيالي. لا تنقر على أي رابط،" كتبت Trezor على X.
قالت Trezor إنها قامت بإغلاق النطاق المستخدم في الهجوم وتجري تحقيقًا في كيفية وصول القراصنة إلى نطاقها الشرعي.
تدعي رسالة البريد الإلكتروني المزيفة من Trezor أن مهندسي الشركة اكتشفوا "ثغرة أمنية حرجة على مستوى الأجهزة" في وحدات التحكم الدقيقة STM32 المستخدمة في أجهزتها. ثم تدعي كذبًا أن العيب يؤثر على جهاز واحد من كل أربعة أجهزة تقريبًا وقد يترك عبارات الاسترداد ذات عشوائية غير كافية، أو إنتروبي، مما يلعب على الأرجح على المخاوف المتعلقة بالاختراق الأخير لـ Coldcard الذي كلف المستخدمين أكثر من 130 مليون دولار من البيتكوين.
أصدرت Trezor بيانًا وصفت فيه البريد الإلكتروني بأنه احتيالي وحذرت مستخدميها بعد الساعة 4:30 مساءً بتوقيت شرق الولايات المتحدة بقليل، ولكن ذلك جاء بعد ساعات من إبلاغ العديد من المستخدمين بتلقي عملية الاحتيال التصيدية من ما بدا وكأنه عنوان بريد إلكتروني شرعي لـ Trezor.
قال نيك نيومان، المؤسس المشارك والرئيس التنفيذي لشركة Casa، إن الحملة قد تتجاوز Trezor، مضيفًا أنه سمع الشيء نفسه من مستخدمي Bitbox أيضًا.
"من المحتمل أن يكون مزود بريد إلكتروني تسويقي قد تعرض للاختراق،" قال نيومان على X. "ابقوا متيقظين ولا تثقوا برسائل البريد الإلكتروني من المزودين التي تحاول دفعكم لاتخاذ إجراءات عبر روابط مشبوهة المظهر."
Hello @trezor,
I received a “Critical Security Alert: STM32 Entropy Vulnerability” email today (9 Sep 2026).
Gmail shows From: Trezor Security <help@trezor.io>, Return-Path noreply@mailing.trezor.io, Sendinblue campaign, DKIM/SPF/DMARC pass for https://t.co/69NqnLtwGr.
Body… pic.twitter.com/jKsngEyKXS
— Marcello Paz (@MHPaz) September 9, 2026
أطلق جيمسون لوب، باحث أمن البيتكوين والرئيس التنفيذي للأمن في Casa، تحذيرًا مماثلاً.
"قد يكون الفاعلون الخبيثون قد اخترقوا مزود (مزودي) البريد الإلكتروني المستخدم من قبل Trezor و BitBox،" كتب. "يتم إرسال رسائل بريد إلكتروني ضارة تدعي أن كلاهما يحتوي على أرقام عشوائية سيئة تتطلب تحديثات أمنية، ولا يبدو أن رسائل البريد الإلكتروني مزيفة،" كتب لوب على X. "لم يتم إصدار أي نصيحة أمنية من هذا القبيل!"
في أغسطس، حذرت Trezor وشركة Foundation، صانعة محافظ الأجهزة المشفرة الأخرى، المستخدمين من محاولات التصيد الاحتيالي التي تستغل مخاوف أمن محافظ الأجهزة بعد أن كشف باحثون عن ثغرات أمنية تؤثر على أجهزة Coldcard.
في الشهر نفسه، أبلغت Trezor عن اختراق لدى مزود الشحن ShipMonk كشف عن بيانات عملاء تخص 80,689 شخصًا، بما في ذلك الأسماء وعناوين البريد الإلكتروني وأرقام الهواتف وعناوين الشحن، وحذرت من أن المعلومات المسربة يمكن استخدامها في هجمات تصيد احتيالي أكثر تعقيدًا.
 BTC