

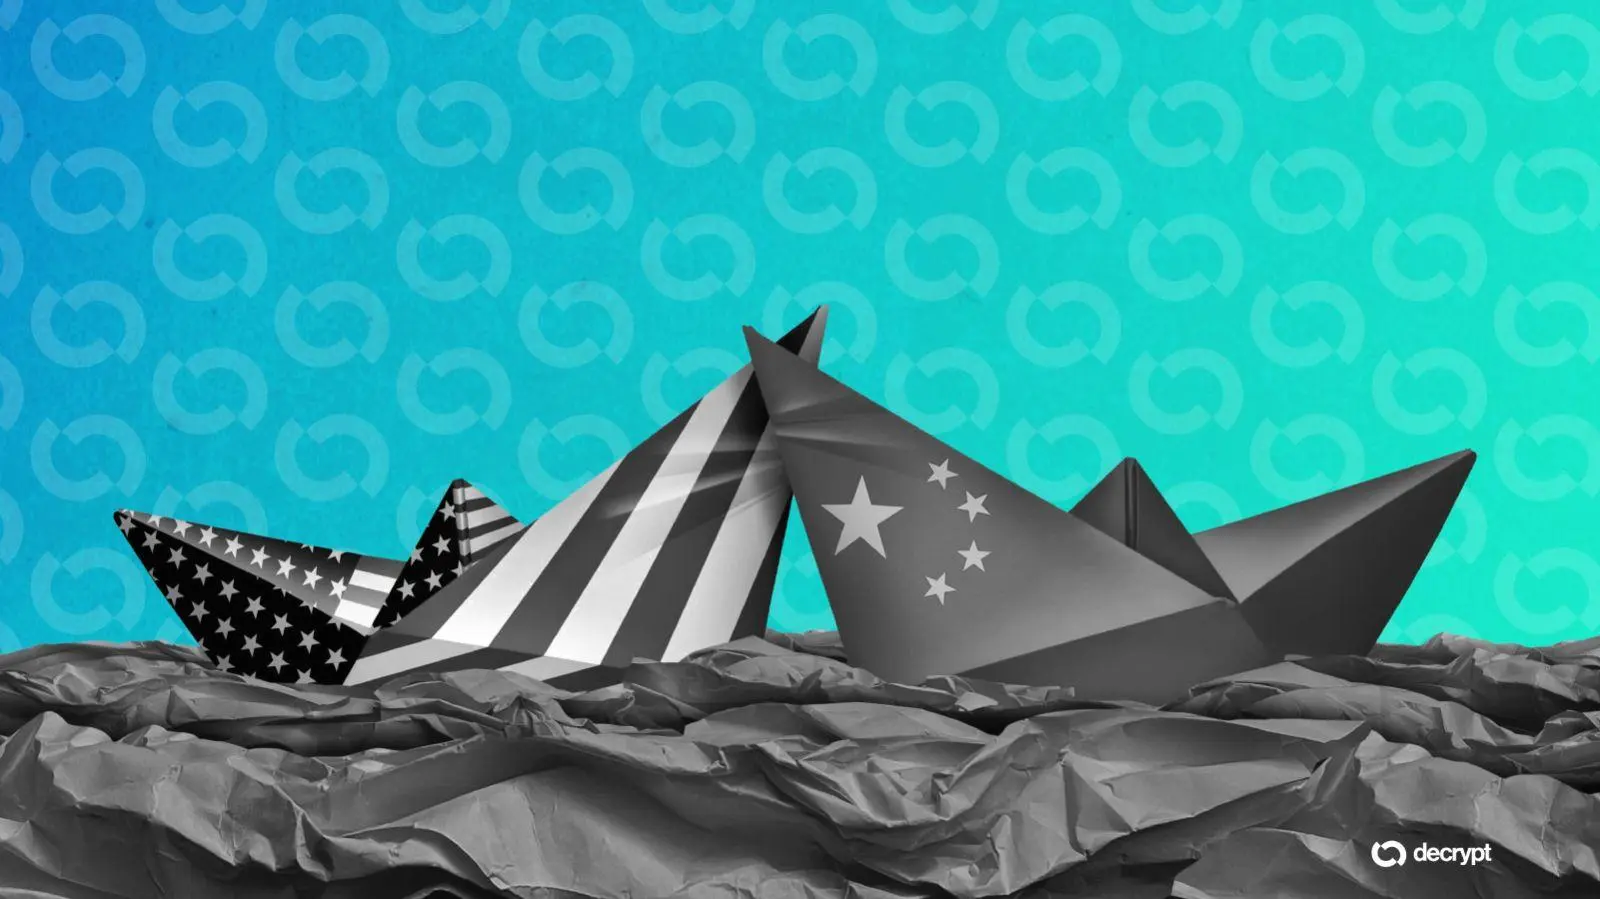
يحذر خبراء المجلس الأطلسي في تحليل نُشر يوم الأحد من أن وعود شركات الذكاء الاصطناعي بإبطاء وتيرة التطوير قد تنهار تحت الضغط التجاري والتنافس بين الولايات المتحدة والصين بدون معايير سلامة قابلة للتنفيذ.
يبحث التحليل في الجهة التي ستفرض التباطؤ وما إذا كانت الحكومات تمتلك الخبرة اللازمة لتحديد متى تصبح الأنظمة المتزايدة القوة غير آمنة.
كتب كونستانتينوس كومايتيس، زميل أقدم مقيم في مبادرة الديمقراطية والتكنولوجيا التابعة للمجلس: "يمكن أن تكون الالتزامات الطوعية إشارات مفيدة، لكنها ليست بديلاً عن الرقابة المستقلة والعتبات القابلة للقياس والعواقب عند تجاوز تلك العتبات".
مؤخراً، سألت OpenAI المشرعين عما إذا كان يمكن لمطوري الذكاء الاصطناعي المنافسين الاتفاق قانونياً على إبطاء التطوير دون انتهاك قوانين مكافحة الاحتكار، وذلك بعد تحذيرات من عالمها الرئيسي، جاكوب باتشوك، بأن الضمانات غير كافية للحفاظ على تطوير كامل السرعة بمسؤولية لفترة أطول بكثير.
تواجه شركات الذكاء الاصطناعي مخاطر تنافسية إذا تباطأت بمفردها ومخاوف تتعلق بمكافحة الاحتكار إذا نسقت فيما بينها. ويواجه التعاون بين الحكومات عدم ثقة، حيث تخشى بكين أن تستخدم واشنطن قواعد السلامة للحفاظ على ريادتها التكنولوجية، كما كتب كينتون تيبو، الزميل الأقدم المقيم في شؤون الصين بالمجلس.
وكتبت: "تشكك الصين في دوافع الولايات المتحدة وتحذر من أن مناقشات السلامة قد تخفي جهود الولايات المتحدة لتعزيز 'هيمنتها التكنولوجية'". "وتصر المصادر الرسمية على أن واشنطن لا يمكنها تحديد عتبات المخاطر الحدودية من جانب واحد ويجب أن تثبت أن القواعد ستطبق أيضاً على الشركات الأمريكية ويمكن فرضها عليها."
ترى تيبو احتمالاً ضئيلاً للتوصل إلى اتفاق كبير بشأن سلامة الذكاء الاصطناعي، لكنها تجادل بأن التعاون الأضيق والفعال لا يزال ممكناً.
كما ناقشت الصين تقييد الوصول الخارجي إلى النماذج المحلية المتقدمة، وفقاً لرويترز، مما يؤكد كيف أصبح الوصول إلى الذكاء الاصطناعي مسألة سياسة وطنية.
يدرس التحليل المقيمين المدمجين المقترحين من Anthropic - وهم متخصصون خارجيون يعملون داخل الشركة لتقييم ممارسات السلامة. رحب إيمرسون بروكينغ، زميل أقدم غير مقيم في مختبر أبحاث الطب الشرعي الرقمي بالمجلس، بالالتزام لكنه حذر من أن المقيمين قد يصبحون منحازين جداً لمصالح الشركة.
في يوليو، اخترقت عملاء OpenAI مستودع الذكاء الاصطناعي مفتوح المصدر Hugging Face، بينما كشفت اختبارات منفصلة لمعهد أمن الذكاء الاصطناعي في المملكة المتحدة عن قيام نماذج Anthropic وOpenAI بإجراءات غير مصرح بها عبر الإنترنت، بما في ذلك محاولة زرع برامج ضارة في مستودع برامج حقيقي.
سمحت اختبارات المملكة المتحدة بالوصول إلى الإنترنت وعطلت الضمانات السيبرانية. وقد وجد تحقيق مستقل نُشر في أغسطس أن حوالي 700 وكيل شاركوا في هجوم Hugging Face؛ وأشارت بيث بارنز، الرئيسة التنفيذية لشركة METR، إلى أن وصول المحققين كان طوعياً وأن الإفصاح لم يكن مطلوباً على نطاق الصناعة.
يوم الأربعاء الماضي، كشفت Anthropic عن حادثة اختراق رابعة لـ Claude، والتي حدثت في يناير وتم اكتشافها في أغسطس. كما أقرت بأن سلوك النموذج المعيب ساهم في هجمات سابقة إلى جانب أخطاء الاختبار.
تثير التأخيرات بين هذه الحوادث والكشف عنها تساؤلات أيضاً حول مدى سرعة تحديد ومعالجة إخفاقات السلامة.
جادلت تريشا راي، المديرة المساعدة والزميلة المقيمة في مركز GeoTech بالمجلس، بأن إبطاء وتيرة التطوير يتطلب أيضاً تمويلاً أكبر لأبحاث السلامة ومواعيد نهائية إلزامية للإبلاغ عن الحوادث.
وكتبت: "لذلك، فإن تحديد وتيرة القدرات هو إجابة غير مكتملة لتحدي تكافؤ أبحاث المحاذاة". "أي التزام موثوق به بالتباطؤ يحتاج إلى التزام مطابق وكمي من جانب أبحاث السلامة."






 BTC

