Один злам, дев'ять протоколів, 292 мільйони доларів зникли: експлойт Kelp виявляє проблему поширення в DeFi
 el****@gmail.com2026-04-23
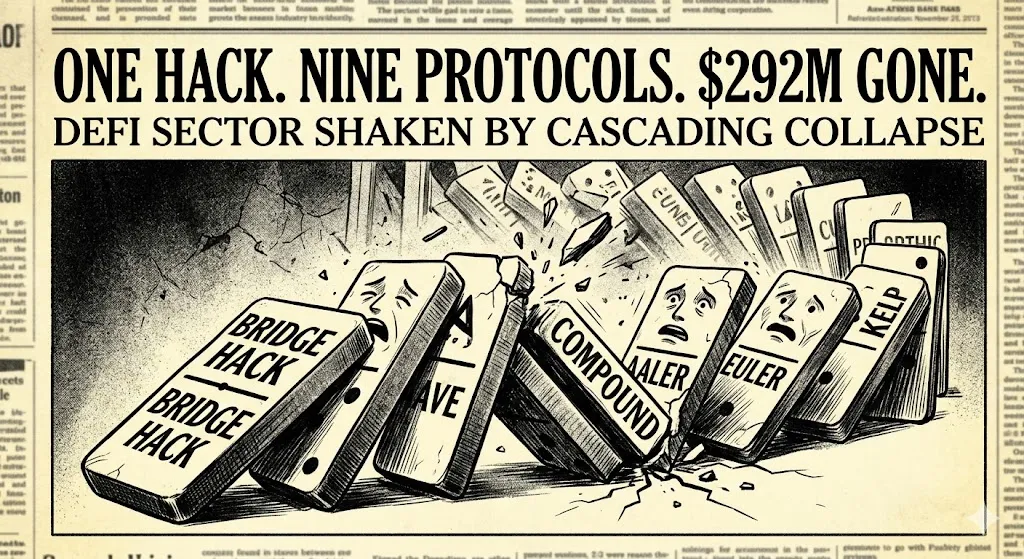
Підроблене повідомлення LayerZero викрало $293 млн у Kelp DAO, спричинивши зараження в дев'яти DeFi-протоколах, знизивши TVL Aave на $6,6 млрд і виявивши міжмережеву інфраструктуру як найслабше місце криптосвіту.
У суботу вдень зловмисник надіслав фейкову команду до LayerZero-мости Kelp DAO. Міст прийняв її за справжню. За лічені хвилини 116 500 rsETH (близько 18% від загальної циркулюючої пропозиції токена) було переведено на гаманець зловмисника. Коли Kelp призупинили роботу своїх смарт-контрактів, викрадені токени вже були в Aave, Compound та Euler як застава для запозичення сотень мільйонів доларів у обгорнутому етері. Результат: Kelp втратив близько 293 мільйонів доларів; Aave втратив активи на суму 6,6 мільярда доларів; і щонайменше дев'ять різних протоколів намагалися заморозити свої обмінні ринки, які вони не створювали.
Це була не лише проблема Kelp; це стосується залежності багатьох протоколів від скомпрометованих мостів — це питання, над яким варто задуматися!
Як один хак мосту перетворився на кризу для багатьох протоколів
Kelp функціонує як протокол для ліквідного рестейкінгу. Стейкери етеру (stETH) на Kelp отримують токен під назвою rsETH, який генерує винагороди, які потім можуть бути використані в численних протоколах DeFi. Однак існувало понад 20 активних мереж, у яких токени rsETH циркулювали як застава або розписки для стейкінгу через Kelp, і всі вони були прив'язані до тих самих резервів Kelp на мосту. Тому, коли міст був спустошений, а токени rsETH, що циркулювали як застава, стали підозрілими (незалежно від їх походження), протоколи, які приймали ці токени як заставу, не мали засобів перевірки автентичності застави, що забезпечувала їхні позики — Aave, SparkLend, Fluid, Euler, Compound та інші.
Cyvers Blockchain Security назвала цю проблему "подією міжпротокольної інфекції" в результаті експлойту протоколу. Хоча Aave, Compound та Euler не мали фідуціарних помилок у своїх контрактах, Aave інтегрував rsETH у свій пул кредитування і не відокремив його від решти своїх позик, таким чином підвищивши ризик для свого пулу кредитування з боку rsETH. Згодом вартість токена Aave впала на 16%. Загальна заблокована вартість Aave (TVL) впала з 26,4 мільярда доларів до приблизно 20 мільярдів доларів за кілька годин. Наразі Aave має близько 196 мільйонів доларів "поганих" боргів, зосереджених на парах rsETH та обгорнутого етеру, і Aave може мати недостатні резерви у своєму Захисному фонді Umbrella.
Компроміс щодо ефективності капіталу, якого ніхто не хотів
Майкл Єгоров, засновник Curve Finance, чітко заявив, що проблеми в цих структурах посилюються через неізольовані моделі кредитування, де спільний пул між усіма активами додає додатковий ризик для всіх інших активів через єдиний пул ризику. Якби rsETH був ізольований у власному пулі кредитування, то при виникненні подібного експлойту зараження було б обмежене лише Kelp, а не впливало на інші протоколи, інших користувачів або інші токени.
Причина, чому багато протоколів не повністю ізолюють свої пули, полягає в тому, що це знижує ефективність капіталу. Коли ліквідність з багатьох різних протоколів додається до єдиного пулу, це дозволяє ліквідності вільно перетікати без обмежень, що робить позичання дешевшим і забезпечує вищий дохід від прибутків, отриманих від кредитування. Ізолюючи пули кредитування, ризик, що міститься в кожному пулі, зменшується, але це вимагає жертви певного типу ефективності капіталу, який дозволяє генерувати цю ліквідність.
Крім того, Єгоров вказав на додаткову проблему з конфігурацією мосту Kelp, який був налаштований з використанням єдиного екземпляра верифікатора, що означає, що була лише одна точка верифікації, яка використовувалася для перевірки міжланцюгових повідомлень, що надсилалися до цих двох протоколів і з них. Ця помилка конфігурації мала бути помічена, коли міст був вперше запущений, але цього не сталося. Таким чином, одне підроблене повідомлення змогло звільнити весь міст.
Кросчейн-інфраструктура є слабкою ланкою
Причиною атаки була не помилка в смарт-контракті, як ми зазвичай бачимо під час атак. Хакер використав міст для злому Kelp. Єгоров конкретно зазначає: "Кросчейн складний і небезпечний. Використовуйте кросчейн-технологію лише тоді, коли це необхідно, і робіть це надзвичайно обережно. Багато людей чули це раніше і відверталися, тому що кросчейн – це те, як галузь може створити децентралізовану фінансову систему на кількох блокчейнах. Якщо є десять різних мереж з вашим протоколом, то вам потрібен спосіб підключити всі ці мережі, і саме вони майже виключно є місцем, де відбувалися найбільші хаки, тому що вони є межами, що розділяють кожну з окремих систем, отже, зловмисники зазвичай шукали б хаки на межах в першу чергу."
Експлойт Kelp швидко став найбільшим хаком DeFi 2026 року, а 2026 рік лише почався на момент написання цієї статті (чотири місяці року). Загальна сума криптоактивів, втрачених через хаки, експлойти та шахрайство лише в першому кварталі 2026 року, становила приблизно 482 мільйони доларів. Офіцер безпеки Ledger заявив, що 2026 рік "найімовірніше, буде найгіршим роком для хаків на сьогоднішній день", що є передбаченням майбутньої тенденції на основі поточних тенденцій.
Що відбувається з довірою
"DeFi мертвий" був одним з найчастіших коментарів користувачів DeFi у соціальних мережах після нещодавнього інциденту — що не дивно, враховуючи масштаби експлойту, однак; це може не бути точним оцінкою того, що відбувається в екосистемі DeFi на цьому етапі. Однак є щось інше в природі масштабу цієї події, оскільки вона одночасно вплинула на кросчейн-інфраструктуру, моделі рестейкінгу та ринки кредитування, і тому її не можна класифікувати як слабкість/цільову атаку одного протоколу; замість цього вона служить стрес-тестом, щоб продемонструвати, наскільки тісно пов'язана вся екосистема DeFi щодо взаємодії її базових протоколів.
Як зазначив начальник служби безпеки Ledger Гійєме, "Загалом, події такого типу підривають довіру серед спільноти DeFi щодо операційної цілісності протоколів DeFi".
З іншого боку, Єгоров пропонує альтернативну точку зору — що, незважаючи на складне середовище, криптоіндустрія завжди вчилася на попередніх невдачах у DeFi і ставала сильнішою — хоча, в принципі, він правий. Однак; навчання на таких інцидентах зазвичай коштує кінцевому користувачеві несподіваних фінансових втрат. Дев'ять протоколів, 293 мільйони доларів готівкової вартості втрачено, і одне підроблене повідомлення мосту PYMNTS.com тут немає аргументів, ми засвоїли цей урок, але скільки ще разів нам доведеться його засвоювати?