71 млн доларів заморожено, 175 млн доларів вже втрачені: як хакер Kelp DAO відмиває 292 мільйони вкраденого ефіру
 el****@gmail.com2026-04-23
Kelp DAO втратив 292 млн доларів США через експлойт моста LayerZero. Arbitrum заморозив 71 млн доларів, але 175 млн вже рухається. Підозрюють групу Lazarus. Aave стикається з боргами до 230 млн доларів.
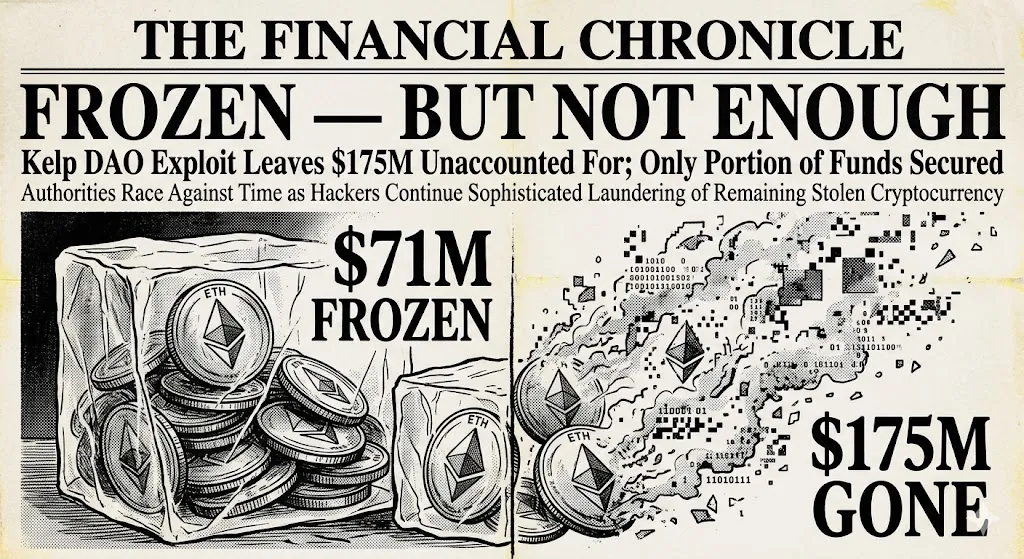
Arbitrum діяв швидко. У понеділок ввечері Рада безпеки Arbitrum заморозила понад 30 766 ETH (приблизно $71 мільйон), що знаходилися в гаманці на Arbitrum One, безпосередньо пов'язані з експлуатацією KelpDAO. Рада заявила, що діяла, спираючись на інформацію від правоохоронних органів щодо особи експлойтера, і що ця дія не вплинула на інших користувачів або додатки Arbitrum. Середовища DeFi рідко здійснюють такий рівень ончейн-втручання в режимі реального часу, тому це була справді рішуча дія для Arbitrum.
Хакер діяв ще швидше. Перш ніж висохли чорнила на оголошенні Arbitrum, блокчейн-розвідувальна фірма Arkham відстежила, як підозрюваний переміщує 75 701 ETH (приблизно $175 мільйонів) з Ethereum-адрес на новостворені гаманці. Два перекази було здійснено, один на $117 мільйонів та інший на $58 мільйонів, протягом європейських торгових годин у вівторок. Ончейн-дослідник ZachXBT підтвердив мені, що незаконно отримані кошти почали переміщуватися між ланцюгами. Фаза відмивання грошей розпочалася.
Хоча Arbitrum заморозив приблизно 25% від загальної викраденої суми; решта 75% все ще активно переміщуються.
Як розгорталася атака
Якщо хтось пропустив, у суботу, 18 квітня, зловмисник використав експлойт кросчейн-мосту Kelp DAO на базі LayerZero , щоб експлуатувати дефект, який дозволив йому вивести 116 500 rsETH (вартістю близько $291 мільйона на той час) – близько 18% від загальної кількості rsETH, що циркулювала на той час. Надавши підроблені інструкції мосту, зловмисник змусив його випустити rsETH на адресу, яку він контролював. Потім зловмисник депонував викрадені токени в Aave, Compound та Euler, щоб використовувати їх як заставу для запозичення сотень мільйонів додаткових обгорнутих ефірів.
Міст Kelp мав резерви, що забезпечували rsETH у понад 20 мережах, тому цей інцидент спричинив негайні хвильові ефекти. На сьогоднішній день щонайменше дев'ять протоколів були змушені заморозити свої ринки або вжити інших екстрених заходів. Тільки Aave втратив $6.6 мільярда TVL зі своєї платформи протягом кількох годин, а вартість їхнього токена впала на 16%. Тепер, коли Aave опублікував свій звіт про інцидент, він оцінює свою схильність до безнадійних боргів між $123M та $230M, залежно від того, як Kelp DAO розподіляє свій дефіцит між своїми позиціями рівня 2.
Таким чином, цей DeFi-хак наразі перевершив хак Drift двотижневої давності, що робить його найбільшим DeFi-хаком 2026 року на сьогоднішній день.
Гра в звинувачення між Kelp та LayerZero
Kelp DAO та LayerZero залучені в публічний спір щодо того, хто несе відповідальність за помилку конфігурації, яка призвела до атаки, тоді як слідчі продовжують розслідувати, як були втрачені гроші. Однією з причин був один власник, який діє як єдиний верифікатор того, чи дійсне кожне повідомлення, надіслане через різні ланцюги. Якщо цей власник скомпрометований, то весь міст скомпрометований.
LayerZero наполягає, що вони надали Kelp DAO інфраструктуру для розробки. Kelp DAO наполягає, що їхнє використання одного власника базувалося на стандартній конфігурації LayerZero для SV, тобто це не було вибором, зробленим Kelp DAO. Результат того, хто несе відповідальність, важливий для будь-яких майбутніх правових засобів захисту, але не вплине на фінансові втрати, понесені тими, хто втратив гроші.
Що обидві сторони тепер, по суті, визнають, так це те, що існувала конфігурація, яка була катастрофічно неспроможна витримати вторгнення і працювала в продакшені на мосту з кросчейн-вартістю на сотні мільйонів доларів (це те, що пов'язує обидві сторони). Хтось мав помітити цю проблему, але ніхто цього не зробив.
Тінь Північної Кореї
Дослідники безпеки та численні публікації ідентифікували, що схема експлуатації Kelp, її масштаб та швидкість відмивання коштів тісно відповідають modus operandi, пов'язаному з групою Lazarus Північної Кореї. Разом експлойти Drift та Kelp призвели до виведення активів на понад $500 мільйонів лише за 2 тижні. Аналітики вважають, що цей фінансовий відтік відображає потребу країни, що перебуває під санкціями, у коштах, а не опортуністичних хакерів, які діяли в такому темпі.
Група Lazarus асоціюється з одними з найбільших крадіжок криптовалюти в історії, включаючи хак мережі Ronin на $625 мільйонів, що стався у 2022 році. Група відома використанням скомпрометованих налаштувань верифікаторів для експлуатації кросчейн-інфраструктури, а також швидким/ефективнішим переміщенням викрадених коштів через різні інструменти приватності та переходи між ланцюгами, щоб перешкоджати здатності слідчих відстежувати їхні викрадені активи. Експлойт Kelp відповідає цим modus operandi. Хоча причетність групи Lazarus не підтверджена, очевидно, що правоохоронні органи передали достатньо інформації Раді безпеки Arbitrum щодо особи експлойтера Kelp, щоб дозволити вищезгадане заморожування — маючи на увазі, що слідчі просунулися далі, ніж відображають публічні заяви.
Що далі
Ніхто не зможе отримати доступ до $70 мільйонів заморожених коштів Arbitrum без схвалення від Aave Governance. Це значна сума грошей, яку було відновлено, і особливо вражає, як швидко все відбулося загалом. Однак, $175M переміщено на нові гаманці, що значно ускладнює відновлення, ніж якби це відбувалося лише на одному блокчейні. ФБР та IRS-CI, ймовірно, працюють разом над розслідуванням, враховуючи, наскільки велика загальна вартість викрадених коштів, але перетворення цього розслідування на реальні активи займе місяці або роки, а не лише дні.
Щодо безнадійних боргів/відшкодування позик для Aave, їхнім початковим питанням буде, як впоратися з цією втратою. Можливо, частина цього може бути покрита за рахунок використання Umbrella Safety Reserve, але якщо ні, будь-які додаткові втрати доведеться покривати за рахунок власників stkAAVE, через механізм підтримки протоколу. Це створило б значний тиск на Aave Governance вперше, щоб вжити заходів для захисту власників stkAAVE від втрат безпрецедентним чином.
Наразі пройшло лише близько 72 годин з моменту експлойту Kelp. Розслідування триває; відмивання викрадених коштів відбувається; і загальна сума втрат від експлойту ще не визначена. Очевидно, що зловмисник експлойту Kelp мав складну схему, підготовлену до виконання хаку, щоб скористатися цими обставинами.